

Kostenloses Tool
SSL-Zertifikat-Prüfung
Prüfe, ob das SSL-Zertifikat einer Domain gültig und vertrauenswürdig ist, damit Browser deine Besucher nicht warnen.
Mehr als nur dieses Tool. Verwalte Certificates bei jedem Anbieter — über ein Dashboard.
Kostenlos starten →Ein SSL-/TLS-Zertifikat verschlüsselt den Datenverkehr und belegt die Identität deiner Website. Wenn es abgelaufen, falsch konfiguriert oder nicht vertrauenswürdig ist, zeigen Browser eine abschreckende Warnung und Besucher gehen. Dieses Tool bestätigt, dass eine Domain aktuell ein gültiges, vertrauenswürdiges Zertifikat ausliefert.
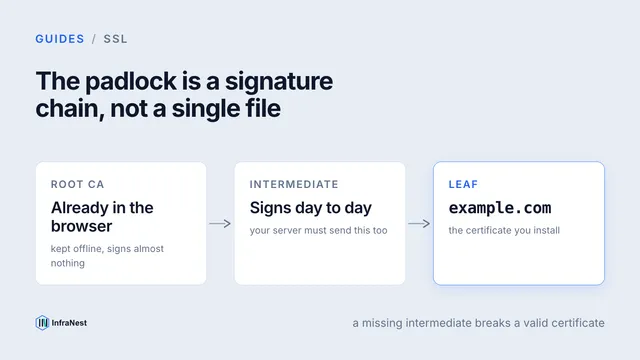
Die Prüfung liest das Zertifikat, das der Server tatsächlich ausliefert, und erklärt dann jeden Teil davon: Ablaufdatum und Restlaufzeit, die abgedeckten Namen, die signierende Stelle und jedes Zertifikat der Kette dazwischen. Wo etwas nicht stimmt, steht dabei, was ein Besucher erlebt und was es behebt.
Es bleibt eine Prüfung zu einem Zeitpunkt. Ablaufdaten schleichen sich leise heran und Erneuerungen scheitern lautlos, daher werden Zertifikate am besten automatisch überwacht.
Lass nie ein Zertifikat ablaufen
InfraNest überwacht deine SSL-Zertifikate kontinuierlich — Ablauf, Aussteller, SANs, Algorithmus und Schlüsselgröße — und warnt dich lange, bevor etwas abläuft.
- Automatisches SSL-Ablauf-Monitoring
- Vollständige Zertifikatsdetails (SANs, Aussteller, Algorithmus)
- Warnungen, bevor Zertifikate ablaufen
- Auch Domain-Ablauf-Monitoring
Häufig gestellte Fragen
#Was prüft dieses Tool?
Dass die Domain ein Zertifikat über HTTPS ausliefert, dass es aktuell gültig und weder abgelaufen noch erst künftig gültig ist, dass es von einer Stelle stammt, der Browser vertrauen, dass es den eingegebenen Hostnamen abdeckt und dass der Server die vollständige Kette zwischen seinem eigenen Zertifikat und dieser Stelle mitsendet. Dazu Schlüssel, Signaturverfahren, Fingerabdruck und Seriennummer.
#Warum warnt mein Browser, obwohl das Zertifikat hier gültig ist?
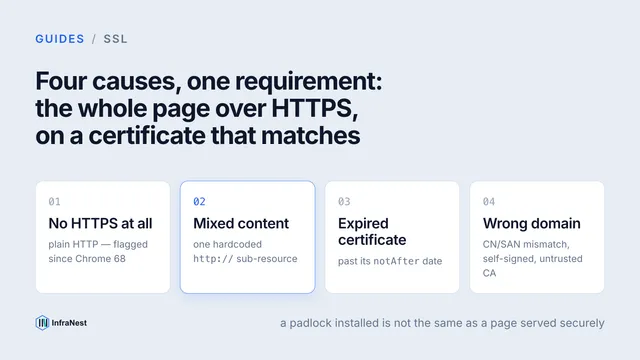
Meist, weil der Server das Endzertifikat ohne sein Zwischenzertifikat sendet. Manche Clients holen das fehlende Glied selbst nach, andere nicht — daher der ärgerliche Fall, dass eine Seite in einem Browser funktioniert und im anderen nicht. Andere Ursachen sind eine stark falsch gehende Uhr oder Inhalte, die über einfaches HTTP geladen werden.
#Wie lange ist ein Zertifikat gültig?
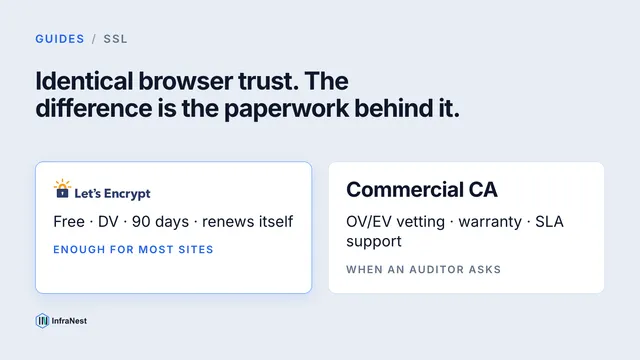
Let’s Encrypt stellt für 90 Tage aus, und öffentlich vertrauenswürdige Zertifikate dürfen 398 Tage nicht überschreiten — ein Maximum, das die Branche weiter verkürzt. Kurze Laufzeiten sind nur sicher, wenn die Erneuerung automatisiert und überwacht ist.
#Macht automatische Erneuerung das nicht überflüssig?
Automatik scheitert leise. Eine DNS-Änderung, ein blockierter Port 80, ein abgelaufenes API-Token oder ein Deploy, der einen Cronjob gelöscht hat, stoppen die Erneuerung, ohne dass jemand einen Fehler liest — und das erste Anzeichen ist eine Browserwarnung vor einem Kunden.
#Was ist ein SAN?
Die Liste „Subject Alternative Name“ enthält jeden Hostnamen, den ein Zertifikat abdeckt. Ein Zertifikat für example.com deckt www.example.com nicht ab, solange dieser Name nicht in der SAN-Liste steht — deshalb warnt so oft die eine Variante, während die andere funktioniert.
Aus dem Blog
Weitere kostenlose Tools
In Sekunden startklar
Bring deine gesamte Infrastruktur in ein modernes Dashboard.
Kostenloser Plan · Keine Kreditkarte nötig · In Minuten eingerichtet