

Outil gratuit
Vérificateur DMARC
Lisez l’enregistrement DMARC d’un domaine et voyez ce qu’il demande vraiment aux destinataires — y compris si les rapports vous parviennent.
Allez plus loin que cet outil. Gérez DNS chez chaque fournisseur — depuis un seul tableau de bord.
Commencer gratuitement →DMARC est l’enregistrement qui décide du sort du courrier échouant à l’authentification, et celui qui vous envoie des rapports sur qui écrit au nom de votre domaine. La plupart des enregistrements publiés sont valides et inertes : p=none demande aux destinataires de ne rien faire, ce qui est le bon point de départ et le mauvais point d’arrivée.
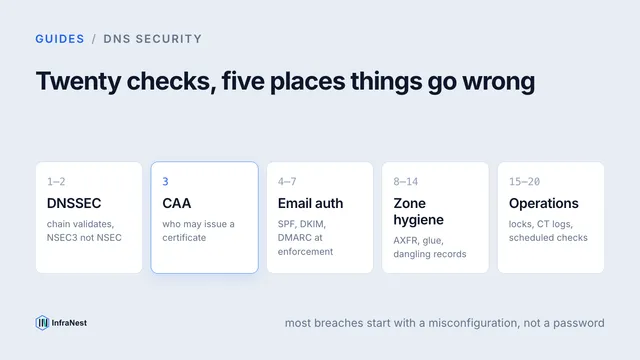
Cette vérification lit la politique en clair, signale les réglages qui l’affaiblissent discrètement — un pct partiel, des sous-domaines exemptés par sp=none — et confirme qu’une adresse de rapport externe a bien autorisé votre domaine. C’est précisément ce qui échoue en silence : aucune erreur nulle part, les rapports n’arrivent jamais, et le propriétaire en conclut que personne ne l’usurpe.
La sécurité e-mail, surveillée plutôt que mémorisée
InfraNest vérifie SPF, DKIM et DMARC sur chaque domaine que vous gérez, et son modèle de sécurité e-mail écrit les trois, avec un aperçu des différences avant toute application.
- SPF, DKIM et DMARC vérifiés sur chaque zone
- Modèle de sécurité e-mail en un clic
- Aperçu des différences avant application
- Alerte quand un enregistrement change ou casse
Questions fréquentes
#Que fait réellement p=none ?
Rien, au courrier. Cela demande aux destinataires de distribuer comme d’habitude et de vous envoyer des rapports. C’est donc la façon sûre de commencer — vous découvrez lesquels de vos expéditeurs échoueraient avant qu’aucun n’échoue — mais un domaine qui y reste est exactement aussi usurpable qu’un domaine sans DMARC.
#Comment passer de none à reject ?
Collectez des rapports agrégés pendant quelques semaines et vérifiez que chaque expéditeur légitime réussit SPF ou DKIM avec alignement. Passez ensuite à p=quarantine, observez de nouveau, puis terminez en p=reject. Ce sont les rapports qui rendent chaque étape sûre, d’où la difficulté de durcir un enregistrement sans rua=.
#Pourquoi les rapports DMARC n’arrivent-ils jamais ?
Le plus souvent parce que l’adresse appartient à un autre domaine — un service de reporting, ou un collègue — et que ce domaine n’a pas publié l’enregistrement d’autorisation nommant le vôtre. Les destinataires conformes n’envoient alors rien du tout. Aucune erreur n’est produite : cela ressemble exactement à l’absence d’usurpation.
#Quelle différence entre alignement souple et strict ?
Souple accepte un sous-domaine comme correspondance : du courrier venu de mail.exemple.fr peut s’aligner avec exemple.fr. Strict exige le domaine exact. Souple est la valeur par défaut et convient à presque tout le monde ; strict casse de nombreux expéditeurs légitimes.
#Faut-il aussi SPF et DKIM ?
Oui. DMARC n’authentifie rien par lui-même : il vérifie qu’une réussite SPF ou DKIM s’aligne avec l’adresse From visible. Publier DMARC sans l’un ni l’autre en dessous signifie que tout échoue, et c’est pourquoi p=reject dans cet état peut refuser votre propre courrier.
#À quoi sert pct= ?
Il n’applique la politique qu’à cette part du courrier en échec ; le reste est traité d’un cran plus faible. Utile pendant un déploiement, facile à oublier — et un usurpateur n’a besoin que de la part épargnée.
Depuis le blog
Autres outils gratuits
Prêt en quelques secondes
Réunissez toute votre infrastructure dans un tableau de bord moderne.
Offre gratuite · Sans carte bancaire · Configuré en quelques minutes