

Kostenloses Tool
DMARC-Checker
Lies den DMARC-Eintrag einer Domain und sieh, was er Empfängern wirklich aufträgt — einschließlich der Frage, ob Berichte überhaupt bei dir ankommen.
Mehr als nur dieses Tool. Verwalte DNS bei jedem Anbieter — über ein Dashboard.
Kostenlos starten →DMARC ist der Eintrag, der entscheidet, was mit Mail geschieht, die die Authentifizierung nicht besteht, und der dir Berichte darüber schickt, wer als deine Domain sendet. Die meisten veröffentlichten Einträge sind gültig und wirkungslos: p=none trägt Empfängern auf, nichts zu tun — als Start richtig, als Dauerzustand falsch.
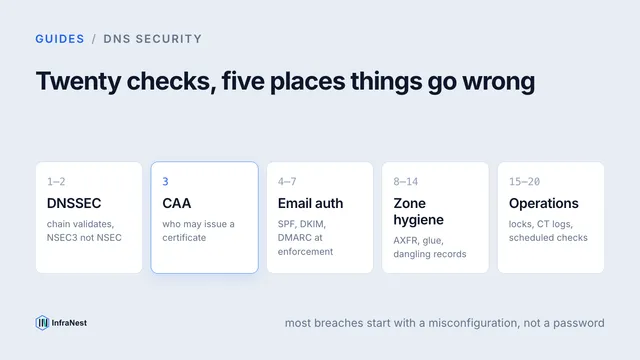
Diese Prüfung liest die Richtlinie im Klartext, markiert die Einstellungen, die sie leise schwächen — ein teilweises pct, per sp=none ausgenommene Subdomains — und bestätigt, dass eine externe Berichtsadresse deine Domain tatsächlich autorisiert hat. Genau das scheitert lautlos: Nirgends entsteht ein Fehler, die Berichte kommen einfach nie, und der Inhaber schließt daraus, dass ihn niemand fälscht.
E-Mail-Sicherheit, überwacht statt erinnert
InfraNest prüft SPF, DKIM und DMARC auf jeder Domain, die du verwaltest, und die Vorlage für E-Mail-Sicherheit schreibt alle drei — mit Diff-Vorschau, bevor etwas angewendet wird.
- SPF, DKIM & DMARC auf jeder Zone geprüft
- Ein-Klick-Vorlage für E-Mail-Sicherheit
- Diff-Vorschau vor dem Anwenden
- Alarm, wenn ein Eintrag sich ändert oder bricht
Häufig gestellte Fragen
#Was bewirkt p=none eigentlich?
An der Mail: nichts. Es bittet Empfänger, wie gewohnt zuzustellen und dir Berichte zu schicken. Das macht es zum sicheren Einstieg — du erfährst, welche deiner eigenen Absender scheitern würden, bevor einer davon scheitert —, aber eine Domain, die dort stehen bleibt, ist genauso fälschbar wie eine ganz ohne DMARC.
#Wie komme ich von none zu reject?
Sammle einige Wochen aggregierte Berichte und stell sicher, dass jeder legitime Absender SPF oder DKIM mit Alignment besteht. Geh dann auf p=quarantine, schau erneut hin und ende bei p=reject. Die Berichte machen jeden Schritt sicher — deshalb ist ein Eintrag ohne rua= schwer anzuziehen.
#Warum kommen DMARC-Berichte nie an?
Meist, weil die Adresse bei einer anderen Domain liegt — einem Berichtsdienst oder einem Kollegen — und diese Domain den Autorisierungseintrag mit deinem Namen nicht veröffentlicht hat. Konforme Empfänger senden dann gar nichts. Es entsteht kein Fehler, also sieht es genauso aus, als gäbe es keine Fälschung zu melden.
#Was ist der Unterschied zwischen lockerem und strengem Alignment?
Locker lässt eine Subdomain als Treffer gelten, mail.beispiel.de kann also zu beispiel.de passen. Streng verlangt exakt dieselbe Domain. Locker ist die Voreinstellung und passt für fast alle; streng bricht viele legitime Absender.
#Brauche ich auch SPF und DKIM?
Ja. DMARC authentifiziert selbst nichts — es prüft, ob ein SPF- oder DKIM-Pass zur sichtbaren From-Adresse passt. DMARC ohne beides darunter heißt, dass alles scheitert; deshalb kann p=reject in diesem Zustand deine eigene Mail abweisen.
#Was macht pct=?
Es wendet die Richtlinie nur auf diesen Anteil der fehlgeschlagenen Mail an; der Rest wird eine Stufe schwächer behandelt. Beim Ausrollen nützlich und leicht liegen zu lassen — und ein Fälscher braucht nur den unberührten Anteil.
Aus dem Blog
Weitere kostenlose Tools
In Sekunden startklar
Bring deine gesamte Infrastruktur in ein modernes Dashboard.
Kostenloser Plan · Keine Kreditkarte nötig · In Minuten eingerichtet