

Infrastructuur, uitgelegd
Hoe DNS, domeinen, certificaten en monitoring echt werken — en wat je als eerste controleert als het misgaat. Geen verkooppraat, geen listicles.
Eerdere artikelen — Pagina 2
Monitoring & status21 sep 2026 · 5 min lezen
Hoe vaak moet je je website monitoren?
Het juiste controle-interval hangt af van je SLA en de kosten van gemiste downtime, niet van een standaardinstelling. Zo reken je het uit.
Servers & Cloud18 sep 2026 · 6 min lezen
Firewallregels in de cloud uitgelegd: default-deny, inbound/outbound en veelgemaakte fouten
Een praktische uitleg van hoe firewallregels in de cloud echt werken, waarom default-deny belangrijk is en welke poorten mensen openlaten zonder het te beseffen.
Domeinen & DNS14 sep 2026 · 5 min lezen
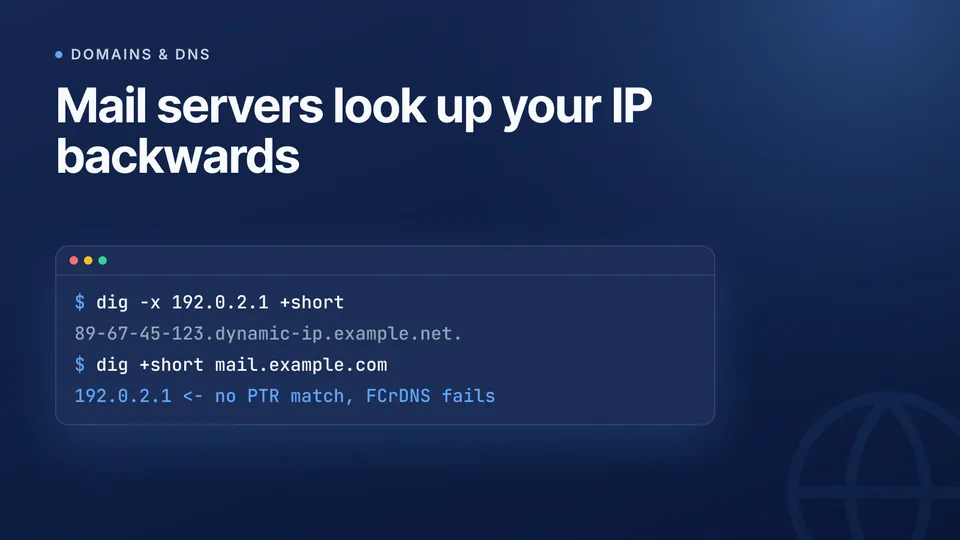
Reverse DNS uitgelegd: PTR-records en waarom mailservers ze nodig hebben
Reverse DNS koppelt een IP-adres terug aan een hostnaam met behulp van PTR-records. Zo werkt het, daarom controleren mailservers het en zo stel je het in.
E-mail & bezorgbaarheid11 sep 2026 · 5 min lezen
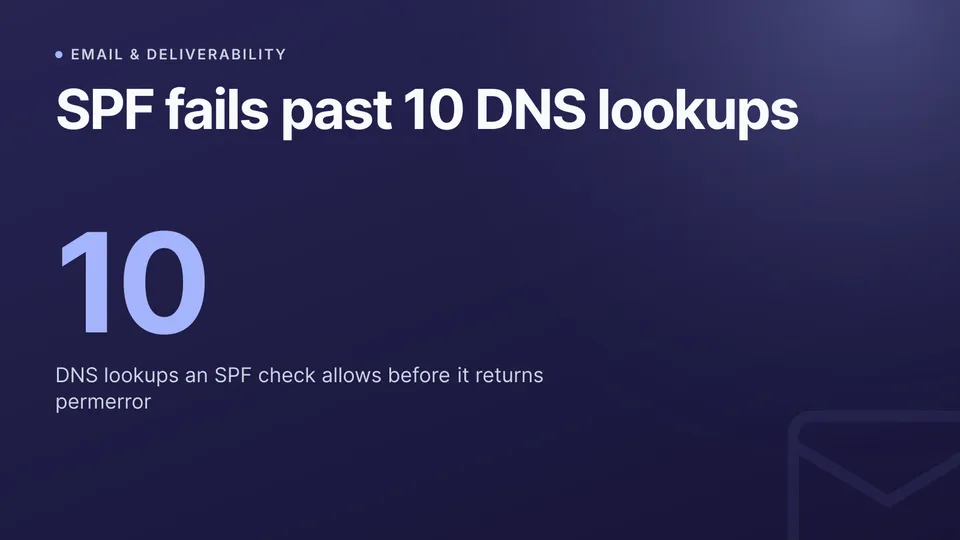
SPF-record te veel lookups: zo los je de limiet van 10 lookups op
Je SPF-record faalt met "too many DNS lookups" zodra het meer dan 10 lookups nodig heeft. Hier lees je waarom dat gebeurt en hoe je het veilig flattent of opschoont.
Monitoring & status9 sep 2026 · 6 min lezen
Infrastructure drift uitgelegd: wat het is en hoe het ongemerkt ontstaat
Infrastructure drift is het verschil tussen wat je configuratie beschrijft en wat er werkelijk draait. Zo ontstaat het, zo detecteren tools het en zo blijf je het voor.
Servers & Cloud7 sep 2026 · 6 min lezen
IPv4 vs IPv6 uitgelegd: verschillen, dual-stack en waarom het ertoe doet
Een praktische vergelijking van IPv4- en IPv6-adressering, headers en NAT, plus wat dual-stack betekent voor de servers die je vandaag draait.
Monitoring & status4 sep 2026 · 5 min lezen
Wat is synthetische monitoring? Scripted checks vs. echte gebruikers uitgelegd
Synthetische monitoring voert volgens een vast schema scripted checks uit op je website of API, zodat je storingen opmerkt voordat echte bezoekers dat doen. Zo werkt het en zo zet je het in.
Certificaten & SSL2 sep 2026 · 6 min lezen
Certificate Transparency uitgelegd: wat CT-logs zijn en waarom ze ertoe doen
Certificate Transparency-logs maken de uitgifte van certificaten openbaar en controleerbaar. Zo werkt CT en zo gebruik je het om onterecht uitgegeven certificaten vroeg op te sporen.
E-mail & bezorgbaarheid26 aug 2026 · 5 min lezen
Waarom je e-mails in de spam belanden (en hoe je dat oplost)
E-mails komen in de spam terecht door foutieve authenticatie, een slechte afzenderreputatie of inhoud die filters activeert. Zo spoor je elke oorzaak op en los je die op.
Domeinen & DNS21 aug 2026 · 6 min lezen
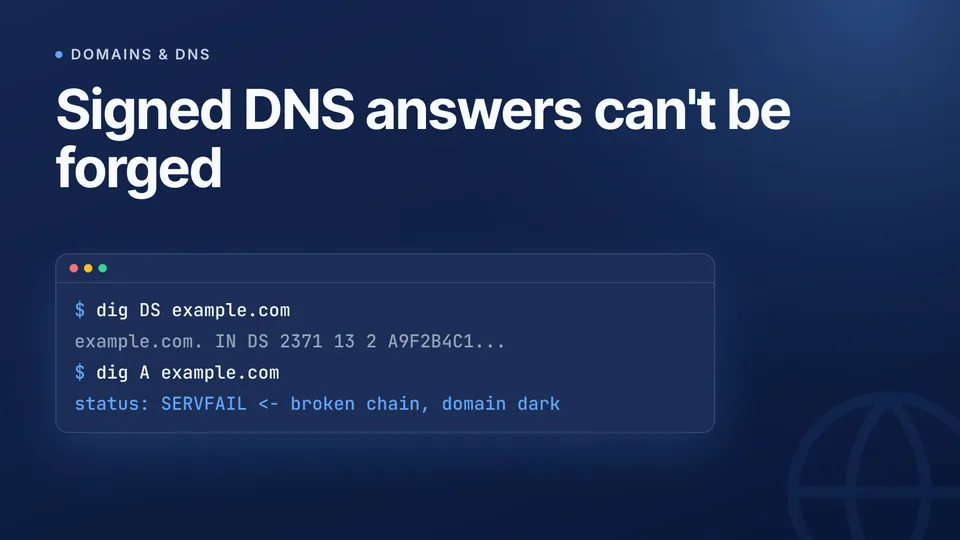
Wat is DNSSEC en moet je het inschakelen?
DNSSEC voorkomt dat aanvallers DNS-antwoorden vervalsen, maar het is overal opt-in en makkelijk verkeerd te configureren. Dit is de dreiging die het oplost, wat de afwegingen zijn en wanneer je het inschakelt.
E-mail & bezorgbaarheid19 aug 2026 · 8 min lezen
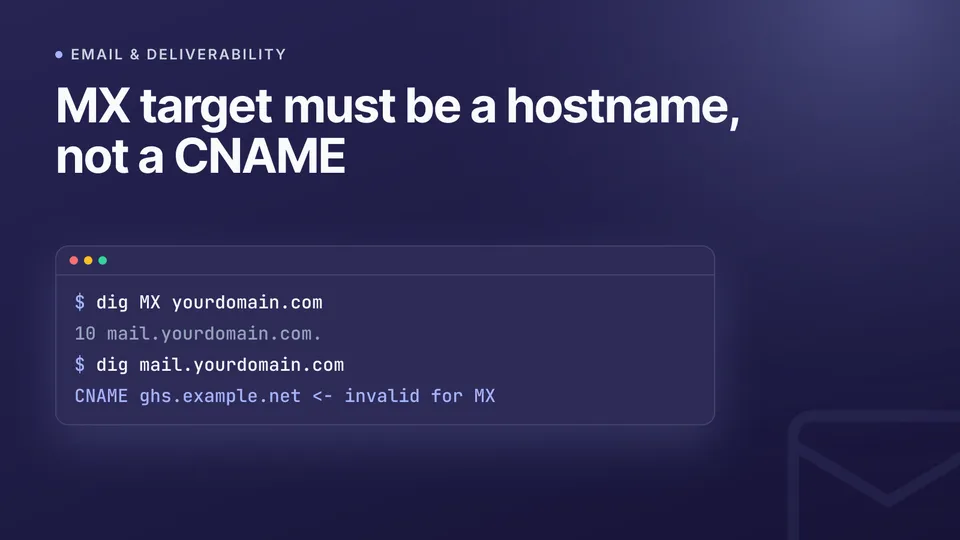
MX-record werkt niet: zo vind en herstel je kapotte mailroutering
Een stapsgewijze handleiding om te achterhalen waarom je MX-record geen mail routeert, met aandacht voor prioriteiten, afsluitende punten, CNAME-doelen en verouderde records.
Servers & Cloud17 aug 2026 · 5 min lezen
Je infrastructuur beveiligen in 2026: een praktische checklist
Een checklist uit de praktijk voor het beveiligen van DNS, TLS, servers en monitoring in 2026, met zero trust, DNSSEC, certificaatautomatisering en supply-chainhygiëne.
Alle onderwerpen
Alle 48 onderwerpen tonen
Nieuwe artikelen, rechtstreeks in je inbox
Ik ontvang graag productupdates en nieuwe artikelen van InfraNest per e-mail. Ik kan me op elk moment afmelden.
Begin in seconden
Breng je hele infrastructuur samen in één modern dashboard.
Gratis plan · Geen creditcard nodig · In enkele minuten ingesteld