

Gratis tool
SPF-checker
Lees het SPF-record van een domein, volg elke include zoals een ontvangende server dat doet, en zie wat het beleid kost tegen de limiet van tien lookups.
Ga verder dan deze tool. Beheer DNS bij elke provider — vanuit één dashboard.
Gratis aan de slag →SPF vertelt ontvangende servers welke machines e-mail voor jouw domein mogen versturen. Waar de meesten op stuklopen is niet de syntax maar het budget: een ontvanger besteedt hooguit tien DNS-lookups aan de vraag of een bericht slaagt, en elke include waar je naar delegeert betaalt uit diezelfde tien.
Kom je erboven, dan is het resultaat geen zwakker beleid maar géén beleid: ontvangers geven een permanente fout en behandelen het domein alsof het niets heeft gepubliceerd. Omdat de includes van andere bedrijven zijn, kan een record dat jarenlang goed was omslaan op een dag dat jij niets hebt veranderd. Deze tool loopt de hele boom af, rekent de kosten toe aan elke verzender en zegt welke je als eerste moet aanpakken.
E-mailbeveiliging, bewaakt in plaats van onthouden
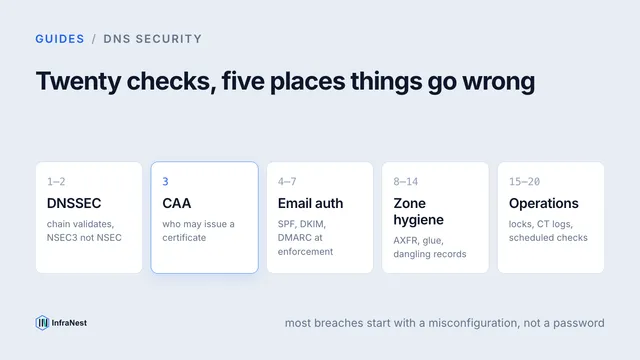
InfraNest controleert SPF, DKIM en DMARC op elk domein dat je beheert, en de template voor e-mailbeveiliging schrijft alle drie — met een diff-voorbeeld voordat er iets wordt toegepast.
- SPF, DKIM & DMARC op elke zone gecontroleerd
- Template voor e-mailbeveiliging in één klik
- Diff-voorbeeld vóór het toepassen
- Waarschuwing als een record verandert of breekt
Veelgestelde vragen
#Wat is de SPF-limiet van tien lookups?
RFC 7208 gunt een ontvangende server tien DNS-lookups om een beleid te beoordelen. Elke include, a, mx, ptr, exists en redirect kost er één, en de includes waar je naar delegeert betalen uit hetzelfde budget. Ga je erover, dan stopt de beoordeling met een permanente fout.
#Wat gebeurt er echt als ik eroverheen ga?
Ontvangers behandelen een permerror alsof het domein helemaal geen SPF-record had. Het record kan elk van je verzenders correct noemen en toch niets beschermen — daarom is dit het meten waard in plaats van aannemen.
#Mijn record is niet gewijzigd. Waarom zit ik nu boven de limiet?
Omdat de kosten grotendeels niet van jou zijn. Een include geeft de telling door aan het record van iemand anders, en als die provider een verzender toevoegt, stijgt jouw totaal zonder dat er bij jou iets verandert.
#Hoe kom ik weer onder de limiet?
Vervang de zwaarste includes door de ip4- en ip6-reeksen waar ze op uitkomen; adresmechanismen kosten niets. Haal providers weg waar je niet meer via verstuurt: een dode include kost nog steeds een lookup. Biedt een provider een lichtere include aan, neem die.
#Moet het record eindigen op ~all of -all?
Begin met ~all (softfail) zolang je controleert of alle legitieme verzenders erin staan, en scherp aan naar -all zodra je DMARC-rapporten schoon zijn. Nooit +all: dat machtigt het hele internet om als jouw domein te versturen.
#Is SPF op zichzelf genoeg?
Nee. SPF zegt wie er mag versturen; DMARC is wat ontvangers opdraagt te handelen als een controle mislukt, en wat jou rapporteert wie er namens jouw domein verstuurt. SPF zonder DMARC kost een vervalser meestal niets.
Uit de blog
Meer gratis tools
Begin in seconden
Breng je hele infrastructuur samen in één modern dashboard.
Gratis plan · Geen creditcard nodig · In enkele minuten ingesteld