

Outil gratuit
Vérificateur SPF
Lisez l’enregistrement SPF d’un domaine, suivez chaque include comme le fait un serveur destinataire, et voyez ce que la politique coûte face à la limite de dix requêtes.
Allez plus loin que cet outil. Gérez DNS chez chaque fournisseur — depuis un seul tableau de bord.
Commencer gratuitement →SPF indique aux serveurs destinataires quelles machines peuvent envoyer du courrier pour votre domaine. Ce qui piège, ce n’est pas la syntaxe mais le budget : un destinataire consacre au plus dix requêtes DNS à décider si un message passe, et chaque include auquel vous déléguez puise dans ces mêmes dix.
Au-delà, le résultat n’est pas une politique plus faible mais aucune politique : les destinataires renvoient une erreur permanente et traitent le domaine comme s’il n’avait rien publié. Comme les include appartiennent à d’autres entreprises, un enregistrement valable depuis des années peut basculer un jour où vous n’avez rien changé. Cet outil parcourt tout l’arbre, impute le coût à chaque expéditeur et indique lequel traiter en premier.
La sécurité e-mail, surveillée plutôt que mémorisée
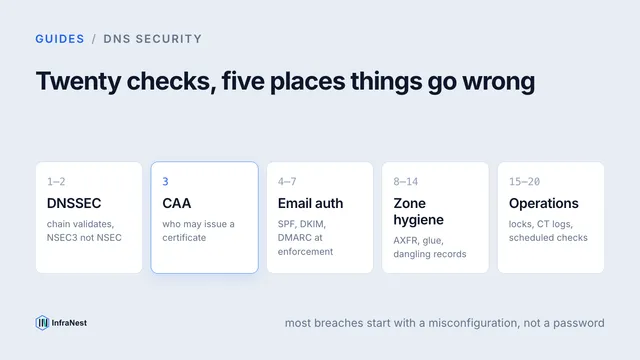
InfraNest vérifie SPF, DKIM et DMARC sur chaque domaine que vous gérez, et son modèle de sécurité e-mail écrit les trois, avec un aperçu des différences avant toute application.
- SPF, DKIM et DMARC vérifiés sur chaque zone
- Modèle de sécurité e-mail en un clic
- Aperçu des différences avant application
- Alerte quand un enregistrement change ou casse
Questions fréquentes
#Qu’est-ce que la limite SPF de dix requêtes ?
La RFC 7208 accorde à un serveur destinataire dix requêtes DNS pour évaluer une politique. Chaque include, a, mx, ptr, exists et redirect en coûte une, et les include auxquels vous déléguez puisent dans le même budget. Au-delà, l’évaluation s’arrête sur une erreur permanente.
#Que se passe-t-il concrètement si je dépasse ?
Les destinataires traitent un permerror comme si le domaine n’avait aucun enregistrement SPF. L’enregistrement peut nommer correctement chacun de vos expéditeurs et ne protéger rien du tout — d’où l’intérêt de le mesurer plutôt que de le supposer.
#Mon enregistrement n’a pas changé. Pourquoi suis-je au-delà de la limite ?
Parce que l’essentiel du coût ne vient pas de vous. Un include confie le décompte à l’enregistrement d’un tiers : quand ce fournisseur ajoute un expéditeur, votre total augmente sans que rien ne bouge chez vous.
#Comment repasser sous la limite ?
Remplacez les include les plus lourds par les plages ip4 et ip6 auxquelles ils aboutissent, car les mécanismes d’adresse ne coûtent rien. Supprimez les fournisseurs que vous n’utilisez plus : un include mort coûte quand même une requête. Si un fournisseur propose un include plus léger, prenez-le.
#Faut-il terminer par ~all ou -all ?
Commencez par ~all (échec souple) le temps de vérifier que tous vos expéditeurs légitimes figurent dans la liste, puis durcissez en -all quand vos rapports DMARC sont propres. Jamais +all : cela autorise l’internet entier à écrire en votre nom.
#SPF suffit-il à lui seul ?
Non. SPF dit qui peut envoyer ; DMARC est ce qui demande aux destinataires d’agir en cas d’échec et ce qui vous envoie des rapports sur qui écrit au nom de votre domaine. SPF sans DMARC ne coûte généralement rien à un usurpateur.
Depuis le blog
Autres outils gratuits
Prêt en quelques secondes
Réunissez toute votre infrastructure dans un tableau de bord moderne.
Offre gratuite · Sans carte bancaire · Configuré en quelques minutes