

Kostenloses Tool
SPF-Checker
Lies den SPF-Eintrag einer Domain, folge jedem Include so, wie es ein empfangender Server tut, und sieh, was die Policy gegen das Zehn-Lookup-Limit kostet.
Mehr als nur dieses Tool. Verwalte DNS bei jedem Anbieter — über ein Dashboard.
Kostenlos starten →SPF sagt empfangenden Servern, welche Maschinen E-Mail für deine Domain senden dürfen. Was die meisten kalt erwischt, ist nicht die Syntax, sondern das Budget: Ein Empfänger wendet höchstens zehn DNS-Lookups auf, um über eine Nachricht zu entscheiden, und jedes include, an das du delegierst, zahlt aus denselben zehn.
Wer darüber liegt, bekommt keine schwächere Policy, sondern gar keine: Empfänger liefern einen permanenten Fehler und behandeln die Domain, als hätte sie nichts veröffentlicht. Da die Includes anderen Firmen gehören, kann ein jahrelang funktionierender Eintrag an einem Tag kippen, an dem du nichts geändert hast. Dieses Tool läuft den ganzen Baum ab, rechnet die Kosten jedem Absender zu und sagt, wen du zuerst angehen solltest.
E-Mail-Sicherheit, überwacht statt erinnert
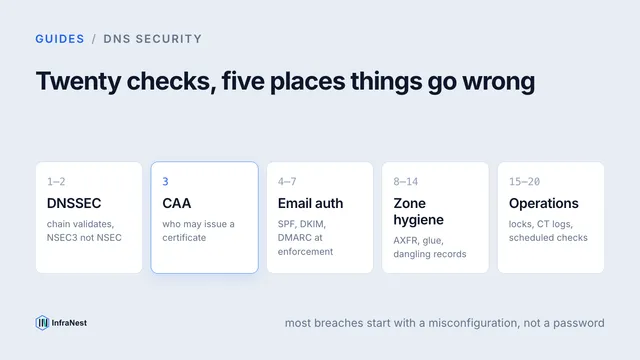
InfraNest prüft SPF, DKIM und DMARC auf jeder Domain, die du verwaltest, und die Vorlage für E-Mail-Sicherheit schreibt alle drei — mit Diff-Vorschau, bevor etwas angewendet wird.
- SPF, DKIM & DMARC auf jeder Zone geprüft
- Ein-Klick-Vorlage für E-Mail-Sicherheit
- Diff-Vorschau vor dem Anwenden
- Alarm, wenn ein Eintrag sich ändert oder bricht
Häufig gestellte Fragen
#Was ist das SPF-Zehn-Lookup-Limit?
RFC 7208 erlaubt einem empfangenden Server zehn DNS-Lookups, um eine Policy auszuwerten. Jedes include, a, mx, ptr, exists und redirect kostet einen, und die Includes, an die du delegierst, zahlen aus demselben Budget. Wird es überschritten, endet die Auswertung mit einem permanenten Fehler.
#Was passiert wirklich, wenn ich darüber liege?
Empfänger behandeln einen permerror so, als hätte die Domain gar keinen SPF-Eintrag. Der Eintrag kann jeden deiner Absender korrekt benennen und schützt trotzdem nichts — deshalb lohnt es sich, das zu messen statt anzunehmen.
#Mein Eintrag hat sich nicht geändert. Warum bin ich jetzt über dem Limit?
Weil die Kosten größtenteils nicht deine sind. Ein include übergibt die Zählung an den Eintrag eines anderen, und wenn dieser Anbieter einen Absender ergänzt, steigt deine Summe, ohne dass sich bei dir etwas ändert.
#Wie komme ich wieder unter das Limit?
Ersetze die teuersten Includes durch die ip4- und ip6-Bereiche, auf die sie hinauslaufen — Adressmechanismen kosten nichts. Entferne Anbieter, über die du nicht mehr sendest: Ein totes Include kostet trotzdem einen Lookup. Wo ein Anbieter ein leichteres Include anbietet, nimm das.
#Sollte der Eintrag auf ~all oder -all enden?
Beginne mit ~all (Softfail), solange du prüfst, ob alle legitimen Absender gelistet sind, und zieh auf -all an, sobald deine DMARC-Berichte sauber sind. Niemals +all: Das autorisiert das gesamte Internet, als deine Domain zu senden.
#Reicht SPF allein?
Nein. SPF sagt, wer senden darf; DMARC weist Empfänger an, bei einem Fehlschlag zu handeln, und schickt dir Berichte darüber, wer als deine Domain sendet. SPF ohne DMARC kostet einen Fälscher meist gar nichts.
Aus dem Blog
Weitere kostenlose Tools
In Sekunden startklar
Bring deine gesamte Infrastruktur in ein modernes Dashboard.
Kostenloser Plan · Keine Kreditkarte nötig · In Minuten eingerichtet