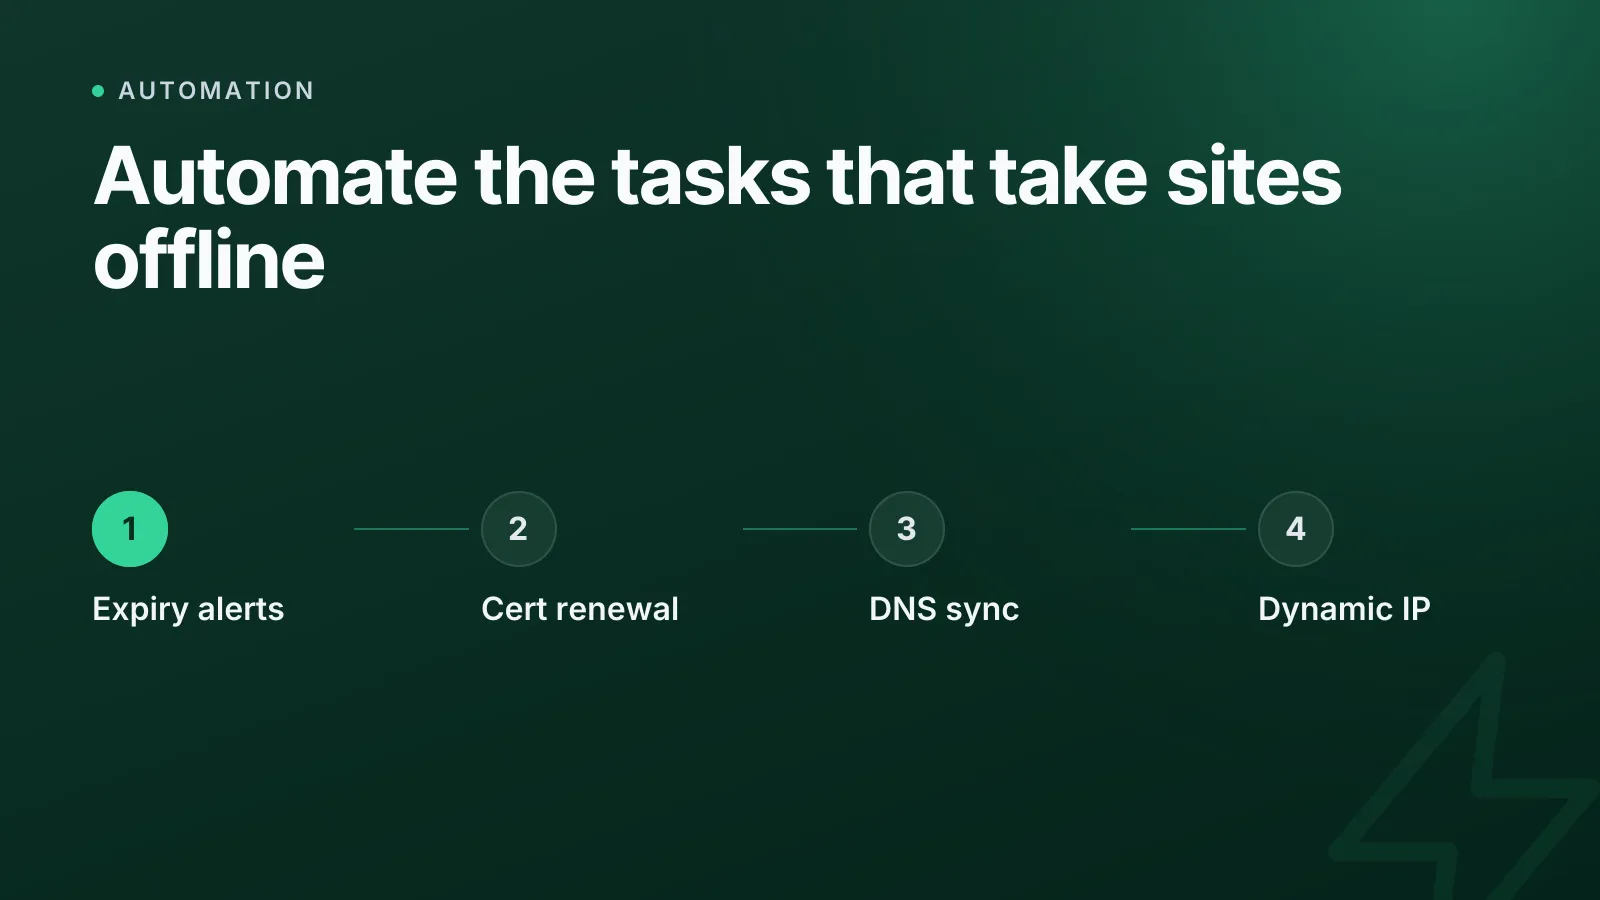
Twijfel je wat je als eerste moet automatiseren? Begin dan met de taken die vaak terugkomen én grote gevolgen hebben als ze worden vergeten: certificaatvernieuwing, het synchroniseren van DNS-records tussen providers, verloopmeldingen en dynamische IP-updates. Deze vier dekken de storingen die sites echt offline halen: verlopen certificaten, verouderde DNS, gemiste verlengingsdeadlines en onbereikbare servers achter een wisselend IP-adres thuis of op kantoor.
De meeste teams hebben geen gebrek aan automatiseringstools. Ze missen een prioriteitsvolgorde. Je kunt niet alles op dag één automatiseren, dus de vraag is welke handmatige taak volgende maand het meest waarschijnlijk een storing, een beveiligingswaarschuwing of een supportticket veroorzaakt. Los die als eerste op.
Welke infrastructuurtaken automatiseer je als eerste?
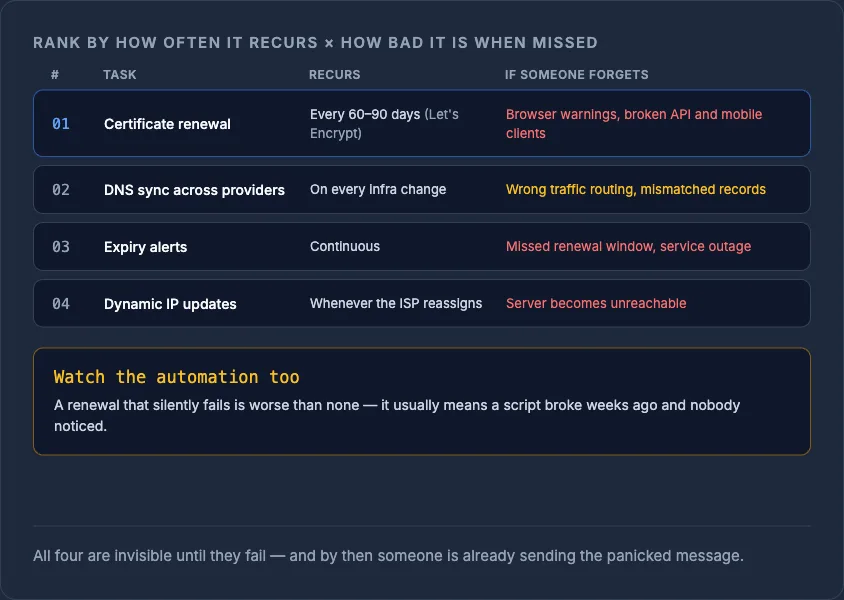
Rangschik taken op twee factoren: hoe vaak de taak terugkomt en hoe erg de gevolgen zijn als iemand hem vergeet. Een taak die wekelijks terugkomt en downtime veroorzaakt als hij wordt gemist, gaat voor op iets dat jaarlijks gebeurt en alleen een kleine cosmetische impact heeft.
| Taak | Frequentie | Gevolg als je het mist | Prioriteit |
|---|---|---|---|
| Certificaatvernieuwing | Elke 60-90 dagen (Let's Encrypt) | Browserwaarschuwingen, kapotte API-/mobiele clients | 1 |
| DNS-records synchroniseren tussen providers | Bij elke infrawijziging | Verkeerde routering van verkeer, records die niet overeenkomen | 2 |
| Verloopmeldingen (domeinen, certificaten) | Doorlopend | Verlengingstermijn gemist, storing van de dienst | 3 |
| Dynamische IP-updates | Telkens als de provider een nieuw adres toewijst | Server wordt onbereikbaar | 4 |
Het patroon bij alle vier: ze zijn onzichtbaar tot ze misgaan, en op het moment dat ze misgaan, stuurt iemand al een paniekerig bericht.
Waarom certificaatvernieuwing op nummer één staat
Let's Encrypt-certificaten zijn bewust 90 dagen geldig: kort genoeg dat handmatig vernieuwen op de lange termijn geen realistisch plan is. Het uitgeven en vernieuwen van certificaten is gestandaardiseerd in het ACME-protocol (RFC 8555), en precies daarom bestaan tools als Certbot en cert-manager: om de mens weg te halen bij een taak die ongeveer vier keer per jaar moet gebeuren, voor altijd, voor elk domein dat je beheert.
Mis je een vernieuwing, dan zien bezoekers "Niet beveiligd" of regelrechte verbindingsfouten, en API-clients met certificate pinning kunnen volledig vastlopen. Twijfel je nog tussen handmatige en beheerde certificaten? In Let's Encrypt vs commerciële SSL-certificaten lees je de afwegingen. Maar wat je ook kiest, het vernieuwen zelf mag nooit afhangen van een herinnering in je agenda. Het certificaatbeheer van InfraNest houdt de vervaldatums bij voor elke provider en regelt de vernieuwing, zodat het niet langer afhangt van iemand die eraan denkt.
WarningEen certificaat dat stilletjes niet wordt vernieuwd, is erger dan een certificaat dat nooit heeft bestaan: meestal betekent het dat een automatiseringsscript weken geleden kapot is gegaan en dat niemand het merkte tot de storing.
DNS-synchronisatie: waarom handmatig DNS-beheer bij meerdere providers als eerste misgaat
Draai je infrastructuur bij meer dan één registrar of cloudprovider, dan is DNS-drift vrijwel gegarandeerd zodra iemand records op twee plekken handmatig aanpast. Een server wordt opnieuw opgebouwd, iemand werkt het A-record bij in het dashboard van de nieuwe host en vergeet dat de secundaire DNS-provider nog naar het oude IP-adres wijst.
DNS-synchronisatie automatiseren betekent dat elke wijziging (een nieuwe server, een nieuw subdomein, een uitgefaseerde dienst) vanaf één plek naar elke gezaghebbende bron wordt doorgevoerd, in plaats van handmatig tussen consoles te worden gekopieerd. Hier sluipt ook ongemerkt configuratiedrift in; lees infrastructuurdrift uitgelegd om te zien hoe kleine handmatige aanpassingen zich in de loop van de tijd opstapelen. Het DNS-beheer van InfraNest houdt records consistent tussen providers en geeft je één plek om een wijziging door te voeren in plaats van meerdere.
Een eenvoudig voorbeeld van wat je vervangt: een handmatige klik op UPDATE A record in de interface van een registrar wordt één API-call of dashboardactie die naar elke geconfigureerde provider wordt gepusht:
curl -X PATCH https://api.example.com/dns/zones/example.com/records/A \
  -H "Authorization: Bearer $TOKEN" \
  -d '{"name": "app", "value": "203.0.113.42", "ttl": 300}'
Eén call, geen vijf browsertabbladen.
Verloopmeldingen: de goedkoopste automatisering met het grootste rendement
Meldingen bij het verlopen van domeinen en certificaten zijn de automatisering op deze lijst die de minste moeite kost en waarschijnlijk het meeste oplevert. Een gemiste domeinverlenging kan betekenen dat je het domein helemaal kwijtraakt aan drop-catching-diensten. Lees hoe je een verlopend domein bemachtigt om te zien hoe snel dat kan gaan zodra een domein vervalt.
Automatische meldingen hoeven niet geavanceerd te zijn. Ze moeten op tijd afgaan (30, 14 en 7 dagen van tevoren is een verstandige standaard) en terechtkomen op een plek die iemand echt in de gaten houdt, niet in een mailbox die niemand leest. Monitoring die zowel uptime als het verlopen van certificaten en domeinen op één plek bijhoudt, maakt een aparte spreadsheet met verlengingsdatums overbodig.
Dynamisch IP-adres: de automatisering die je vergeet tot het misgaat
Draait een deel van je infrastructuur achter een verbinding zonder vast IP-adres (een homelab, een VPN-endpoint op een vestiging, een selfhosted dienst zonder vast IP van een cloudprovider), dan verandert dat adres zonder waarschuwing. Dynamische DNS (DDNS), voor geautomatiseerde DNS-updates gestandaardiseerd in RFC 2136, bestaat precies daarom: een script of agent werkt het betreffende record bij zodra het IP-adres verandert, in plaats van dat iemand merkt dat de dienst onbereikbaar is en handmatig het nieuwe adres opzoekt.
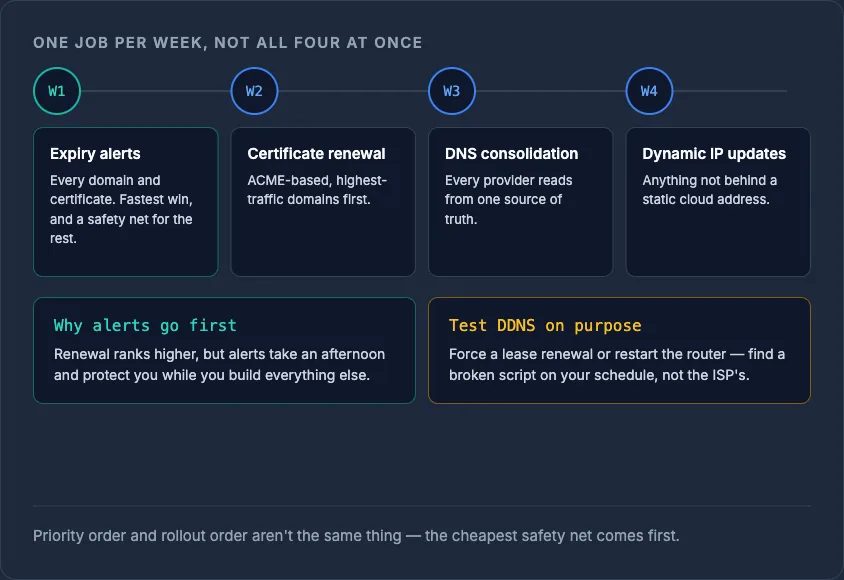
TipTest je automatisering voor dynamische IP-adressen door een lease-vernieuwing te forceren of de router opnieuw op te starten, niet door te wachten tot het vanzelf gebeurt. Je wilt een kapot updatescript ontdekken wanneer het jou uitkomt, niet wanneer het je provider uitkomt.
De dynamisch IP-functie van InfraNest handelt deze cyclus van detecteren en bijwerken automatisch af, zodat een gewijzigd adres het juiste DNS-record bijwerkt zonder dat iemand hoeft te controleren.
Zo pak je de uitrol stap voor stap aan
Probeer niet alle vier tegelijk te automatiseren. Een praktische volgorde:
- Week 1: Stel verloopmeldingen in voor elk domein en elk certificaat dat je hebt. Dat is de snelste winst en geeft je een vangnet terwijl je de rest automatiseert.
- Week 2: Automatiseer certificaatvernieuwing (op basis van ACME, bijvoorbeeld Certbot of een beheerde dienst), te beginnen met je domeinen met het meeste verkeer.
- Week 3: Centraliseer je DNS-beheer, zodat elke provider uit één bron van waarheid leest in plaats van handmatige aanpassingen per console.
- Week 4: Voeg dynamische IP-updates toe voor alles wat niet achter een vast cloudadres zit.
Voor een bredere blik op het samen automatiseren van DNS, SSL en serverprovisioning, lees hoe je DNS-, SSL- en servertaken automatiseert bij elke provider.
Begin met één dashboardoverzicht van wat er verloopt en wat er afwijkt: controleer je huidige setup met de gratis DNS lookup-tool of ontdek de monitoring van InfraNest om te zien wat je als eerste moet automatiseren.
Veelgestelde vragen
#Wat is de allerbelangrijkste infrastructuurtaak om te automatiseren?
Certificaatvernieuwing, omdat die bij Let's Encrypt elke 60-90 dagen terugkomt en direct een zichtbare storing veroorzaakt (browserwaarschuwingen of mislukte API-calls) als je hem mist.
#Heeft het zin om taken te automatiseren die maar één keer per jaar voorkomen, zoals domeinverlenging?
Ja, maar dan als melding in plaats van volledige automatisering. Een verloopmelding 30 dagen van tevoren is goedkoop in te stellen en voorkomt het veel duurdere scenario waarin je een domein kwijtraakt aan een drop-catcher.
#Heb ik automatisering voor dynamische IP-adressen nodig als mijn servers bij cloudproviders met vaste IP-adressen draaien?
Voor de cloudservers zelf meestal niet, maar het blijft belangrijk voor elke selfhosted dienst, elk VPN-endpoint en elke thuis- of kantoorverbinding die achter een residentieel of niet-vast IP-adres zit.
#Kan ik DNS-synchronisatie automatiseren zonder van registrar te wisselen?
Ja. Tools voor DNS-synchronisatie pushen via de API's consistente records naar de providers die je al gebruikt, dus je hoeft je registrars niet samen te voegen, alleen de beheerlaag erboven.
Was dit artikel nuttig?