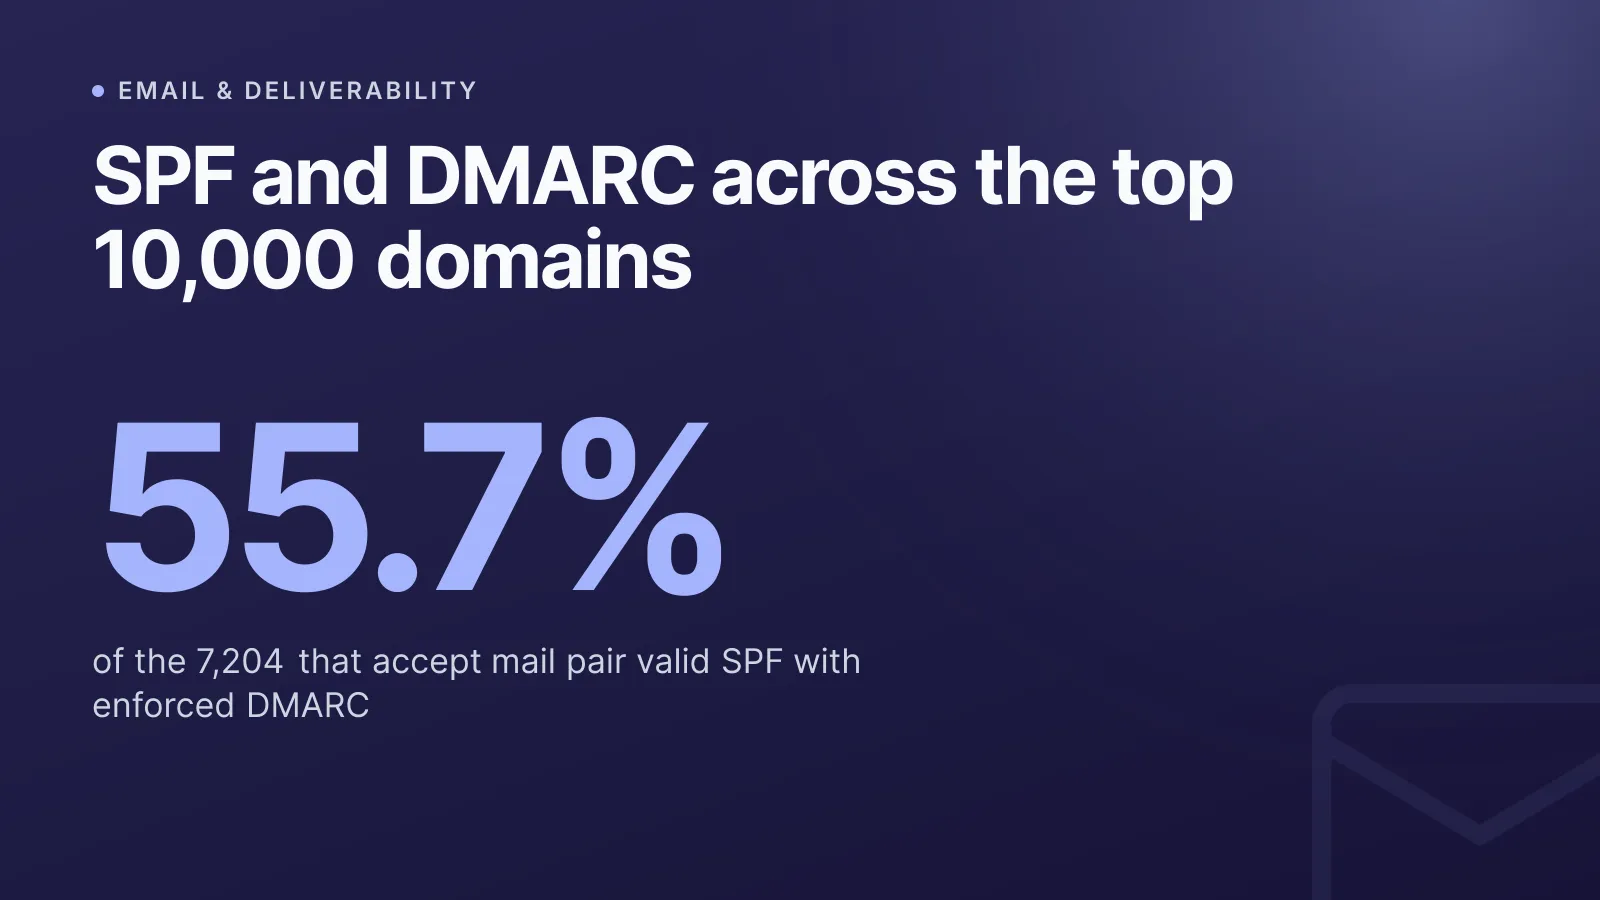
Wir haben die SPF- und DMARC-Checker von InfraNest über die 10.000 beliebtesten Domains der Tranco-Liste laufen lassen. Von den 7.204 Domains, die E-Mails empfangen, kombinieren nur 55,7 % einen gültigen SPF-Eintrag mit einer DMARC-Policy, die tatsächlich durchgesetzt wird. Die meisten übrigen veröffentlichen zwar etwas, das nach E-Mail-Authentifizierung aussieht, doch es ist entweder eine einzige Änderung vom Ausfall entfernt oder so eingestellt, dass es nichts blockiert.
Dies ist der erste Datenreport von InfraNest. Methode und aggregierte Zahlen sind öffentlich, und jeder kann dieselben Prüfungen für die eigene Domain wiederholen.
So haben wir SPF und DMARC gemessen
- Die Liste: die Top 10.000 Domains der Tranco-Liste K9PXW, eines Forschungsrankings beliebter Websites, das gezielt schwer zu manipulieren ist. Gescannt am 25. September 2026.
- Die Prüfungen: genau der Code hinter unserem kostenlosen SPF-Checker und DMARC-Checker. Jede Zahl in diesem Report ist das, was diese Tools dem Inhaber der Domain anzeigen würden.
- DNS: der Resolver von Cloudflare über HTTPS, mit dem von Google als Fallback. 23 Domains konnte keiner der beiden auflösen; sie sind nicht berücksichtigt.
- Wer zählt: nur Domains, die E-Mails empfangen, also einen echten MX-Eintrag haben. Damit bleiben 7.204. Die anderen 2.773 sind größtenteils CDN-, API- und Tracking-Hostnamen, die nie E-Mails versenden (75 davon sagen das ausdrücklich mit einem Null-MX-Eintrag).
Zwei Definitionen tragen die meisten Zahlen:
| Begriff | Bedeutung in diesem Report |
|---|---|
| Gültiges SPF | Genau ein SPF-Eintrag, höchstens 10 DNS-Lookups und höchstens 2 Void-Lookups, ohne Include-Schleife (RFC 7208) |
| Durchgesetztes DMARC | p=quarantine oder p=reject, angewendet auf alle E-Mails (pct=100 oder kein pct) (RFC 7489) |
Was wir nicht gemessen haben: DKIM, weil sich die Selektoren nicht über DNS auflisten lassen; ob echte E-Mails das Alignment bestehen; und Subdomains. Der aggregierte Datensatz ist mit Quellenangabe frei nutzbar.
Eine zweite Meinung. Wir haben eine Zufallsstichprobe von 100 Domains mit checkdmarc nachgeprüft, einem unabhängigen Open-Source-Tool. Das SPF-Ergebnis stimmte bei 98 überein, die Lookup-Anzahl bei allen 76 Einträgen, die beide Tools für gültig hielten, und die DMARC-Policy bei 99; jede verbleibende Abweichung war ein Eintrag, den checkdmarc nicht lesen konnte oder aus stilistischen Gründen bemängelte, was wir von Hand bestätigt haben. Der Abgleich hat auch einen Bug in unserem eigenen Checker aufgedeckt: Einträge, die denselben Anbieter über zwei Absender einbinden, wurden fälschlich als Include-Schleifen erkannt. Das ist auch in unserem SPF-Checker behoben, und jede Zahl hier stammt aus dem korrigierten Scan.
SPF-Eintrag: fast alle haben einen, jeder sechste steht kurz vor dem Ausfall
92,9 % der Domains, die E-Mails empfangen, veröffentlichen einen SPF-Eintrag. Die Schwachstelle ist nicht, ob ein SPF-Eintrag existiert, sondern wie viele DNS-Lookups er kostet.
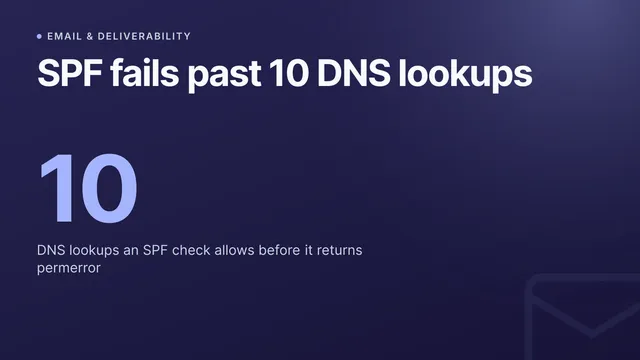
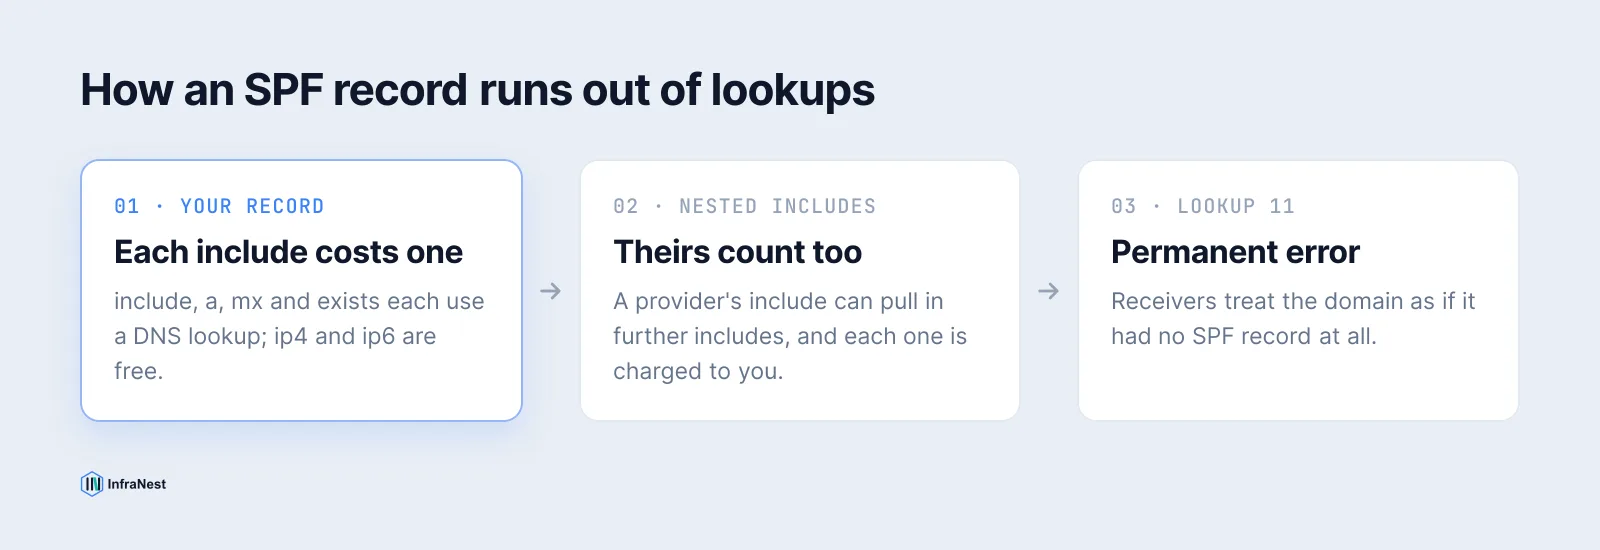
RFC 7208 erlaubt einem empfangenden Server 10 DNS-Lookups, um eine SPF-Policy auszuwerten, und jedes include, a, mx und exists zählt mit, auch die, die im Include eines Anbieters verschachtelt sind. Beim 11. Lookup ist das Ergebnis ein permanenter Fehler, und Empfänger behandeln die Domain so, als hätte sie gar kein SPF.
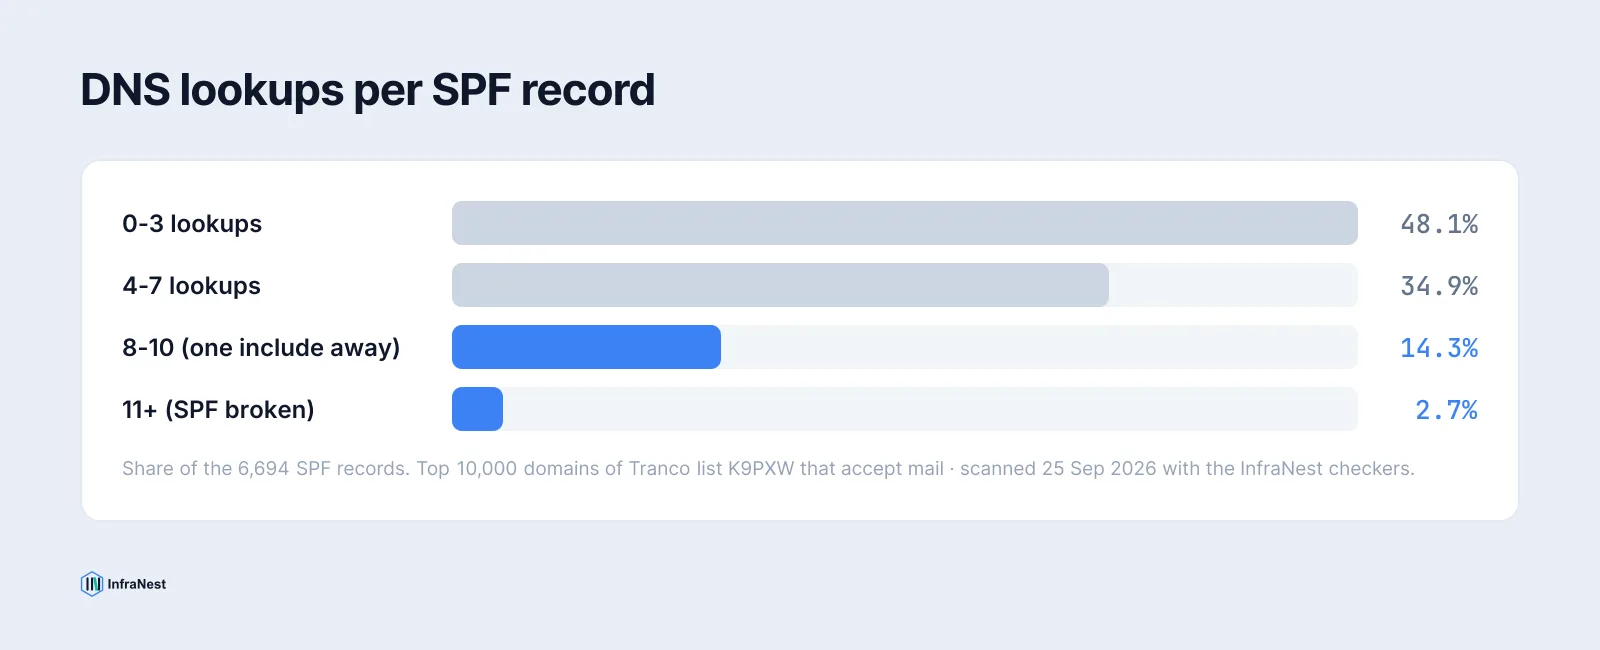
- 2,7 % der SPF-Einträge (184 Domains) liegen bereits über dem Limit. Ihr SPF-Eintrag bewirkt nichts.
- Weitere 14,3 % nutzen 8 bis 10 Lookups. Jedes Include kostet mindestens einen Lookup, und viele Anbieter verschachteln hinter ihrem weitere Includes. Ein neues CRM, Helpdesk- oder Newsletter-Tool reicht also oft schon, um diese Domains über das Limit zu bringen, und niemand warnt die Person, die es hinzufügt.
- Der Median-Eintrag nutzt 4 Lookups; jeder zehnte nutzt 9 oder mehr.
- 52 Domains (0,8 %) veröffentlichen zwei SPF-Einträge. Auch das ist ein permanenter Fehler: Bei zwei Einträgen werten Empfänger keinen davon aus.
Wie die Einträge enden, ist weniger besorgniserregend, als es aussieht. 46,3 % enden auf -all und 47,4 % auf ~all. Mit einer durchgesetzten DMARC-Policy davor ist ~all eine völlig vernünftige Wahl. Nur 2,1 % enden auf ?all, das nichts verlangt, und gerade einmal 3 Domains enden auf +all, womit sie dem gesamten Internet erlauben, in ihrem Namen zu senden.
TipPrüfe deine eigene Anzahl mit dem kostenlosen SPF-Checker. Er geht jedes Include so durch, wie es ein Empfänger tut, und zeigt, welcher Absender am meisten kostet.
DMARC-Eintrag: weit verbreitet, aber viel seltener durchgesetzt
82,3 % der Domains, die E-Mails empfangen, veröffentlichen einen DMARC-Eintrag, aber nur 58,3 % setzen ihn durch. Die Lücke heißt p=none: eine Policy, die Empfänger bittet, Fehler zu melden und nichts dagegen zu unternehmen.
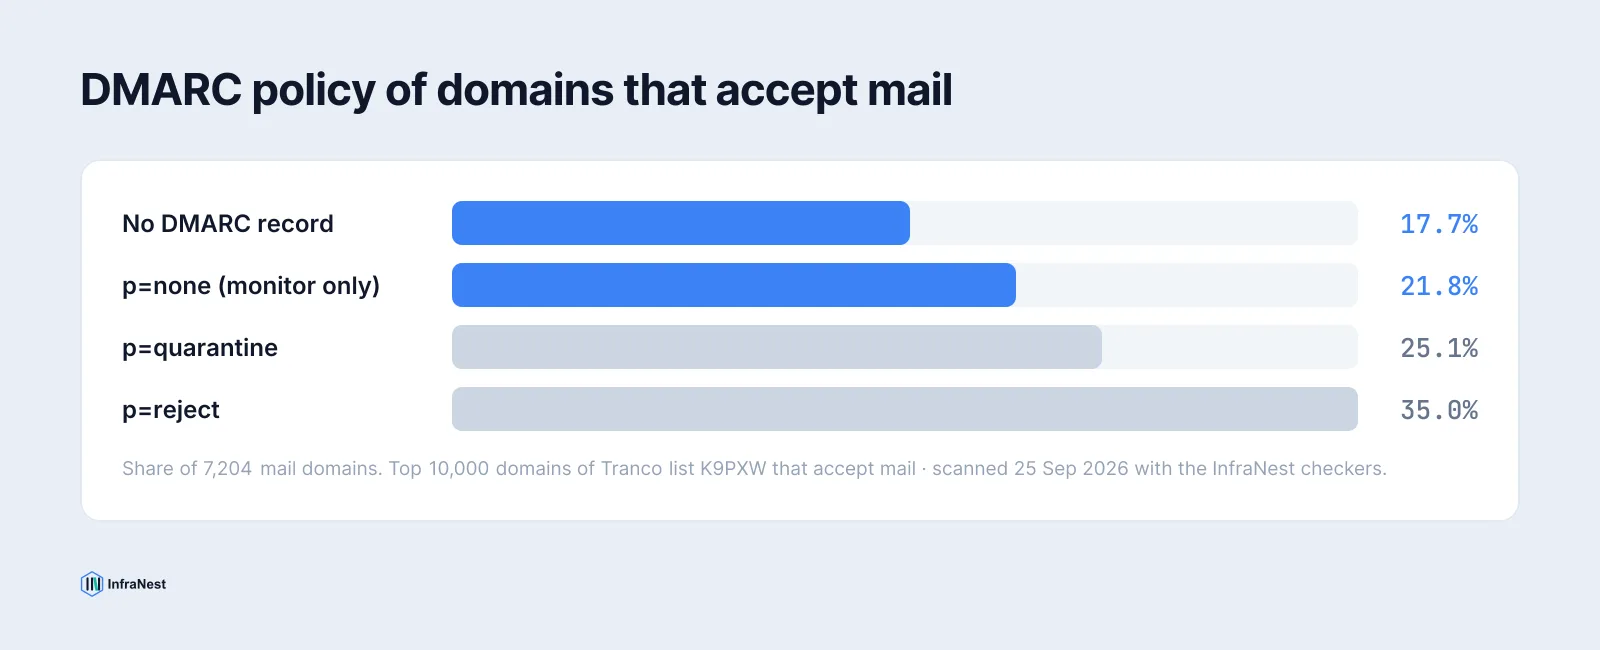
Der Monitoring-Modus ist der richtige Einstieg in DMARC. Er ist aber der falsche Ort, um dort zu bleiben, und die Daten legen nahe, dass viele Domains ihn nie verlassen: 21,8 % aller Mail-Domains stehen gerade dort.
Auch beim Reporting gibt es eigene Probleme:
- 11,0 % der Mail-Domains veröffentlichen DMARC ganz ohne Report-Adresse (
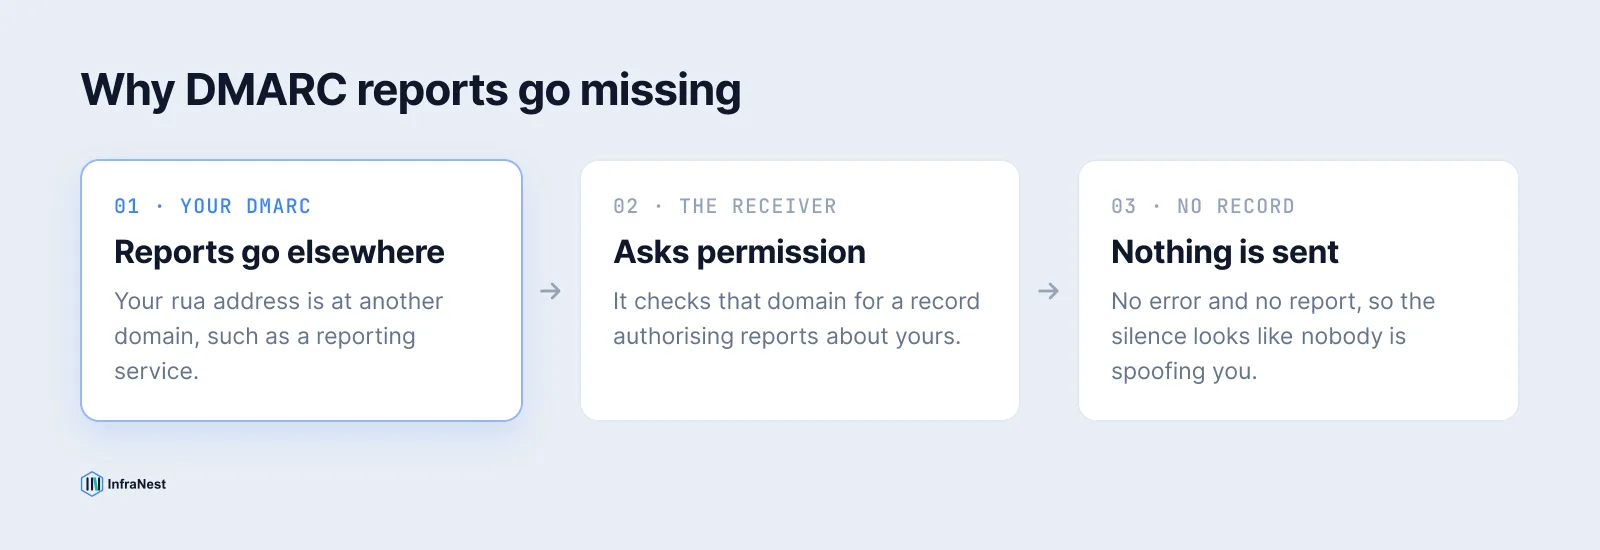
rua). Sie haben eine Policy, aber keine Möglichkeit zu sehen, was sie abfängt. - Weitere 5,3 % schicken ihre Reports an eine Adresse, die sie nie erhalten wird. Liegt die Report-Adresse bei einer anderen Domain, verlangt RFC 7489, dass diese Domain einen Autorisierungseintrag veröffentlicht (
<your-domain>._report._dmarc.<their-domain>). Fehlt er, senden konforme Empfänger nichts, und der Inhaber schließt daraus, dass niemand in seinem Namen E-Mails verschickt. - 2,1 % der DMARC-Einträge wenden ihre Policy mit
pctunter 100 nur auf einen Teil der E-Mails an.
Die Top 1.000 schneiden besser ab, aber nicht viel
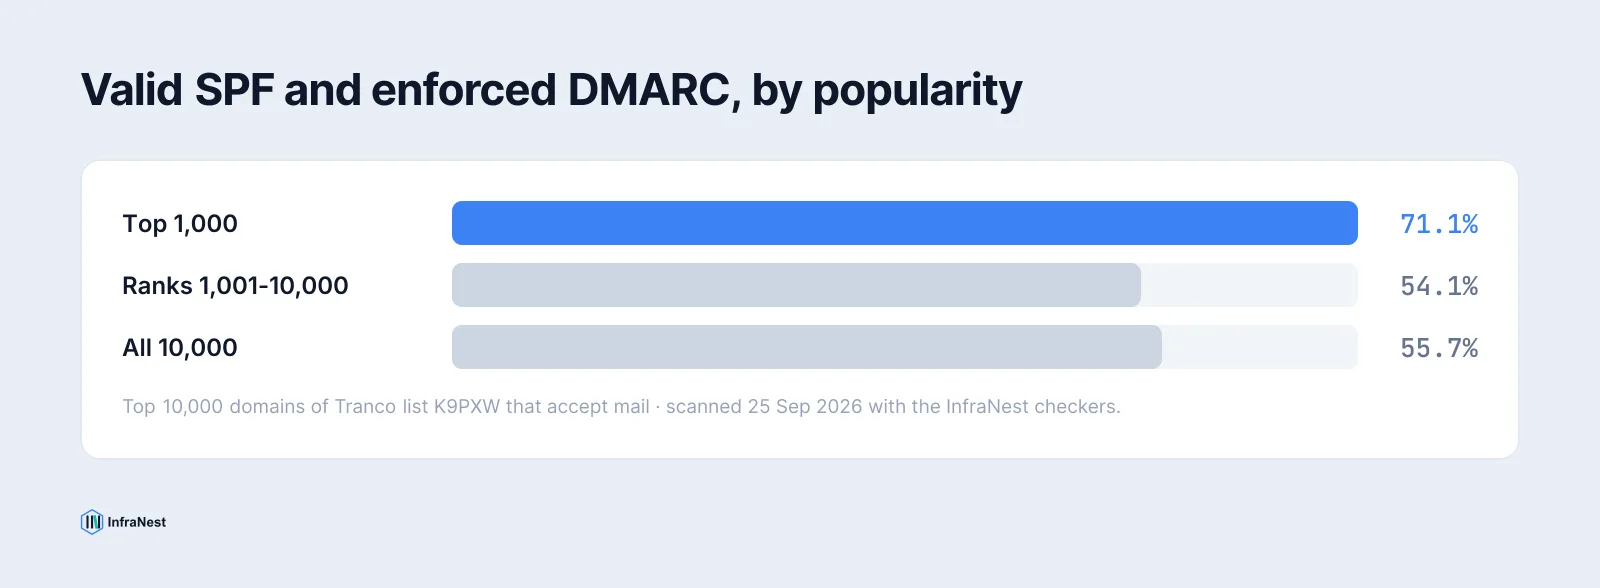
Unter den 1.000 beliebtesten Domains haben 71,1 % gültiges SPF und durchgesetztes DMARC, gegenüber 54,1 % bei den Rängen 1.001 bis 10.000. Die Top 1.000 nutzen auch häufiger p=reject: 57,2 % ihrer DMARC-Einträge, gegenüber 40,8 % darunter.
Eines wird an der Spitze schlechter: 3,4 % der SPF-Einträge der Top 1.000 liegen über dem Lookup-Limit, gegenüber 2,7 % darunter. Größere Organisationen versenden über mehr Dienste, und jeder davon kostet Lookups.
Was ich daraus mitnehme
Ich hatte erwartet, Vernachlässigung zu finden. Habe ich nicht. Mehr als neun von zehn dieser Domains veröffentlichen SPF, und vier von fünf veröffentlichen DMARC. Irgendwer hat irgendwann die Arbeit erledigt. Was schiefgeht, ist alles nach dieser ersten Einrichtung.
Niemand ist für den Eintrag verantwortlich. Das Marketing fügt ein Newsletter-Tool hinzu, der Vertrieb ein CRM, der Support ein Helpdesk, und jedes davon verbraucht still einen oder zwei Lookups, bis das Budget aufgebraucht ist. p=none sollte ein paar Wochen Beobachtung sein und wird zur Dauereinstellung. Und die Reports landen in einem Postfach, das niemand liest, oder, bei jeder zwanzigsten Domain, bei einer Adresse, die sie nie erhalten wird.
Dieses Muster kenne ich. Ich habe zwölf Jahre lang Kassen- und Automatisierungssysteme für Restaurants und Geschäfte gebaut, und es war immer dasselbe: Die Einrichtung bekommt Aufmerksamkeit, die Pflege nicht, weil am Tag der Änderung nichts kaputtgeht. E-Mail-Authentifizierung ist genau so ein System. Sie fällt still aus, Wochen nach der Änderung, die sie kaputt gemacht hat, und das erste Anzeichen ist oft ein Kunde, der fragt, warum deine E-Mail in seinem Spam-Ordner gelandet ist.
Deshalb habe ich die Checker von InfraNest so gebaut, dass sie die Rechnung zeigen statt eines grünen Häkchens, und deshalb sage ich offen, dass unser eigener SPF-Checker bis diese Woche einen Fall falsch bewertet hat. Erst der Abgleich dieses Reports mit einem unabhängigen Tool hat das aufgedeckt. Wer Dinge für andere misst, prüft zuerst die eigenen Instrumente.
Wenn deine Domain E-Mails versendet, sind diese drei Prüfungen diese Woche zehn Minuten wert:
- Zähl deine SPF-Lookups. Ab 8 solltest du planen, bevor das nächste Tool dazukommt. Verlege Massenversender auf eine Subdomain mit eigenem SPF-Eintrag oder entferne Includes für Dienste, die du nicht mehr nutzt.
- Gib
p=noneein Enddatum. Lies die Reports ein paar Wochen lang, korrigiere die legitimen Absender, die durchfallen, und wechsle dann zuquarantineund später zureject. - Stell sicher, dass deine Reports ankommen. Zeigt
ruaauf eine andere Domain, prüfe, ob sie den Autorisierungseintrag für deine veröffentlicht. Der DMARC-Checker testet das für dich.
SPF und DMARC der eigenen Domain prüfen
Lass deine Domain durch den SPF-Checker und den DMARC-Checker laufen; muss etwas korrigiert werden, erstellen der SPF-Generator und der DMARC-Generator einen korrigierten Eintrag. Damit du spätere Änderungen an diesen Einträgen bemerkst, bietet das DNS-Management von InfraNest Drift-Erkennung über alle deine Anbieter hinweg.
Quelle: InfraNest-Scan der Top 10.000 Domains der Tranco-Liste K9PXW (Le Pochat et al., „Tranco: A Research-Oriented Top Sites Ranking Hardened Against Manipulation“, NDSS 2019), 25. September 2026. Aggregierte Daten: email-auth-2026-09.json, CC BY 4.0.
Häufig gestellte Fragen
#Warum nur Domains, die E-Mails empfangen?
Popularitätslisten enthalten CDN-, API- und Tracking-Hostnamen, die nie E-Mails versenden. Würden wir sie mitzählen, sähe die Verbreitung von SPF und DMARC viel schlechter aus, als sie ist. Die Prozentangaben beziehen sich daher auf die 7.204 Domains mit einem echten MX-Eintrag.
#Warum ist DKIM nicht enthalten?
DKIM-Schlüssel liegen unter Selektoren, die jeder Absender selbst wählt, und DNS bietet keine Möglichkeit, sie aufzulisten. Ohne die Selektoren zu kennen, kann ein Scan nicht sagen, ob eine Domain ihre E-Mails signiert.
#Darf ich diese Daten verwenden?
Ja. Die aggregierten Zahlen sind als JSON unter CC BY 4.0 veröffentlicht; bitte nenne InfraNest als Quelle und verlinke diesen Report.
Mit einem kostenlosen Tool ausprobieren
War dieser Artikel hilfreich?