

Outil gratuit
Vérificateur de propagation DNS
Vérifiez un enregistrement sur les serveurs de noms du domaine et sur dix résolveurs publics à la fois, et voyez quand la dernière copie périmée expire.
Vérifiez tout le domaine d’un coup : site, SSL, DNS et e-mail →
Allez plus loin que cet outil. Gérez DNS chez chaque fournisseur — depuis un seul tableau de bord.
Commencer gratuitement →Une modification DNS ne voyage nulle part. Elle est publiée immédiatement sur vos serveurs de noms, et chaque résolveur qui a mis l’ancienne réponse en cache continue de la servir jusqu’à son expiration. « Est-ce propagé ? » recouvre donc deux questions : la nouvelle valeur est-elle publiée sur chaque serveur de noms, et combien de temps les caches gardent-ils encore l’ancienne ?
Cet outil répond aux deux. Il interroge directement chaque serveur de noms du domaine, sans aucun cache, pour voir ce qui est publié et s’ils sont d’accord. Puis il demande à dix résolveurs publics (Cloudflare, Google, Quad9 et d’autres) ce qu’ils détiennent, et lit le temps restant de chaque cache dans la réponse elle-même. « Comptez 24 à 48 heures » devient ainsi une heure précise.
Il repère aussi les modifications qui n’arriveront jamais, quelle que soit l’attente : un enregistrement modifié chez un fournisseur qui ne gère pas le DNS du domaine, ou un serveur de noms qui sert encore l’ancienne zone. Saisissez la valeur définie, et chaque serveur et résolveur y est comparé. Les résolveurs sont anycast : ce sont les copies les plus proches de nos serveurs, pas une par pays, et la page le dit.
Sachez dès qu’un enregistrement change
InfraNest surveille le DNS de chaque domaine que vous gérez, vous prévient de toute modification, quel qu’en soit l’auteur, et modifie les enregistrements chez Cloudflare, Hetzner, TransIP et d’autres depuis un seul endroit.
- Alerte dès qu’un enregistrement DNS change
- Détection des écarts par rapport à votre configuration
- Modifiez les enregistrements de chaque fournisseur au même endroit
- Contrôle du TTL et des serveurs de noms sur chaque zone
Questions fréquentes
#Combien de temps dure la propagation DNS ?
Au plus la durée du TTL de l’ancien enregistrement. Un résolveur qui a mis la réponse précédente en cache la garde jusqu’à l’expiration de son TTL, puis redemande et obtient la nouvelle. Avec un TTL de 300 secondes, c’est cinq minutes ; avec 86 400, une journée. Cet outil lit le temps restant sur la copie de chaque résolveur : vous voyez l’échéance réelle plutôt qu’une règle approximative.
#Pourquoi certains résolveurs affichent-ils la nouvelle valeur et d’autres l’ancienne ?
Chaque résolveur a mis l’enregistrement en cache à un moment différent, donc chaque copie expire à un moment différent. Celui qui a interrogé juste avant votre modification garde l’ancienne réponse le plus longtemps. C’est normal, et cela se règle tout seul.
#Ma modification n’est toujours pas propagée après plusieurs jours. Que se passe-t-il ?
Presque toujours, la modification n’a jamais été publiée là où cela compte. Si les serveurs de noms du domaine sont chez un fournisseur et que l’enregistrement a été modifié chez un autre (souvent le registraire), les résolveurs ne le verront jamais. Cet outil interroge directement les serveurs de noms et le signale quand aucun ne sert la valeur attendue.
#Peut-on accélérer la propagation DNS ?
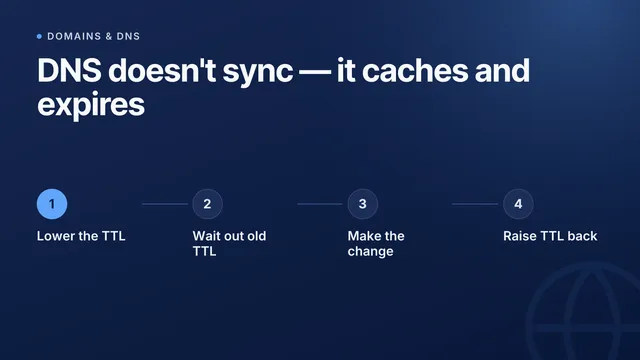
Pour la prochaine modification, oui : abaissez le TTL à 300 secondes la veille, et les caches la libéreront en cinq minutes. Pour une modification déjà faite, vous pouvez demander à Google Public DNS et à Cloudflare 1.1.1.1 de vider leur copie ; les boutons du résultat y mènent. Les autres caches expirent d’eux-mêmes.
#Pourquoi un enregistrement derrière le proxy Cloudflare affiche-t-il d’autres adresses ?
Quand le nuage orange est activé, Cloudflare répond avec ses propres adresses et transmet les visiteurs à votre serveur. Les résolveurs n’afficheront jamais l’adresse de votre serveur pour ce nom : c’est le proxy qui fonctionne comme prévu. L’outil le reconnaît au lieu de signaler une ancienne valeur.
#J’ai changé de fournisseur DNS et certains visiteurs n’accèdent plus à mon site. Pourquoi ?
Deux causes habituelles. Les résolveurs continuent d’utiliser vos anciens serveurs de noms jusqu’au TTL du registre (souvent 48 heures) : si l’ancien fournisseur a déjà supprimé la zone, ils n’obtiennent rien. Et si le domaine utilise DNSSEC, un enregistrement DS laissé chez le registraire pour la clé de l’ancien fournisseur fait refuser le domaine par tous les résolveurs qui valident. Choisissez « Serveurs de noms » et l’outil compare le registre aux deux fournisseurs et vérifie la chaîne DNSSEC.
Depuis le blog
De nouveaux guides sur le DNS et la délivrabilité e-mail
Je souhaite recevoir par e-mail les nouveautés produit et les nouveaux articles d’InfraNest. Je peux me désabonner à tout moment.
Autres outils gratuits
Prêt en quelques secondes
Réunissez toute votre infrastructure dans un tableau de bord moderne.
Offre gratuite · Sans carte bancaire · Configuré en quelques minutes