

Kostenloses Tool
DNS-Propagation-Checker
Prüfe einen Eintrag auf den eigenen Nameservern der Domain und bei zehn öffentlichen Resolvern zugleich, und sieh, wann die letzte alte Kopie abläuft.
Die ganze Domain auf einmal prüfen: Website, SSL, DNS und E-Mail →
Mehr als nur dieses Tool. Verwalte DNS bei jedem Anbieter — über ein Dashboard.
Kostenlos starten →Eine DNS-Änderung reist nirgendwohin. Sie ist auf deinen Nameservern sofort veröffentlicht, und jeder Resolver, der die alte Antwort zwischengespeichert hat, liefert sie weiter aus, bis diese Kopie abläuft. „Ist es propagiert?“ sind also zwei Fragen: Steht der neue Wert auf jedem Nameserver, und wie lange halten die Caches noch den alten?
Dieser Checker beantwortet beide. Er fragt jeden Nameserver der Domain direkt, an jedem Cache vorbei, um zu sehen, was veröffentlicht ist und ob sie übereinstimmen. Dann fragt er zehn öffentliche Resolver (Cloudflare, Google, Quad9 und andere), was sie halten, und liest die Restzeit jedes Caches direkt aus der Antwort ab. Aus „rechne mit 24 bis 48 Stunden“ wird so eine Uhrzeit.
Er erkennt auch Änderungen, die nie ankommen, egal wie lange du wartest: einen Eintrag, der bei einem Anbieter geändert wurde, der für das DNS der Domain gar nicht zuständig ist, oder einen Nameserver, der noch die alte Zone ausliefert. Gib den gesetzten Wert ein, dann wird jeder Server und Resolver daran gemessen. Die Resolver sind Anycast, also siehst du die Kopien, die unseren Servern am nächsten liegen, nicht eine pro Land, und die Seite sagt das auch.
Erfahre sofort, wenn sich ein Eintrag ändert
InfraNest überwacht das DNS jeder Domain, die du verwaltest, meldet jede Änderung, egal wer sie gemacht hat, und bearbeitet Einträge bei Cloudflare, Hetzner, TransIP und weiteren an einem Ort.
- Alarm, wenn sich ein DNS-Eintrag ändert
- Drift-Erkennung gegen deine Konfiguration
- Einträge bei jedem Anbieter an einem Ort bearbeiten
- TTL- und Nameserver-Prüfung für jede Zone
Häufig gestellte Fragen
#Wie lange dauert die DNS-Propagation?
Höchstens so lange wie die TTL des alten Eintrags. Ein Resolver, der die vorige Antwort zwischengespeichert hat, behält sie, bis ihre TTL abläuft, fragt dann neu und bekommt die neue. Bei einer TTL von 300 Sekunden sind das fünf Minuten, bei 86.400 ein Tag. Dieser Checker liest die Restzeit jeder Resolver-Kopie aus, du siehst also die echte Frist statt einer Faustregel.
#Warum zeigen manche Resolver den neuen Wert und andere den alten?
Jeder Resolver hat den Eintrag zu einem anderen Zeitpunkt zwischengespeichert, also läuft jede Kopie zu einer anderen Zeit ab. Ein Resolver, der kurz vor deiner Änderung gefragt hat, behält die alte Antwort am längsten. Das ist normal und erledigt sich von selbst.
#Meine Änderung ist nach Tagen noch nicht angekommen. Was ist falsch?
Fast immer wurde die Änderung nie dort veröffentlicht, wo es zählt. Liegen die Nameserver der Domain bei einem Anbieter und wurde der Eintrag bei einem anderen geändert (oft beim Registrar), sehen Resolver ihn nie. Dieser Checker fragt die Nameserver direkt und sagt es, wenn keiner den erwarteten Wert ausliefert.
#Kann ich die DNS-Propagation beschleunigen?
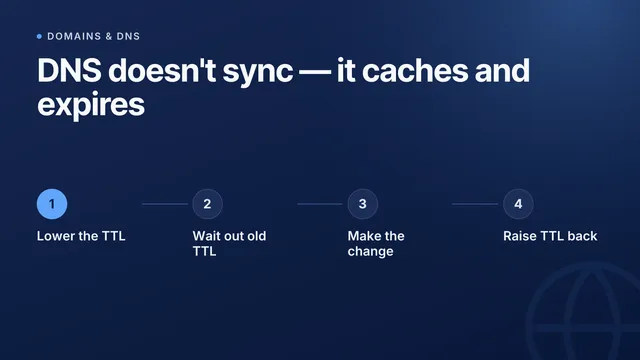
Für die nächste Änderung ja: Senke die TTL des Eintrags einen Tag vorher auf 300 Sekunden, dann geben Caches ihn binnen fünf Minuten frei. Für eine bereits gemachte Änderung kannst du Google Public DNS und Cloudflare 1.1.1.1 bitten, ihre Kopie zu verwerfen; die Buttons im Ergebnis führen dorthin. Andere Caches laufen von selbst ab.
#Warum zeigt ein Eintrag hinter dem Cloudflare-Proxy andere Adressen?
Ist die orange Wolke an, antwortet Cloudflare mit eigenen Adressen und leitet Besucher an deinen Server weiter. Resolver zeigen für diesen Namen nie die Adresse deines Servers; das ist der Proxy, der wie gedacht arbeitet. Der Checker erkennt das, statt einen alten Wert zu melden.
#Ich bin zu einem neuen DNS-Anbieter umgezogen und manche Besucher erreichen meine Seite nicht. Warum?
Meist eine von zwei Ursachen. Resolver nutzen deine alten Nameserver bis zur TTL der Registry weiter (oft 48 Stunden); hat der alte Anbieter die Zone schon gelöscht, bekommen sie gar nichts. Und nutzt die Domain DNSSEC, lässt ein beim Registrar verbliebener DS-Eintrag für den Schlüssel des alten Anbieters jeden validierenden Resolver die Domain ablehnen. Wähle „Nameserver“, dann vergleicht dieser Checker die Registry mit beiden Anbietern und prüft die DNSSEC-Kette.
Aus dem Blog
Neue Leitfäden zu DNS und E-Mail-Zustellbarkeit
Ich möchte Produkt-Updates und neue Artikel von InfraNest per E-Mail erhalten. Ich kann mich jederzeit abmelden.
Weitere kostenlose Tools
In Sekunden startklar
Bring deine gesamte Infrastruktur in ein modernes Dashboard.
Kostenloser Plan · Keine Kreditkarte nötig · In Minuten eingerichtet