

DNS-Vorlagen lassen dich einen fertigen Satz von DNS-Einträgen auf jede Zone anwenden, sodass du nicht jedes Mal dieselben Einträge von Hand hinzufügen musst. Das richtet sich an alle, die mehr als eine Domain verwalten oder eine einheitliche Basis für neue Domains möchten.
#Übersicht
- Eine Vorlage ist ein wiederverwendbarer Satz von DNS-Einträgen – zum Beispiel die komplette MX/SPF/DKIM/DMARC-Konfiguration eines E-Mail-Anbieters oder die Standard-Einträge deines Workspace für jede neue Domain.
- Vorlagen können deinen Domainnamen automatisch verwenden, sodass dieselbe Vorlage in verschiedenen Zonen korrekt funktioniert.
- Du kannst die Built-in-Vorlagen von InfraNest nutzen oder eigene von Grund auf oder aus einer bestehenden Zone erstellen.
#Eine Vorlage anwenden
- Öffne eine Zone über die Seite DNS.
- Öffne Aktionen und wähle Apply template, such eine aus und sieh dir in der Vorschau genau an, welche Einträge hinzugefügt werden, bevor du bestätigst.
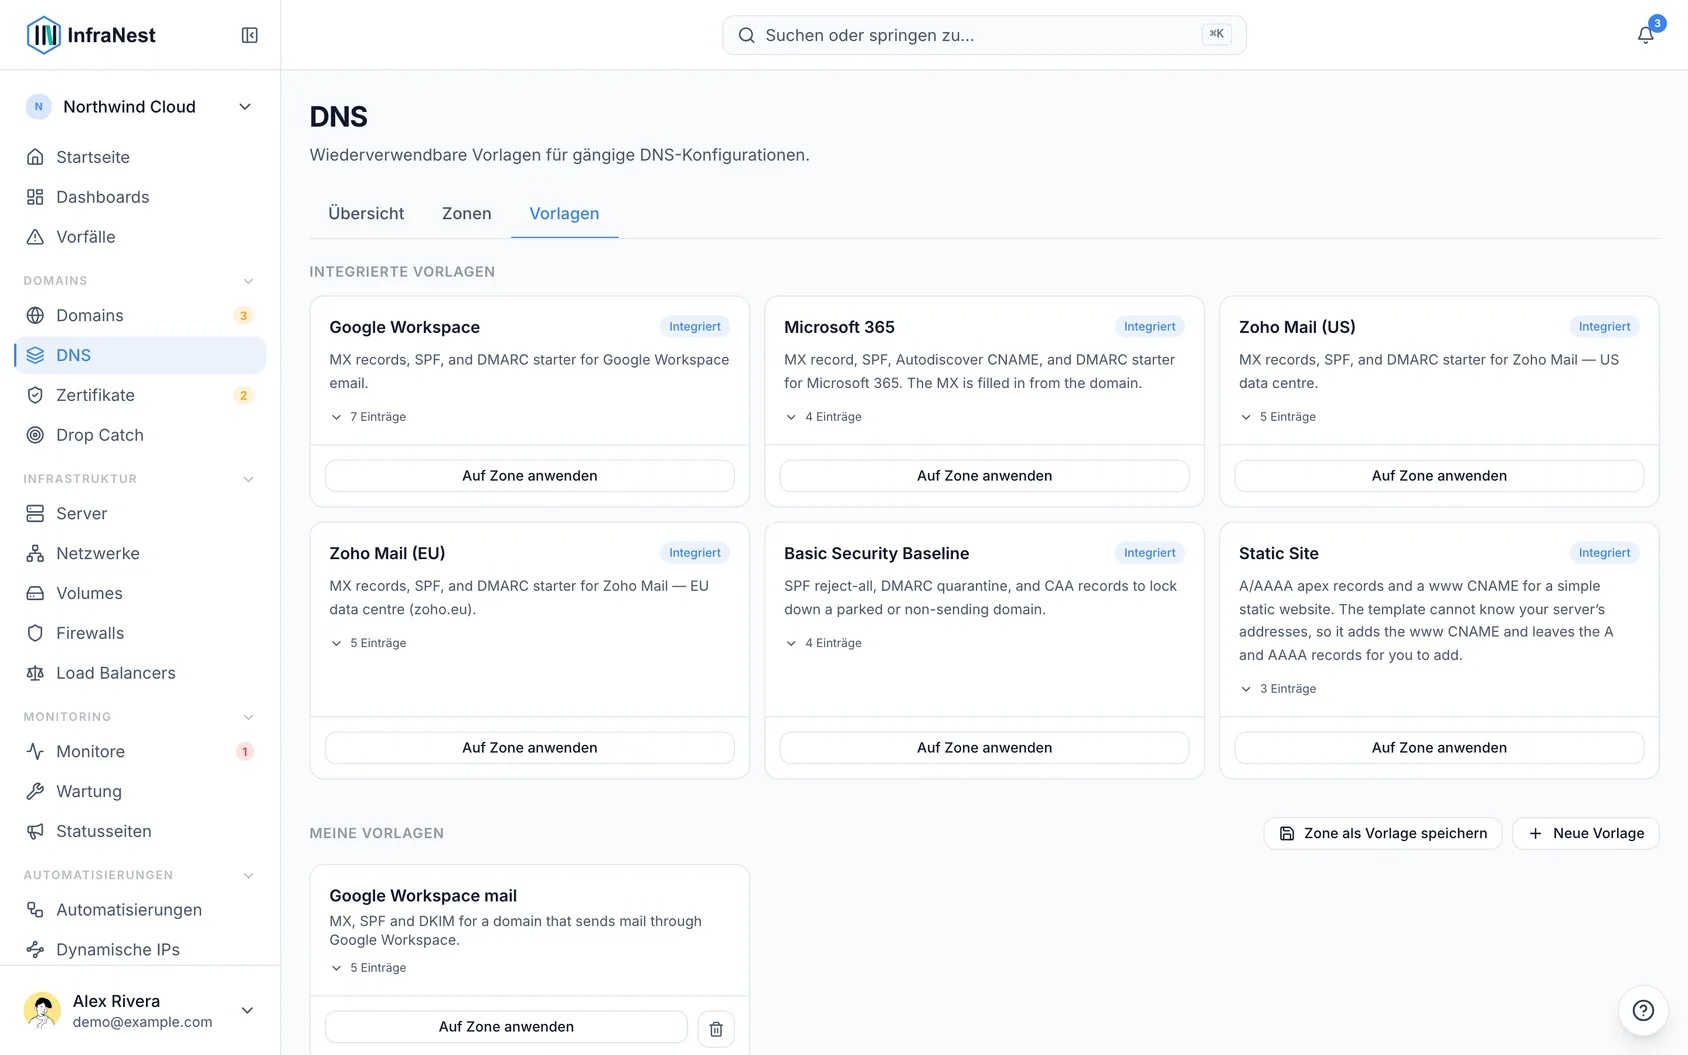
- Wende sie an. Die Einträge werden der Zone hinzugefügt (und, wo unterstützt, an den Anbieter übertragen).
Wenn dein DNS-Anbieter einen der Einträge ablehnt – ein Rate-Limit, ein abgelaufener Schlüssel, ein Eintragstyp, den er nicht akzeptiert – stoppt InfraNest an dieser Stelle und zeigt dir, wie viele hinzugefügt wurden und wie viele nicht, inklusive des Grunds vom Anbieter. Die nicht hinzugefügten werden nicht gespeichert: Ein Eintrag, der nur in InfraNest existiert, würde hier live aussehen, obwohl sich bei deinem Anbieter nichts geändert hat. Behebe das, was in der Meldung steht, und wende die Vorlage erneut an – bereits hinzugefügte Einträge werden übersprungen, ein erneuter Durchlauf ist also unbedenklich.
#Werte, die von deiner Domain abhängen
Manche Einträge nennen deine eigene Domain. Der Mailserver von Microsoft 365 zum Beispiel lautet acme-com.mail.protection.outlook.com für acme.com. Die Vorlage trägt das für die Zone ein, auf die du sie anwendest, und die Vorschau zeigt den fertigen Wert.
Ein Wert, den die Vorlage nicht kennen kann, etwa die Adresse deines Webservers bei Static Site, wird nie geraten. Die Vorschau markiert diesen Eintrag als nicht hinzugefügt und nennt den Grund; füge ihn selbst hinzu, sobald du die Adresse kennst.
Die E-Mail-Vorlagen starten DMARC mit p=none ohne Berichtsadresse. Um DMARC-Berichte zu erhalten, richte sie über den E-Mail-Schutz der Domain ein.
#Eigene Vorlage erstellen
- Deine Domain in einem Wert verwenden – schreib
{zone}für die Domain, auf die die Vorlage angewendet wird (acme.com), oder{zone_dashed}dafür mit Bindestrichen statt Punkten (acme-com). - Aus einer Zone erstellen – mach aus den Einträgen einer bestehenden, funktionierenden Zone eine Vorlage. Das ist der schnellste Weg, eine Konfiguration festzuhalten, die du bereits hast.
- Ein Eintrag, dessen TTL als 0s angezeigt wird – die Art, wie OVHcloud „Standard der Zone verwenden“ ausdrückt – wird mit 5 Minuten gespeichert, da eine Vorlage an keine Zone gebunden ist, von der sie einen Standardwert übernehmen könnte. Eine TTL von mehr als einem Tag wird als ein Tag gespeichert, dem Höchstwert, den eine Vorlage hält.
- Alias-Einträge von Route 53 werden ausgelassen. Ein Alias ist eine AWS-Funktion, die einen Namen auf eine AWS-Ressource verweisen lässt, und eine Vorlage kann so etwas bei einer anderen Zone nicht nachbilden. InfraNest sagt dir, wenn einer ausgelassen wurde; füge ihn von Hand bei jeder Zone hinzu, auf die du die Vorlage anwendest.
- Vorlagen verwalten – erstelle, bearbeite und lösche deine eigenen Vorlagen (Name, Beschreibung, Einträge). Built-in-Vorlagen sind schreibgeschützt.
- Werte werden beim Speichern geprüft – der Wert jedes Eintrags muss zu seinem Typ passen, genau wie beim manuellen Hinzufügen eines Eintrags: Ein A-Eintrag braucht eine IPv4-Adresse, ein AAAA-Eintrag eine IPv6-Adresse, und ein CNAME-, MX- oder NS-Eintrag einen Hostnamen. Um einen Eintrag auf die Domain zeigen zu lassen, auf die die Vorlage angewendet wird, schreib
@.
Wenn eine bereits vorhandene Vorlage einen Wert enthält, der nicht passt – gespeichert, bevor es diese Prüfung gab, oder aus einer Zone kopiert – wird beim Anwenden alles andere hinzugefügt und dieser eine Eintrag ausgelassen. Die Vorschau markiert ihn als übersprungen und nennt, wie der Wert aussehen sollte, sodass du die Vorlage korrigieren und erneut anwenden kannst.
#Gut zu wissen
NoteDNS-Vorlagen sind in kostenpflichtigen Plänen enthalten. In einem Plan ohne Vorlagen kannst du die Built-in-Vorlagen trotzdem durchsehen und ihre Einträge ansehen, aber die Schaltflächen zum Anwenden, Speichern, Erstellen und Löschen zeigen ein Schloss. Klick auf eine, um zu sehen, welcher Plan Vorlagen enthält.
- Vorlagen eignen sich hervorragend für das MX/SPF/DKIM/DMARC-Set eines E-Mail-Anbieters, die Verifizierungseinträge eines SaaS-Tools oder die Standard-Einträge deines Workspace für jede neue Domain.
- Du kannst eine Vorlage auch beim Erstellen einer Zone anwenden (siehe Add a DNS zone).
- TTL – jeder Eintrag in einer Vorlage hat eine TTL (wie lange Resolver ihn zwischenspeichern dürfen).
TipWähl Auto, damit Cloudflare entscheidet, was Cloudflare für Proxy-Einträge ohnehin verwendet. Eine Vorlage funktioniert bei jedem Anbieter, daher wird beim Anwenden jede TTL an den Anbieter der Zone angepasst: Auto wird zu 5 Minuten bei einem Anbieter ohne Auto (oder zur kürzesten TTL dieses Anbieters, falls 5 Minuten dafür zu kurz sind), und eine TTL, die kürzer oder länger ist, als der Anbieter erlaubt, wird auf dessen kürzeste oder längste TTL gesetzt. Die Vorschau zeigt die TTL, die jeder Eintrag erhält.
War dieser Artikel hilfreich?
Danke für dein Feedback!
Danke, das geht direkt an das Docs-Team.