

Zertifikatszustand zeigt dir in klarer Sprache, ob einem Zertifikat vertraut werden kann und was zu tun ist, wenn nicht – gemacht für alle, die Websites verwalten, nicht nur für Sicherheitsexperten.
#Überblick
- InfraNest prüft jedes Zertifikat, das es kennt, und gibt dir ein Urteil in klaren Worten.
- Öffne ein Zertifikat, und die Antwort steht gleich oben auf der Seite – kein Suchen nötig.
- Fix-Schaltflächen führen dich direkt zur passenden Aktion oder zu den technischen Details.
#Herausfinden, was mit einem Zertifikat nicht stimmt
- Gehe zu Zertifikate.
- Wähle eine Adresse aus, um zu prüfen, was sie ausliefert, oder wähle Alle Zertifikate und öffne ein Zertifikat.
- Das Urteil oben sagt dir, was deine Aufmerksamkeit braucht und was zu tun ist. Ein fehlendes Zwischenzertifikat zum Beispiel erklärt, warum manche Clients einem Zertifikat nicht vertrauen, das dein Browser akzeptiert.
Die Seite öffnet sich und zeigt direkt, was deine Aufmerksamkeit braucht. Bestandene Prüfungen bleiben unter checks passed eingeklappt; wähle Show, um sie zu lesen. Eine Fix-Schaltfläche führt dich zur passenden Aktion oder zu den technischen Details.
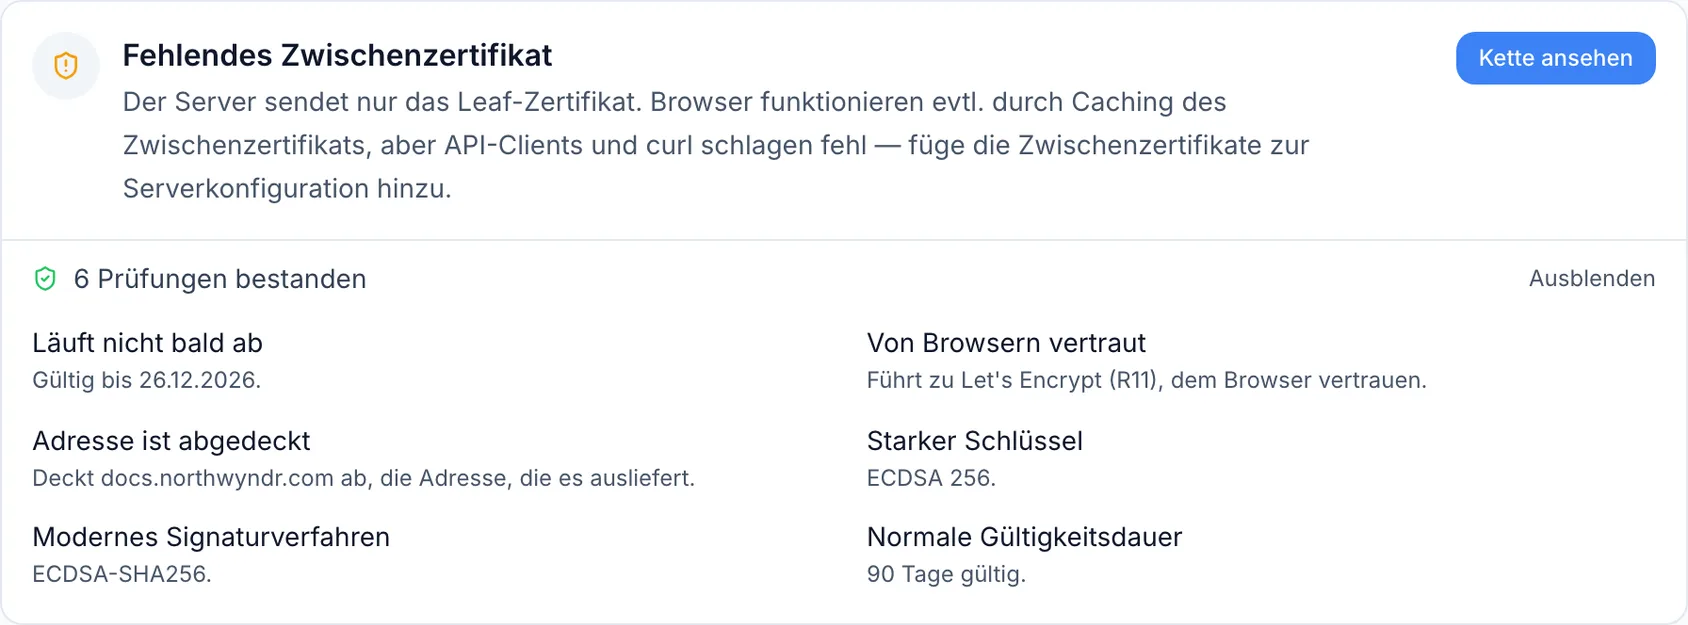
Es gibt keine Tabs zum Durchklicken – alles andere, was hier beschrieben wird, folgt weiter unten auf derselben Seite.
#Was jede Prüfung bedeutet
Verlängerung ist diejenige, die Ausfälle verursacht. Die Seite zeigt, wer das Zertifikat wann verlängert. Ein abgelaufenes oder bald ablaufendes Zertifikat, das niemand verlängert, braucht einen Ersatz; eine automatische Verlängerung, die überfällig ist, braucht eine Überprüfung des Verlängerungssystems, nicht nur eine weitere Erinnerung an den Ablauf.
Die Adress- und Zertifikatsdetails zeigen außerdem, was das Zertifikat überwacht. Ohne Monitor wird ein Ausfall erst beim nächsten Scan entdeckt, statt in dem Moment, in dem er passiert.
Dann folgen die Prüfungen am Zertifikat selbst:
- Schlüssel und Signatur – ist die Verschlüsselung des Zertifikats stark genug, und wurde es mit einem Verfahren signiert, das noch als sicher gilt? Diese beiden gelten als kritisch, wenn sie fehlschlagen: Das Zertifikat ist dann schwach, nicht nur unsauber.
- Vertrauen – ist dies ein von Browsern akzeptiertes Zertifikat oder ein selbstsigniertes?
- Hostname – steht die überwachte Adresse tatsächlich im Zertifikat? Wenn nicht, warnen Browser davor.
- Laufzeit – ein Zertifikat, das länger gültig ist als die inzwischen erlaubten 398 Tage. Browser lehnen solche ab.
- Kette – wie das Zertifikat ausgeliefert wurde. Siehe unten.
- CAA – du kannst im DNS eine Regel veröffentlichen, die festlegt, welche Unternehmen Zertifikate für deine Domain ausstellen dürfen. Steht der Aussteller dieses Zertifikats nicht auf dieser Liste, ist das entweder ein Fehler, der behoben werden muss, oder ein Zertifikat, das jemand ausgestellt hat, ohne dass du es erwartet hast.
Kette und CAA erscheinen nur, wenn InfraNest dazu etwas zu sagen hat: Eine Kette wird nur erfasst, wenn eine Live-Prüfung oder ein Scan das Zertifikat tatsächlich bei der Auslieferung gesehen hat, und CAA nur, wenn die Domain eine Richtlinie veröffentlicht, gegen die geprüft werden kann.
#Ist es korrekt installiert?
Bei Zertifikaten, die auf einer live geprüften Adresse gesehen wurden, enthält das Urteil auch das Kettenergebnis:
- Korrekt installiert – die vollständige Kette bis zu einer Wurzel, der Browser vertrauen. Nichts zu tun.
- Fehlendes Zwischenzertifikat – es wurde nur das Zertifikat selbst gesendet. Das funktioniert oft in Browsern, bricht aber bei Apps, curl und manchen Telefonen – weshalb es leicht übersehen wird.
- Nicht vertrauenswürdige Wurzel oder Selbstsigniert – die Kette führt zu nichts, dem Browser vertrauen.
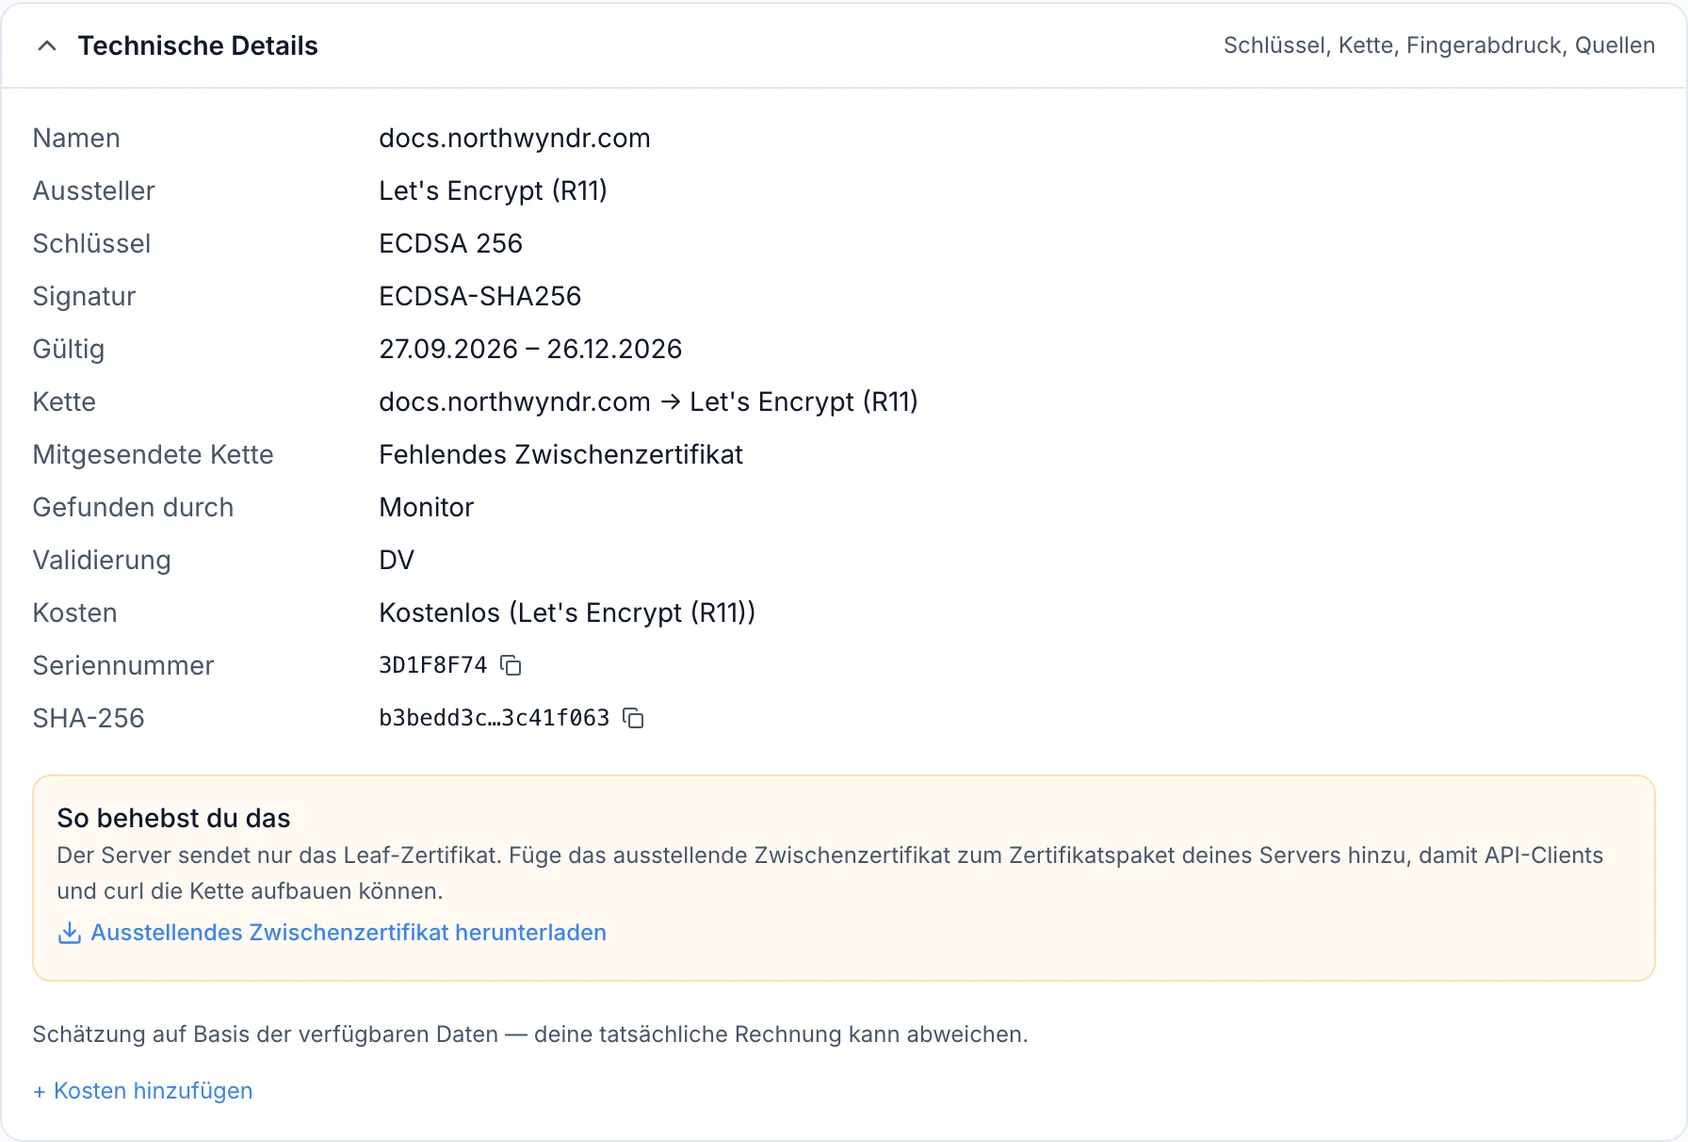
Fehlt ein Zwischenzertifikat, klappe Technical details aus. Das Feld So behebst du das erklärt, was auf deinem Server hinzugefügt werden muss, mit einem Download-Link, sofern der Aussteller einen veröffentlicht.
NoteWenn dein Browser die Website als unbedenklich anzeigt, eine Prüfung hier aber fehlschlägt, sieh dir „A certificate check fails although the certificate is valid“ an.
#Von InfraNest ermittelte Angaben korrigieren
InfraNest ergänzt die Details eines Zertifikats aus dem Zertifikat selbst, und das kann falsch sein – ein gekauftes Zertifikat, das sich über deinen Hoster verlängert, sieht genauso aus wie eines, das niemand verlängert. Um das zu korrigieren, nutze das Mehr-Aktionen-Menü → Edit owner and notes oben auf der Seite:
- Validation – ob der Aussteller nur die Domain geprüft hat (DV), das dahinterstehende Unternehmen (OV), oder eine erweiterte Prüfung durchgeführt hat (EV).
- Owner – wer in deinem Team sich um dieses Zertifikat kümmert.
- Make this automatic – aktiviere dies, wenn sich das Zertifikat automatisch für dich verlängert. Ablaufbenachrichtigungen dafür bleiben dann informativ statt dringend.
- Notes – alles, was sich zu merken lohnt.
Alles andere – was das Zertifikat abdeckt, wer es ausgestellt hat, wann es abläuft, seine Serial und der Fingerabdruck – wird aus dem Zertifikat gelesen und kann nicht bearbeitet werden, weil eine Änderung hier das Zertifikat selbst nicht verändern würde.
#Wann InfraNest dich benachrichtigt
Du musst nicht selbst nachsehen kommen. InfraNest benachrichtigt dich, wenn ein Zertifikat abläuft oder abgelaufen ist, wenn sich das auf einer Adresse ausgelieferte Zertifikat ändert, wenn eines als schwach erkannt wird, wenn es widerrufen wurde, und wenn für deine Domain ein Zertifikat ausgestellt wird, das du nicht erwartet hast. Dein Team erhält diese Benachrichtigungen bereits in der App und per E-Mail; um sie woanders hinzuschicken und festzulegen, welche davon ein Ziel erhält, gehe zu Alerts → Destinations.
#Tipps
TipEine Verlängerung ist erst abgeschlossen, wenn jede Adresse sie ausliefert. Liefert eine Adresse noch das vorherige Zertifikat aus, nennt der Rollout-Bereich diese Adresse und bietet Check an; das vorherige Zertifikat bleibt im Verlauf erhalten.
#Problembehandlung
- Ein Zertifikat, das InfraNest nur in einem öffentlichen Zertifikats-Log oder in der Liste eines Anbieters gesehen hat, besitzt keine Ketten- oder Monitoring-Informationen, weil niemand beobachtet hat, wie es ausgeliefert wurde. Deshalb erscheinen manche dieser Abschnitte nicht bei jedem Zertifikat.
War dieser Artikel hilfreich?
Danke für dein Feedback!
Danke, das geht direkt an das Docs-Team.