

Jedes Zertifikat, das InfraNest kennt, stammt von irgendwoher — einem Monitor, einem verbundenen Anbieter, einem Scan oder Ihrem eigenen Upload. Dieser Artikel erklärt, woher diese stammen und wie Sie sie unterscheiden können. Er richtet sich an alle, die den Bestand unter Zertifikate überprüfen.
Übersicht
- InfraNest sammelt Zertifikate automatisch aus mehreren Quellen und ermöglicht es Ihnen zusätzlich, sie selbst hinzuzufügen.
- Alles landet in einer deduplizierten Liste, und jedes Zertifikat behält einen Eintrag darüber, wo es gefunden wurde (angezeigt als gefunden per {source}).
- Dadurch können Sie Zertifikate entdecken, von denen Sie gar nicht wussten, dass sie existieren — nützlich, um unerwartete Ausstellungen zu erkennen.
Wie Zertifikate automatisch gefunden werden
- SSL-Monitore — jeder SSL/TLS-Verfügbarkeitsmonitor sendet das Zertifikat, das er bei jeder Prüfung sieht.
- Verbundene Anbieter — verbinden Sie AWS (ACM), Cloudflare, Hetzner, IONOS, TransIP, Namecheap, Porkbun oder SSL.com unter Integrationen, aktivieren Sie die Funktion Certificates für diese Verbindung, und deren Zertifikate werden im Hintergrund synchronisiert.
- Certificate-Transparency-Logs — InfraNest prüft täglich öffentliche Logs auf neue Zertifikate, die für Ihre Domains ausgestellt wurden, sodass Sie auch solche sehen, die Sie selbst nie hinzugefügt haben.
Zertifikate selbst hinzufügen
- Nutzen Sie Endpunkt scannen oder fügen Sie ein Zertifikat direkt ein — siehe den Artikel Ein Zertifikat hinzufügen für die vollständige Anleitung.
- Für interne Server kann ein Agent viele Zertifikate gleichzeitig in einem einzigen Massenimport senden.
Import von einem Anbieter
- Gehen Sie zu Integrationen, verbinden Sie den gewünschten Anbieter (folgen Sie der jeweiligen Verbindungsanleitung) und aktivieren Sie die Funktion Certificates.
- Zertifikate werden automatisch importiert und nach einem festen Zeitplan aktualisiert. Wenn Sie nicht warten möchten, nutzen Sie Sync now bei der Verbindung, um sofort zu synchronisieren.
Zertifikatsdateien herunterladen
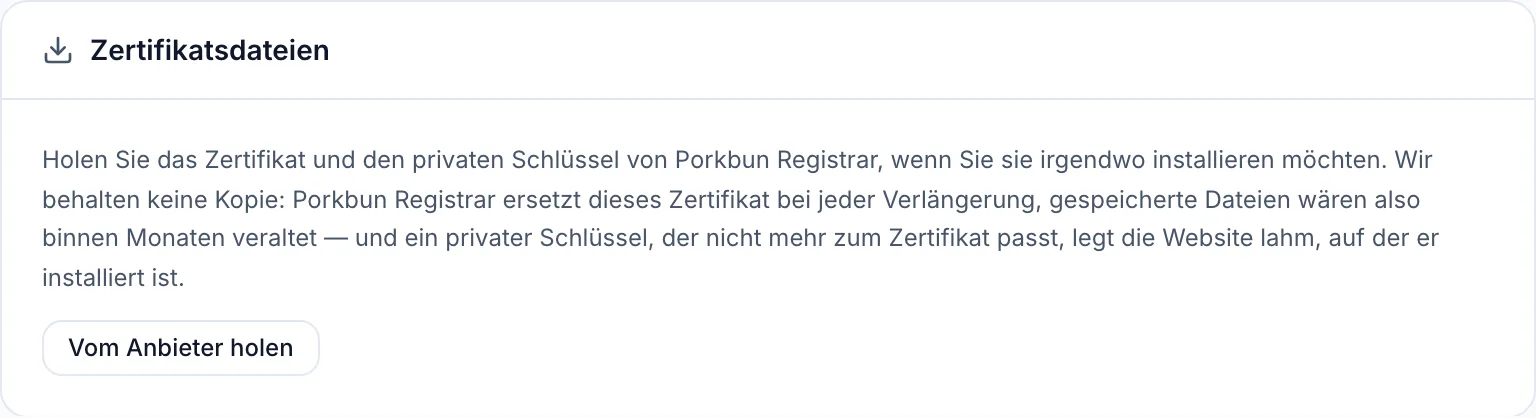
Einige Anbieter können auch die tatsächlichen Dateien übergeben — das Zertifikat und den zugehörigen privaten Schlüssel — damit Sie diese selbst auf einem Server installieren können.
- Öffnen Sie die Seite des Zertifikats.
- Suchen Sie den Bereich Zertifikatsdateien.
- Klicken Sie auf Vom Anbieter holen.
NoteInfraNest speichert keine Kopie Ihres privaten Schlüssels. Jedes Mal, wenn Sie auf Vom Anbieter holen klicken, fragen wir ihn frisch beim Anbieter an, zeigen ihn Ihnen an und behalten danach nichts — laden Sie die Seite neu, müssen Sie ihn erneut abrufen. Das ist beabsichtigt: Diese Zertifikate werden typischerweise alle paar Monate ersetzt, sodass ein gespeicherter Schlüssel schnell veralten würde, und die Installation eines nicht passenden Schlüssels kann eine Website offline nehmen.
WarningSie benötigen die Berechtigung, Änderungen in der Organisation vorzunehmen, um Zertifikatsdateien abzurufen. Mitglieder mit reinem Lesezugriff können sehen, dass ein Zertifikat existiert, aber nicht dessen privaten Schlüssel abrufen.
Tipps
- Jeder Abruf eines privaten Schlüssels wird in Ihrem Audit-Log protokolliert, sodass Sie jederzeit prüfen können, wer wann einen Schlüssel herunterlädt.
- Die kostenlosen Zertifikate von Porkbun sind ein gutes Beispiel für Dateien, die vom Anbieter abgerufen werden können — suchen Sie auf deren Zertifikatsseiten nach dem Bereich Zertifikatsdateien.
War dieser Artikel hilfreich?