

Nutze diesen Assistenten, um eine neue DNS-Zone in InfraNest zu erstellen und sie einsatzbereit zu machen — bis hin zur Ausrichtung deiner Domain darauf, falls nötig. Er ist für alle gedacht, die die DNS-Verwaltung für eine Domain übernehmen, egal ob die Einträge schon woanders bestehen oder du ganz neu anfängst.
#Überblick
- Erstellt eine DNS-Zone beim Anbieter deiner Wahl und füllt sie mit Einträgen über eine von mehreren Methoden.
- Erkennt, welcher DNS-Anbieter die Domain aktuell betreibt, sodass du übernehmen kannst, was bereits funktioniert.
- Kann die Nameserver deiner Domain so aktualisieren, dass sie auf die neue Zone zeigen — alles im selben Ablauf.
- Behält die Zone danach per Drift-Erkennung im Blick.
TipRegistrierst du die Domain gerade über InfraNest? Dann brauchst du diesen Assistenten nicht. Wähl auf der Seite zum Hinzufügen der Domain Use one of your DNS providers, und die Zone wird für dich erstellt und verbunden, sobald die Registrierung bestätigt ist — siehe Register a new domain.
#Eine Zone erstellen
- Geh zu DNS und wähl create a zone.
- Gib die Domain ein. InfraNest gleicht sie mit einer Domain in deinem Portfolio ab und erkennt anhand der aktuell gültigen Nameserver der Domain, welcher DNS-Anbieter sie gerade betreibt.
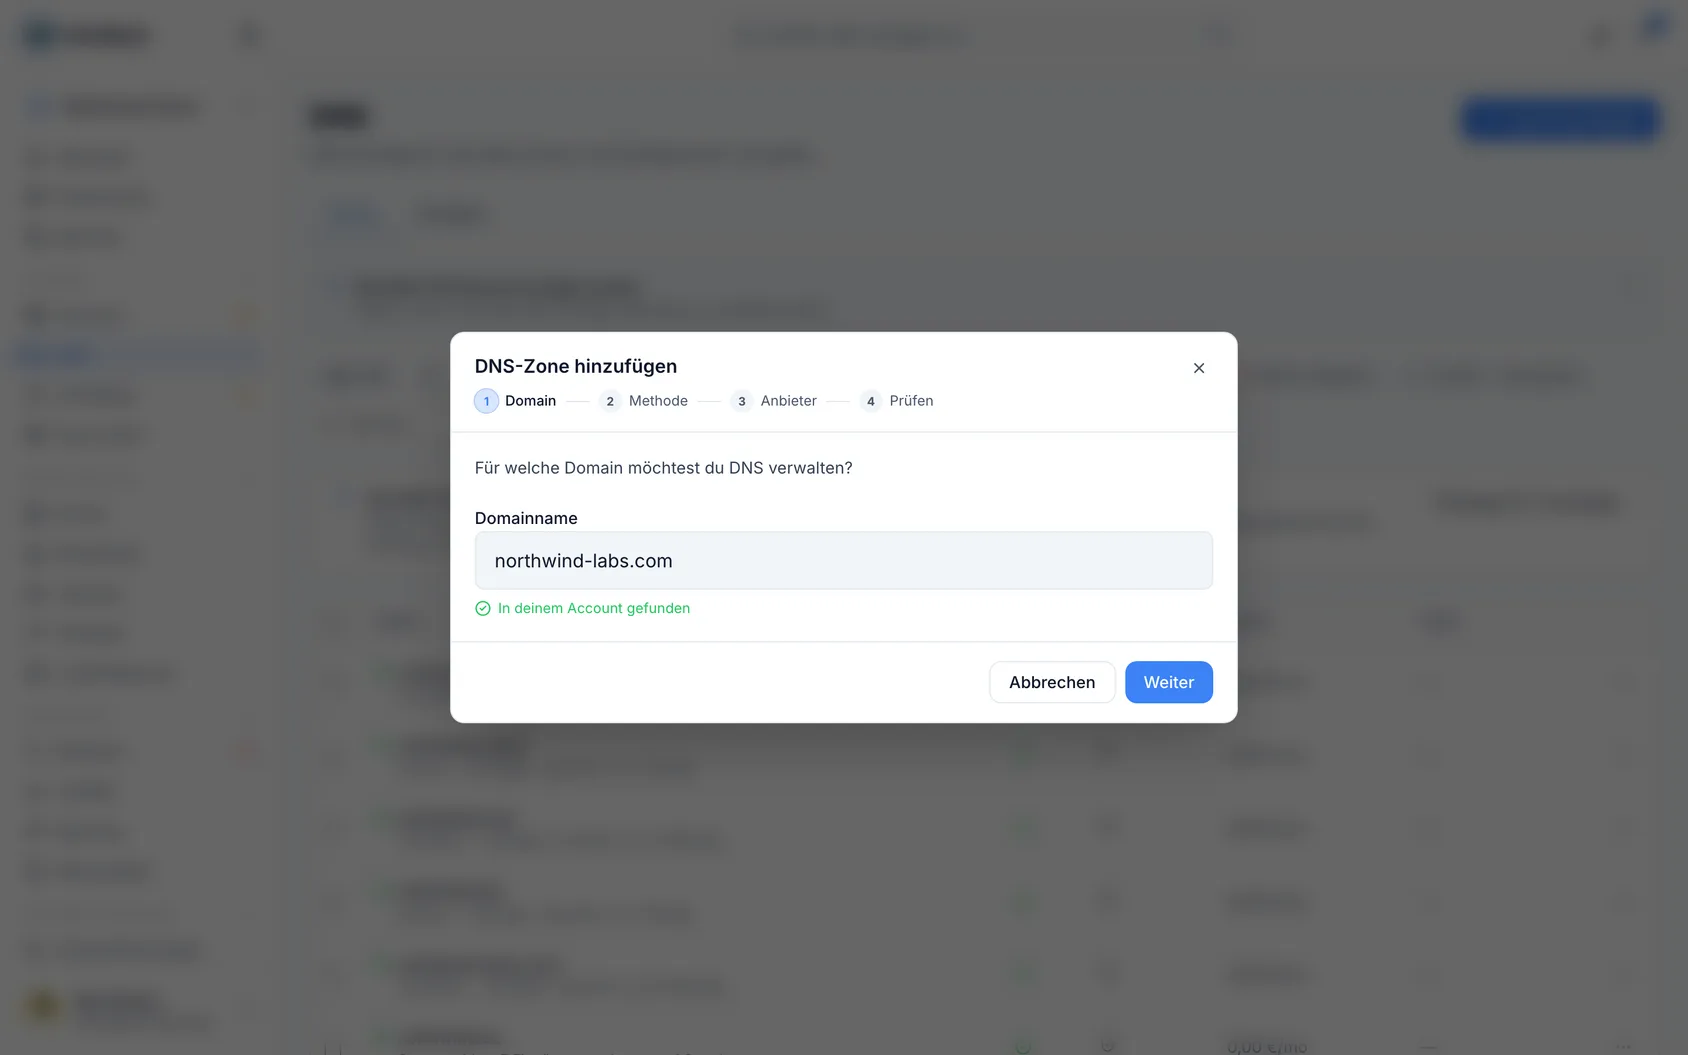
Wähl, wie die Zone gefüllt werden soll:
- Scan — liest das aktuell gültige DNS der Domain und importiert die gefundenen Einträge, sodass die neue Zone dem entspricht, was gerade funktioniert.
- Copy from Pro — kopiert die Einträge aus einer bestehenden Zone bei einem Anbieter, den du verbunden hast. Das setzt DNS-Vorlagen voraus, bei einem Plan ohne diese wird es gesperrt angezeigt.
- Umzug von Route 53: Ein Alias-Eintrag ist eine Route-53-Funktion, die einen Namen auf eine AWS-Ressource verweisen lässt, und kein anderer Anbieter kann das nachbilden. InfraNest lässt Aliase beim Kopieren aus und sagt dir, wie viele es ausgelassen hat. Trag für jeden einzelnen Eintrag von Hand einen passenden Eintrag in der neuen Zone an.
- Umzug von OVHcloud: Ein Eintrag, der den Standard-TTL der Zone verwendet (angezeigt als 0s), erhält beim neuen Anbieter diesen Standard als eigenen TTL-Wert, oder 5 Minuten, falls InfraNest den Standard nicht kennt. Wird er in eine andere OVHcloud-Zone kopiert, verwendet er weiterhin den Standard dieser Zone.
- Template Pro — startet mit einer DNS-Vorlage (siehe DNS templates). Wie bei Copy from sind dafür DNS-Vorlagen nötig, bei einem Plan ohne diese wird es gesperrt angezeigt.
- Manual — startet leer.
Beim Anbieter erstellen. InfraNest legt die Zone beim gewählten DNS-Anbieter an und übernimmt dessen Nameserver.
Nicht jeder Anbieter kann eine neue Zone hosten. Manche — GoDaddy, TransIP, Namecheap, Dynadot, Porkbun — betreiben DNS nur für Domains, die bei ihnen registriert sind. Ist deine Domain dort registriert, existiert die Zone also schon, und es gibt nichts zu erstellen. OVHcloud kann das DNS jeder Domain hosten, aber die Zone muss zuerst im eigenen Kontrollpanel bestellt werden. Diese Konten werden in diesem Schritt ausgegraut angezeigt, mit einem Hinweis zum Grund. Um eine ihrer Zonen zu übernehmen, öffne Integrations in der Seitenleiste, dann das Konto, und wähl Discover zones.
Deine Domain darauf ausrichten. Liegt die Domain bei einem verbundenen Registrar, bietet der Assistent an, ihre Nameserver in einem Schritt auf den neuen Anbieter zu aktualisieren — kein zweites Dashboard nötig. InfraNest prüft zuerst, ob die neue Zone auf jeden ihrer Namen genauso antwortet wie dein aktuelles DNS, und wechselt erst dann; weicht ein Name ab, ändert sich nichts, und auf der Seite der Zone steht, welcher Name betroffen war und was jeder Host geantwortet hat.
Einmal erstellt, behält die Drift-Erkennung die Zone von da an im Blick.
#Wenn die Domain noch woanders hinzeigt
Manchmal existiert die Zone hier, und die Domain zeigt noch auf die eigenen Nameserver deines Registrars — der obige Schritt wurde übersprungen, der Registrar hat die Änderung damals abgelehnt, oder jemand hat sie später zurückgestellt. Die Einträge, die du hier bearbeitest, sind dann nicht das, was Besucher und Mailserver angezeigt bekommen.
Die Domain-Seite weist darauf hin. Öffne die Domain, schau bei Where it points, und du siehst eine Zeile mit dem Namen des Anbieters, bei dem deine Zone liegt, daneben Point it at the zone. Ein Klick trägt die richtigen Nameserver bei deinem Registrar ein — du musst sie nie selbst nachschlagen.
Nameserver brauchen eine Weile, um sich im Internet zu verbreiten, gib dem Ergebnis also bis zu ein paar Stunden, bevor du es beurteilst. Ist die Schaltfläche ausgegraut, kann deine Registrar-Verbindung die Nameserver nicht ändern; der Tooltip nennt den jeweils zutreffenden Grund.
#Wenn einige Einträge nicht hinzugefügt werden konnten
Scan und Copy from schreiben die Einträge in die Zone bei deinem DNS-Anbieter, und ein Anbieter kann das ablehnen — ein Rate-Limit bei einer großen Zone, ein abgelaufener Schlüssel, ein Eintragstyp, den er nicht akzeptiert. Tritt das ein, bricht InfraNest ab, statt den Rest trotzdem durchzudrücken, und teilt dir mit, wie viele Einträge hinzugefügt wurden, wie viele nicht, und was der Anbieter gemeldet hat.
Einträge, die nicht hinzugefügt werden konnten, werden nicht übernommen. Ein Eintrag, der nur in InfraNest existierte, würde hier als aktuell erscheinen, obwohl sich bei deinem Anbieter nichts geändert hätte — und beim nächsten Abgleich ohnehin wieder verschwinden. Behebe, was die Meldung beschreibt, und führe Scan oder Copy erneut aus: bereits vorhandene Einträge werden übersprungen, sodass nichts doppelt angelegt wird.
Ein Eintrag kann auch schon vor dem Anbieter ausgelassen werden, weil sein Wert nicht zu seinem Typ passt — etwa ein A-Eintrag mit einem Wort statt einer IP-Adresse, wie ihn manche Registrare in die Zone einer geparkten Domain einstellen. InfraNest kopiert diesen Eintrag nicht, fügt alles andere hinzu und zeigt eine Warnung mit jedem ausgelassenen Eintrag und dem dafür nötigen Wertformat. Wenn du den Eintrag haben möchtest, füg ihn von Hand mit einem passenden Wert hinzu.
#Wenn deine Zone sagt, die Einträge stammen aus einer öffentlichen Abfrage
Eine Zone, die mit keinem Anbieterkonto verbunden ist, kann nicht direkt gelesen werden. Deshalb ermittelt InfraNest ihren Inhalt, indem es öffentliche DNS-Server zur Apex-Domain und einer Liste gängiger Subdomain-Namen befragt. So bekommst du etwas zum Ansehen, aber es ist eine Schätzung, und oben auf der Zonen-Seite steht das auch so.
Drei Dinge sieht es dabei nicht:
- Einträge hinter einem Proxy. Ist ein Eintrag über einen Proxy geleitet — etwa Cloudflares orangefarbene Wolke —, antwortet das öffentliche DNS mit den Adressen des Proxys statt mit dem, was du eingestellt hast. Ein Name, der auf eine Pages- oder Workers-Website zeigt, erscheint dann als IP-Adresse, die sich von selbst ändert und sich nie festlegt.
- Alles mit einem ungewöhnlichen Namen. Es werden nur gängige Namen abgefragt, sodass
status,docs,shopund Ähnliches komplett übersehen werden. - Ob ein Name wirklich existiert. Ein Catch-all-(Wildcard-)Eintrag antwortet auf jeden abgefragten Namen, sodass Namen, die nie eingerichtet wurden, so aussehen können, als wären sie es.
Connect this zone in dieser Meldung behebt alles auf einmal. InfraNest durchsucht die von dir verbundenen Anbieterkonten, findet das, das diese Zone enthält, und liest die echte Eintragsliste daraus aus — fügt hinzu, was fehlte, und entfernt, was nie wirklich da war.
Passiert nichts, sagt dir die Meldung, welche von zwei Möglichkeiten zutrifft: Entweder ist noch kein DNS-Anbieterkonto verbunden, oder die vorhandenen Konten enthalten keine Zone mit diesem Namen. In beiden Fällen findest du die Lösung unter Settings → Integrations — verbinde den Anbieter, der die Domain hostet, und klick dann erneut darauf.
War dieser Artikel hilfreich?
Danke für dein Feedback!
Danke, das geht direkt an das Docs-Team.