

Chaque certificat connu d'InfraNest provient de quelque part — un moniteur, un fournisseur connecté, un scan ou votre propre import. Cet article explique d'où viennent ces certificats et comment les distinguer. Il s'adresse à toute personne consultant l'inventaire Certificats.
Vue d'ensemble
- InfraNest collecte automatiquement des certificats à partir de plusieurs sources, et vous permet également de les ajouter vous-même.
- Tout aboutit dans une liste unique et dédupliquée, et chaque certificat conserve une trace de l'endroit où il a été trouvé (affiché comme trouvé via {source}).
- Cela signifie que vous pouvez repérer des certificats dont vous ne connaissiez même pas l'existence — utile pour détecter une émission inattendue.
Comment les certificats sont trouvés automatiquement
- Moniteurs SSL — tout moniteur de disponibilité SSL/TLS transmet le certificat qu'il observe à chaque vérification.
- Fournisseurs connectés — connectez AWS (ACM), Cloudflare, Hetzner, IONOS, TransIP, Namecheap, Porkbun ou SSL.com sous Intégrations, activez la fonctionnalité Certificates pour cette connexion, et leurs certificats se synchronisent en arrière-plan.
- Journaux Certificate Transparency — InfraNest vérifie quotidiennement les journaux publics à la recherche de nouveaux certificats émis pour vos domaines, afin que vous voyiez même ceux que vous n'avez jamais ajoutés vous-même.
Ajouter des certificats vous-même
- Utilisez Scanner un point de terminaison ou collez directement un certificat — consultez l'article Ajouter un certificat pour la procédure complète.
- Pour les serveurs internes, un agent peut envoyer plusieurs certificats à la fois dans un seul import groupé.
Importer depuis un fournisseur
- Allez dans Intégrations, connectez le fournisseur souhaité (suivez son guide de connexion), et activez la fonctionnalité Certificates.
- Les certificats s'importent automatiquement et se rafraîchissent selon une planification. Si vous ne voulez pas attendre, utilisez Sync now sur la connexion pour synchroniser immédiatement.
Télécharger les fichiers du certificat
Certains fournisseurs peuvent également transmettre les fichiers réels — le certificat et sa clé privée — afin que vous puissiez les installer vous-même sur un serveur.
- Ouvrez la page du certificat.
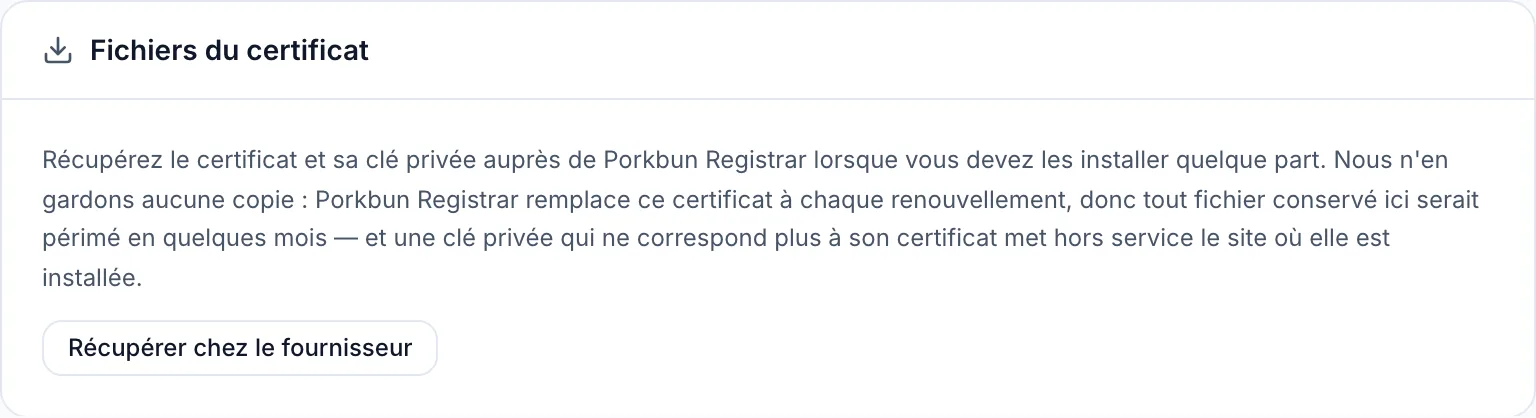
- Repérez le panneau Fichiers du certificat.
- Cliquez sur Récupérer chez le fournisseur.
NoteInfraNest ne conserve pas de copie de votre clé privée. Chaque fois que vous cliquez sur Récupérer chez le fournisseur, nous la redemandons fraîchement au fournisseur, nous vous l'affichons, puis nous ne conservons rien par la suite — rechargez la page et vous devrez la récupérer à nouveau. Ceci est intentionnel : ces certificats sont généralement remplacés tous les deux mois environ, une clé stockée deviendrait donc rapidement obsolète, et installer une clé incompatible peut rendre un site indisponible.
WarningVous devez disposer des autorisations pour effectuer des modifications dans l'organisation afin de récupérer les fichiers du certificat. Les membres en lecture seule peuvent voir qu'un certificat existe, mais ne peuvent pas récupérer sa clé privée.
Astuces
- Chaque récupération d'une clé privée est enregistrée dans votre Journal d'audit, ce qui vous permet toujours de vérifier qui a téléchargé une clé et quand.
- Les certificats gratuits de Porkbun sont un bon exemple de fichiers récupérables auprès du fournisseur — recherchez le panneau Fichiers du certificat sur leurs pages de certificat.
Cet article vous a-t-il été utile ?