

Découvrez comment InfraNest examine les paramètres DNS et e-mail de votre domaine et signale tout ce qui pourrait permettre l'usurpation d'e-mails ou rendre votre site moins sécurisé. Ceci s'adresse à toute personne qui gère un domaine et souhaite un bilan de santé en langage clair, sans avoir besoin de connaître le jargon DNS.
Vue d'ensemble
- Chaque zone dispose d'un Security Advisor intégré qui vérifie les enregistrements DNS les plus importants pour la délivrabilité des e-mails et la sécurité.
- Il lit le DNS en direct de votre domaine, donc les résultats sont précis quel que soit celui qui gère les enregistrements.
- Chaque contrôle est accompagné d'un statut clair et d'une explication simple de son importance, afin que vous n'ayez pas besoin d'être un expert DNS pour comprendre ce qui se passe.
Lancer l'advisor
- Ouvrez une zone depuis la page DNS.
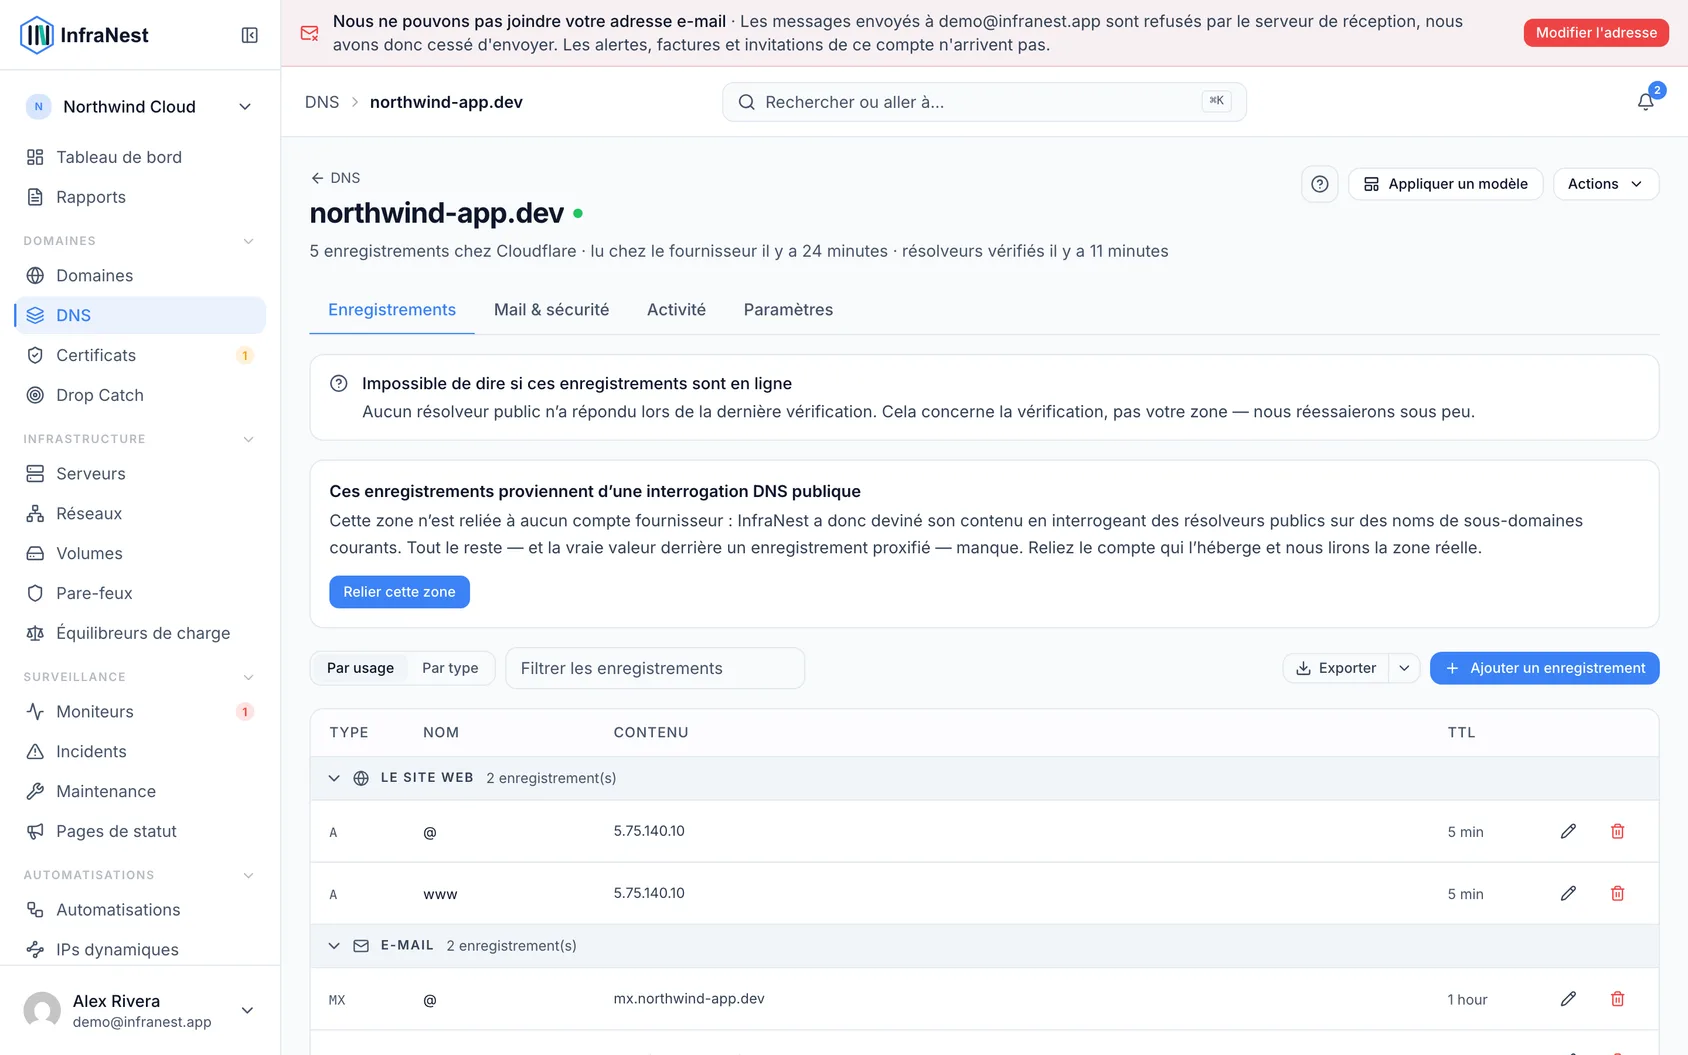
- Consultez le Security Advisor. Chaque contrôle affiche un statut clair et une explication simple de son importance. Le statut de sécurité global de la zone s'affiche également dans la liste des zones, ce qui vous permet de parcourir tout votre portefeuille d'un coup d'œil.
Ce qui est vérifié
- SPF — la politique d'expéditeur qui empêche votre domaine d'être utilisé pour usurper des e-mails.
- DMARC — indique aux serveurs de messagerie destinataires quoi faire des e-mails non authentifiés.
- DKIM — vérifie la signature des e-mails DKIM.
- MX — indique si la messagerie est réellement configurée pour le domaine.
- DNSSEC — indique si la zone est signée cryptographiquement contre toute altération.
- CAA — quelles autorités de certification sont autorisées à émettre des certificats pour le domaine.
Pour les zones hébergées chez Cloudflare, l'outil vérifie également des paramètres qui ne sont pas des enregistrements — le mode SSL, la version TLS minimale, la redirection HTTPS, HSTS et le mode développement. Le problème le plus courant ici est un mode SSL défini sur Flexible, ce qui signifie que les visiteurs voient un cadenas alors que le trafic derrière celui-ci n'est pas chiffré.
NoteLe contrôle CAA fonctionne avec vos certificats SSL (il contrôle qui peut les émettre), et les contrôles SPF/DMARC/DKIM/MX protègent la délivrabilité de vos e-mails.
Cet article vous a-t-il été utile ?