La semaine dernière, nous vous avons montré comment interroger Claude ou ChatGPT sur votre infrastructure. Cette semaine, place aux tâches que vous préféreriez ne plus jamais faire à la main. Avec l'API InfraNest, vos propres scripts, pipelines de déploiement et outils peuvent modifier des enregistrements DNS, ajouter des moniteurs, couper les alertes pendant un déploiement et rendre compte de la disponibilité, tout seuls. Tout ce qu'il vous faut pour démarrer se trouve sur notre nouveau site développeurs, developers.infranest.io.
Une API, c'est simplement un moyen pour un logiciel d'utiliser InfraNest comme vous le faites dans l'application : au lieu de cliquer sur un bouton, un script envoie une requête.
En bref :
- Automatisez DNS, moniteurs, serveurs, incidents, fenêtres de maintenance et pages de statut.
- Essayez tout d'abord dans une sandbox gratuite, sur chaque plan. Rien de ce qui s'y passe n'atteint Internet.
- Copiez des scripts prêts à l'emploi et une GitHub Action depuis nos dépôts open source.
Pas développeur ? Vous n'avez peut-être pas besoin de l'API
Une bonne partie de l'automatisation dans InfraNest ne demande aucune ligne de code :
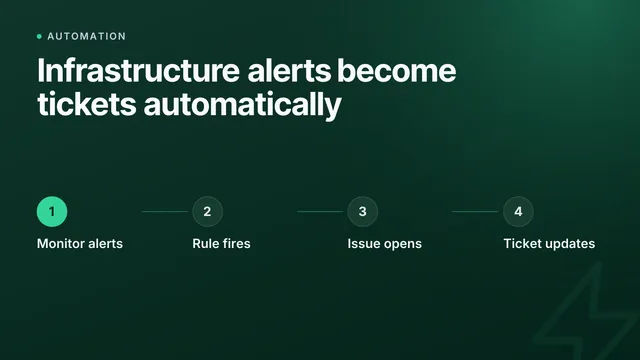
- Automatisations dans l'application : « quand ceci se produit, fais cela ». Par exemple, publier un message dans Slack ou Teams quand un moniteur tombe, ou ouvrir un ticket Jira ou Linear à ce sujet. Le plan Free inclut 3 automatisations, Pro 25.
- Votre assistant IA : demandez à Claude ou ChatGPT ce qui est en panne ou ce qui a changé, sur chaque plan, Free compris.
- Copier-coller : la GitHub Action présentée plus bas ne demande qu'un jeton et quelques lignes de configuration.
La suite de cet article s'adresse à ceux qui veulent confier les commandes à leur propre code.
Ce que vous pouvez automatiser avec l'API InfraNest
L'API donne accès aux mêmes éléments que ceux que vous gérez dans l'application :
- DNS : lire les zones et les enregistrements, et ajouter, modifier ou supprimer des enregistrements chez votre fournisseur DNS. Chaque modification apparaît dans l'historique de la zone et peut y être annulée.
- Monitoring : créer des moniteurs, les mettre en pause et les relancer, lancer une vérification immédiatement, et lire les résultats et la disponibilité.
- Serveurs : activer le monitoring d'un nouveau serveur, mettre ses alertes en sourdine, ajuster ses règles d'alerte et lire ses métriques.
- Incidents et maintenance : ouvrir, mettre à jour et résoudre des incidents, et démarrer et terminer des fenêtres de maintenance.
- Pages de statut, domaines, certificats, tags, coûts et journal d'audit : les lire, et modifier ce que la référence de l'API indique comme modifiable.
Ce qui reste dans l'application, volontairement. Tout ce qui coûte de l'argent ou ne peut pas être annulé exige une personne connectée à l'application : enregistrer, renouveler ou transférer un domaine, créer ou supprimer des serveurs, supprimer une zone DNS, changer de serveurs de noms. Il en va de même pour tout ce qui détermine qui a accès ou où partent les alertes, comme les membres, les identifiants des fournisseurs et les canaux d'alerte. Un jeton qui a fuité ne peut ni commander un serveur ni vous verrouiller hors de votre compte.
Six tâches à automatiser
Chacune fait l'objet d'une recette pas à pas sur le site développeurs et d'un script prêt à l'emploi dans infranest-examples, en shell, Python, Node.js et PowerShell.
1. Des certificats wildcard sans ouvrir de port
Pour vous délivrer un certificat, Let's Encrypt doit voir la preuve que vous contrôlez le domaine. Pour un certificat wildcard (*.example.com), la seule preuve acceptée est un enregistrement DNS temporaire. Votre outil de certificats, comme certbot, demande à InfraNest d'ajouter cet enregistrement, attend que Let's Encrypt le vérifie, puis le supprime. Aucun serveur web n'a besoin d'être joignable, et cela fonctionne pour tout domaine dont le DNS est dans InfraNest.
curl -X POST https://api.infranest.io/api/organizations/42/dns-zones/318/dns-records \
  -H "Authorization: Bearer $INFRANEST_TOKEN" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: acme-$CERTBOT_DOMAIN-$CERTBOT_VALIDATION" \
  -d '{"type":"TXT","name":"_acme-challenge","value":"'"$CERTBOT_VALIDATION"'","ttl":60}'
Recette : Let's Encrypt avec le DNS InfraNest
2. Aucune alerte pendant vos déploiements
Un déploiement redémarre des services, et pour vos moniteurs, un redémarrage ressemble à une panne. Ouvrez une fenêtre de maintenance avant le déploiement et fermez-la ensuite : personne n'est réveillé, et votre page de statut explique aux visiteurs ce qui se passe. Sur GitHub, notre action InfraNest Maintenance Window le fait en une seule étape :
- name: Silence alerts during the deploy
  id: window
  uses: InfraNest-Infrastructure-Organized/infranest-action@v1
  with:
    token: ${{ secrets.INFRANEST_TOKEN }}
    organization: ${{ vars.INFRANEST_ORG }}
    command: maintenance-open
    check-ids: 1201,1202
    minutes: 30
Une seconde étape à la fin du job referme la fenêtre, même si le déploiement échoue. Si le job est annulé en cours de route, la fenêtre se ferme quand même d'elle-même au bout de 30 minutes.
Recette : une fenêtre de maintenance depuis votre pipeline
3. Chaque nouveau service a son moniteur
Ajoutez une étape au pipeline qui livre un nouveau service, et rien n'arrive en production sans être surveillé. Si l'étape s'exécute deux fois, vous obtenez toujours un seul moniteur, pas deux.
Recette : créer un moniteur au déploiement
4. Les nouveaux serveurs surveillés dès leur première heure
Vous avez créé un serveur chez Hetzner, DigitalOcean ou un autre fournisseur connecté ? InfraNest le détecte à la synchronisation suivante. Une requête active son monitoring, une seconde ajoute une vérification sur son site web.
Recette : commencer à surveiller un nouveau serveur
5. La disponibilité sur votre propre tableau de bord ou dans un rapport client
Une seule requête répond à la question « est-ce que tout fonctionne en ce moment ? » : chaque moniteur et serveur avec son état, les incidents ouverts et les maintenances en cours, avec un décompte récapitulatif. D'autres donnent la disponibilité d'un moniteur sur le mois dernier et son historique heure par heure. Affichez-les sur un écran mural, dans un chatbot ou dans le rapport mensuel que vous envoyez à vos clients.
Recette : statut, disponibilité et historique
6. DNS dynamique, et le journal d'audit dans votre plateforme de logs
Faites pointer un nom comme home.example.com vers une connexion dont l'adresse IP change : un petit script vérifie l'adresse et ne met à jour l'enregistrement que lorsqu'elle est différente. Ou copiez une fois par jour chaque modification faite dans votre espace de travail, dans l'application ou via l'API, vers une plateforme de logs comme Splunk ou Elastic.
Recette : DNS dynamique depuis un script · Recette : le journal d'audit vers un SIEM
Agences et MSP : un client à la fois
Vous gérez l'infrastructure de clients ? Il existe deux façons de limiter un script à un seul client :
- Un espace de travail par client (Business : 5 espaces de travail, Enterprise : illimité). Un jeton ne fonctionne que dans l'espace de travail où il a été créé, donc un script pour le client A ne peut pas toucher au client B. Un outil qui a vraiment besoin de tous peut obtenir un seul jeton qui fonctionne dans tous vos espaces de travail.
- Un seul espace de travail, un tag par client. Demandez le statut avec le tag de ce client, et vous n'obtenez que ses moniteurs, serveurs, incidents et maintenances. Voilà un rapport client en une seule requête.
Essayez sans toucher à rien de réel
Chaque plan InfraNest, Free compris, inclut une sandbox : un espace de travail d'entraînement privé, rempli d'exemples de zones DNS, de moniteurs avec historique, de deux serveurs avec métriques, de domaines, de certificats et d'incidents. Les jetons que vous y créez sont des jetons de test, et rien de ce que vous y faites n'atteint un fournisseur DNS, un fournisseur cloud ou Internet. Aucune alerte n'est envoyée non plus ; vous voyez ce qui aurait été envoyé.
Vous avez cassé quelque chose ? Réinitialiser la sandbox remet en place les données d'exemple.
Le guide de démarrage rapide prend environ cinq minutes dans la sandbox : lire les zones d'exemple, prévisualiser une modification, l'appliquer, puis l'annuler.
Conçu pour des scripts qui tournent sans surveillance
Les scripts tournent la nuit quand personne ne regarde, et des agents de codage IA en écrivent une partie. Nous avons donc intégré ces garde-fous :
- Des jetons sous votre contrôle. N'accordez à chaque jeton que les parties dont il a besoin, en lecture ou en écriture par domaine. Choisissez quand il expire : après 30, 90, 180 ou 365 jours, avec un e-mail une semaine avant. Et limitez-le aux adresses IP depuis lesquelles il est utilisé, pour qu'un jeton copié depuis un log de build ne serve à rien ailleurs.
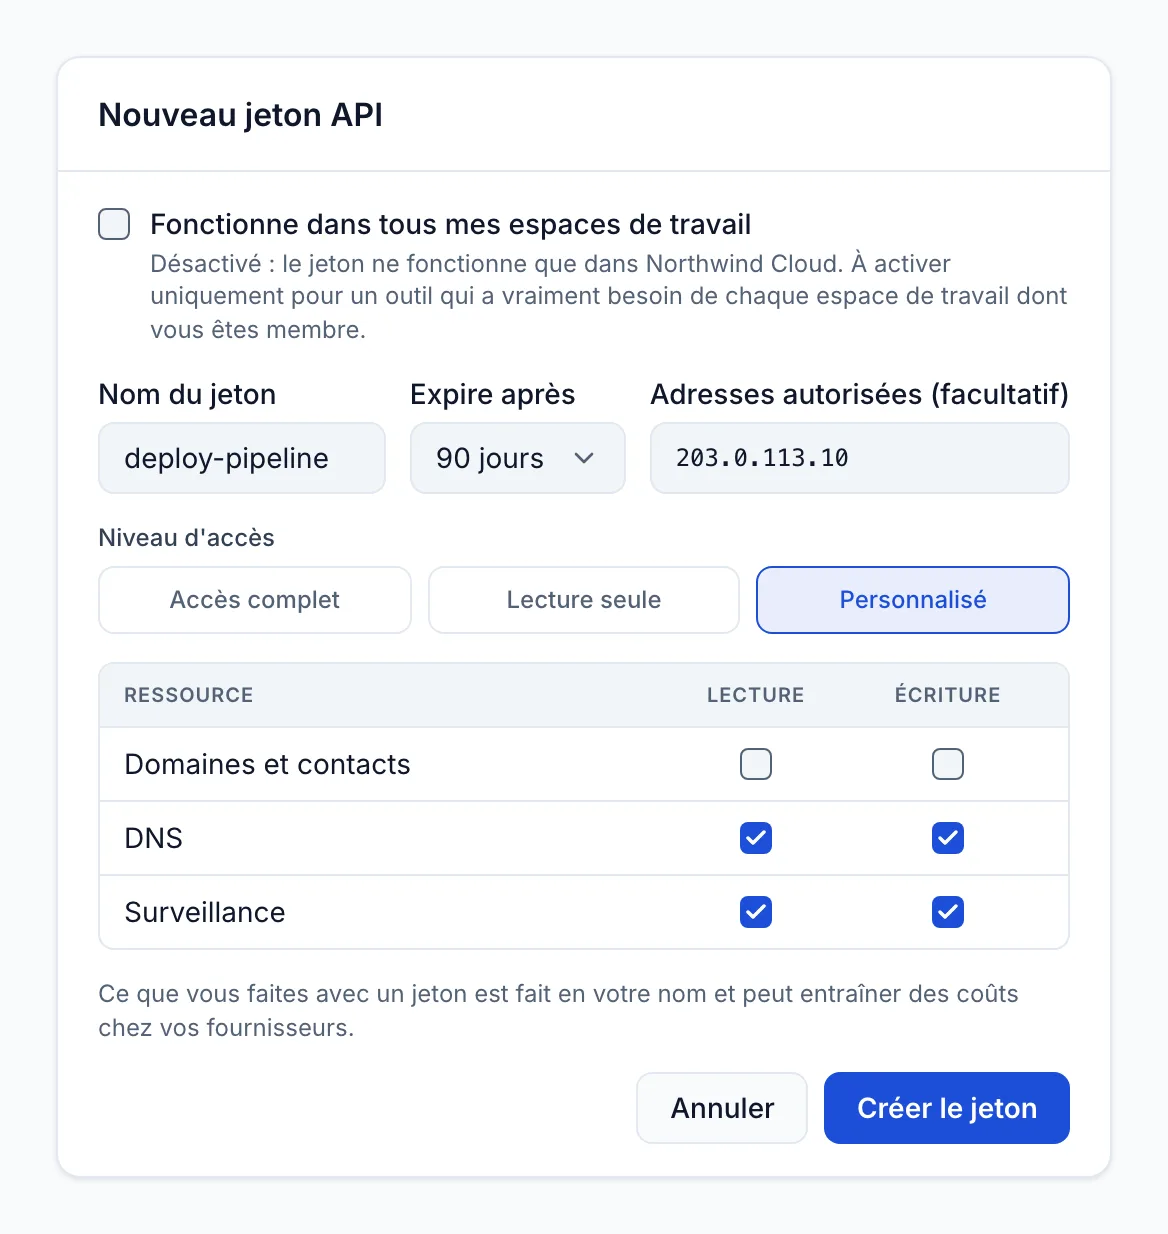
Un jeton pour un pipeline de déploiement : un espace de travail, 90 jours, une adresse IP, DNS et Monitoring uniquement.
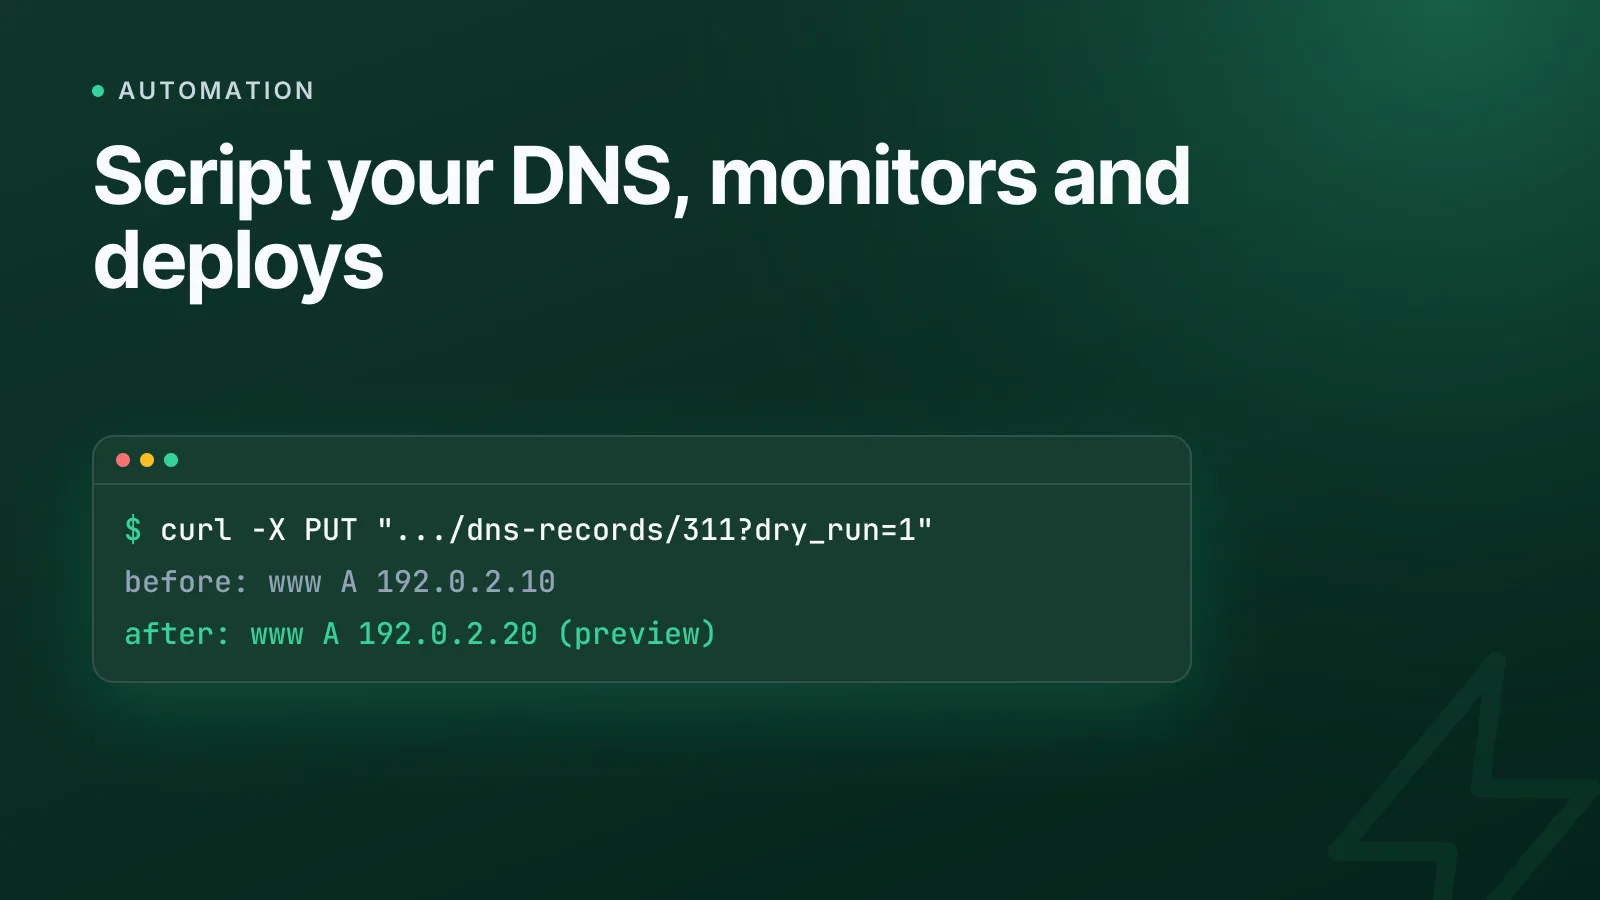
- Prévisualisez avant de modifier. Ajoutez
?dry_run=1à une modification DNS et voyez exactement quels enregistrements changeraient, avant et après, sans rien modifier. - Les nouvelles tentatives ne créent jamais de doublons. Envoyez une clé de nouvelle tentative (
Idempotency-Key) avec chaque nouvelle requête. Si elle expire et que votre script la renvoie, vous obtenez toujours un seul enregistrement ou un seul moniteur, pas deux. - Des erreurs exploitables par un script. Chaque erreur a un code fixe, une indication sur ce qu'il faut faire et un lien vers son explication.
- Des limites écrites noir sur blanc. Chaque limite de débit figure sur la page des limites, et chaque réponse indique la marge qu'il vous reste.
- Vos scripts continuent de fonctionner. Il n'existe qu'une seule version de l'API, et elle ne fait que s'enrichir. Tout ce qui casserait un script est annoncé dans le changelog au moins six mois à l'avance, et le changelog dispose d'un flux RSS.
- Tout est tracé. Chaque modification faite par un jeton apparaît dans le journal d'audit sous le nom du jeton.
Une chose qu'aucun garde-fou ne peut changer : un jeton agit en votre nom. Ce qu'il modifie chez votre fournisseur DNS ou cloud compte comme votre modification, et certains fournisseurs facturent l'utilisation de leur API ou ce que vous modifiez. Commencez dans la sandbox, et surveillez le journal d'audit après les premières exécutions. Plus d'informations dans responsabilité et coûts.
Open source, prêt à copier
Tout est public sur GitHub :
- infranest-examples : les recettes sous forme de scripts exécutables, testés sur la sandbox.
- infranest-action : fenêtres de maintenance, pauses de moniteurs et réinitialisations de sandbox dans GitHub Actions.
- infranest-openapi : la description complète de l'API (OpenAPI 3), mise à jour quotidiennement. Générez-en une bibliothèque cliente, ou suivez le dépôt pour être informé des nouvelles fonctionnalités.
- infranest-agent : l'agent serveur. Il ne fait que lire et envoyer : il n'ouvre aucun port et n'accepte aucune commande. Lisez exactement ce qu'il fait sur vos machines.
- infranest-mcp : la connexion à l'assistant IA présentée dans l'article de la semaine dernière.
Vous préférez cliquer plutôt que taper des commandes ? Importez la collection prête à l'emploi dans Postman, Bruno ou Insomnia.
Vous développez une application pour d'autres ?
- OAuth : vos utilisateurs cliquent sur Connect with InfraNest, approuvent votre application et choisissent un espace de travail. Personne ne copie de jeton, et ils peuvent retirer votre application à tout moment. Voir OAuth pour les intégrations.
- Webhooks : InfraNest envoie un message signé à votre URL quand un moniteur tombe, qu'un domaine est sur le point d'expirer ou que des enregistrements DNS changent (Pro et au-delà). Voir Webhooks.
Laissez un agent de codage IA écrire le script
Claude Code, Cursor, Codex et Copilot savent écrire des scripts pour l'API. Chaque page du site développeurs est aussi disponible en texte brut pour les outils d'IA (ajoutez .md à l'adresse), avec un index sur llms.txt. Donnez à l'agent un jeton de test de la sandbox, et rien de ce qu'il essaie ne pourra atteindre votre infrastructure réelle pendant son apprentissage. Voir Agents de codage.
Combien ça coûte
Les jetons API sont inclus dans Pro (5 jetons), Business (20) et Enterprise (illimité). La sandbox et ses jetons de test fonctionnent sur chaque plan, Free compris, pour que vous puissiez développer et tester avant de passer à un plan supérieur. Voir les tarifs.
Démarrer en trois étapes
- Dans InfraNest, ouvrez Mon compte → Développeur et créez votre sandbox.
- Créez-y un jeton de test et suivez le guide de démarrage rapide.
- Quand tout fonctionne, créez un jeton dans votre espace de travail réel. Un propriétaire active une fois les modifications via l'API pour l'espace de travail ; la lecture fonctionne immédiatement.
Tout le reste se trouve sur developers.infranest.io.
Questions fréquentes
#Quels plans InfraNest incluent l'API ?
Les jetons API sont inclus dans Pro (5 jetons), Business (20) et Enterprise (illimité). La sandbox et ses jetons de test fonctionnent sur chaque plan, y compris Free, pour que vous puissiez développer et tester avant de passer à un plan supérieur.
#Faut-il être développeur pour automatiser InfraNest ?
Non. Les Automatisations dans l'application (« quand ceci se produit, fais cela ») ne demandent aucun code, et vous pouvez interroger Claude ou ChatGPT sur votre infrastructure sur chaque plan. L'API sert quand vous voulez confier les commandes à vos propres scripts, pipelines ou outils.
#Puis-je essayer l'API sans toucher à mon infrastructure réelle ?
Oui. Créez une sandbox dans Mon compte → Développeur. Elle est remplie de données d'exemple, et rien de ce que vous y faites n'atteint un fournisseur DNS, un fournisseur cloud ou Internet. Vous pouvez la réinitialiser quand vous le souhaitez.
#Un jeton API peut-il enregistrer des domaines ou supprimer des serveurs ?
Non. Tout ce qui coûte de l'argent ou ne peut pas être annulé, comme enregistrer ou renouveler des domaines, créer ou supprimer des serveurs et changer de serveurs de noms, reste réservé à une personne connectée à l'application.
#Comment sécuriser un jeton API ?
N'accordez-lui que les domaines dont il a besoin, choisissez quand il expire (30, 90, 180 ou 365 jours) et limitez-le aux adresses IP depuis lesquelles il est utilisé. Chaque modification qu'il fait apparaît dans le journal d'audit sous le nom du jeton.
#Mes scripts vont-ils casser quand l'API évoluera ?
Non. L'API n'a qu'une seule version et ne fait que s'enrichir. Tout ce qui casserait un script est annoncé dans le changelog au moins six mois à l'avance.
Cet article vous a-t-il été utile ?