

De Security Advisor is een ingebouwde checklist die je in duidelijke taal vertelt of elke server veilig is ingericht — en waarmee je de meeste problemen met één klik kunt oplossen. Hij is bedoeld voor iedereen die servers beheert en gemoedsrust wil zonder beveiligingsexpert te hoeven zijn.
#Overzicht
- Controleert zaken als firewalls, back-ups, verwijderbeveiliging, monitoring, meldingen en openstaande updates
- Sorteert problemen op urgentie en vertelt je precies wat je eraan kunt doen
- Werkt alleen al met de instellingen van je provider, en ziet nog meer zodra de InfraNest-agent is geïnstalleerd
- Dezelfde controles verschijnen consequent op de pagina van de server, in je serverlijst en op Home
#De Security Advisor uitvoeren
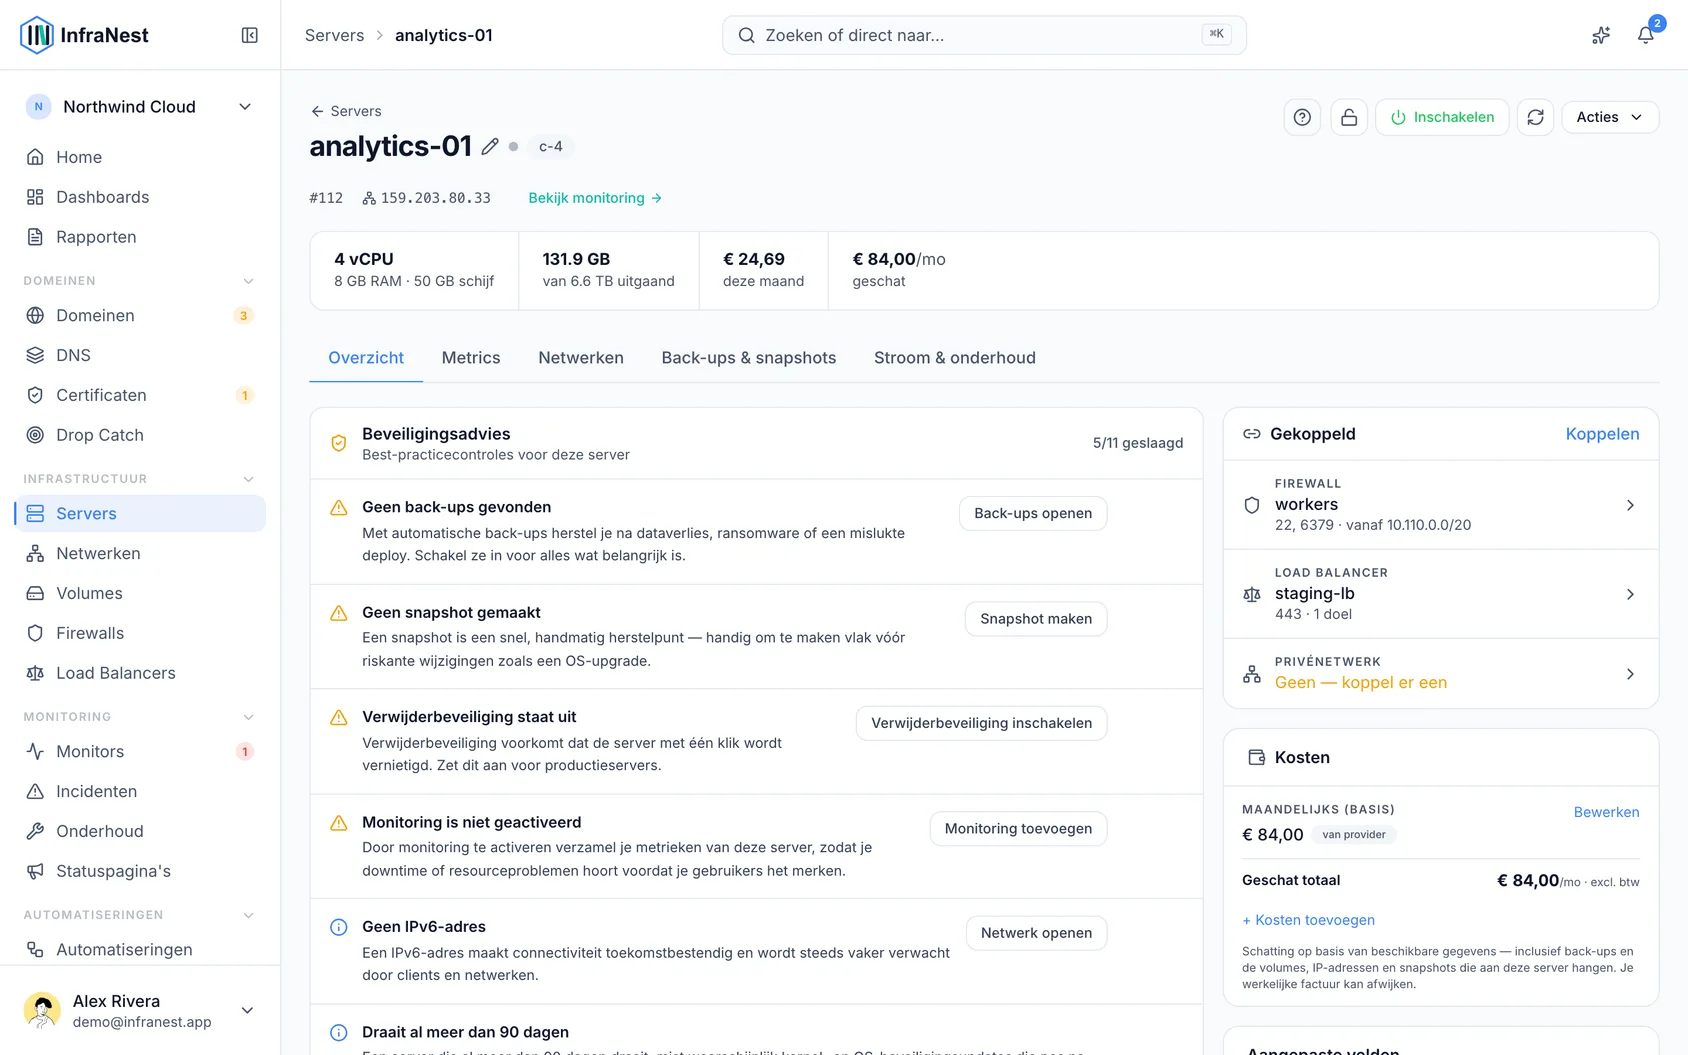
- Open een server. De Protection-kaart rechts in het overzicht toont één regel voor elk beschermingsonderdeel — firewall, back-ups, verwijderbeveiliging, monitoring, meldingen, en updates en herstarts. Elke regel begint met een status van één woord (Aan, Uit of Niet gecontroleerd — voor mail-blokkadelijsten Schoon of Vermeld; voor updates Bijgewerkt of Wachtend), gevolgd door details zoals “Aan · dagelijks om 03:00” of “Niet gecontroleerd · agent nodig”. Een punt herhaalt de status: groen voor geslaagd, rood of oranje als er actie nodig is, grijs als het niet gecontroleerd kon worden. Waar een regel aandacht vraagt, is de detailtekst een link rechtstreeks naar de oplossing.
- Alles wat nu open of kapot is — een blootgestelde poort, geen firewall, uitgeschakelde back-ups, een herstart die wacht om updates toe te passen — wordt ook getoond als kaart links, onder Wat hier draait. Elke kaart legt uit wat er mis is, wat je moet doen en wat er is waargenomen. De knop erop springt direct naar de oplossing.
- Klik op See all checks onderaan de Protection-kaart om alles te zien: aanbevelingen met hun eigen oplossingsknoppen, controles die de agent nodig hebben, en controles die zijn geslaagd.
- Als een controle niet van toepassing is op een server, kun je hem daar negeren. Hij telt dan nergens meer mee — niet op de server, niet in de serverlijst, en niet op Home.
#Wat er wordt gecontroleerd
- Vraagt om jou — geen firewall; SSH open naar de hele wereld; een databasepoort openbaar blootgesteld; extern bureaublad (RDP) open naar de hele wereld; een poort die onnodig bereikbaar is; het adres van de server op een mail-blokkadelijst; uitgeschakelde back-ups; een herstart die wacht om geïnstalleerde updates toe te passen.
- Aanbevelingen — geen snapshot; verwijderbeveiliging uit; monitoring niet geactiveerd; geen waarschuwingsregel die de server in de gaten houdt; geen IPv6; de server draait al meer dan 90 dagen; geen privénetwerk; niet-gekoppelde volumes op je account.
De serverlijst, de pagina van de server en Home gebruiken allemaal dezelfde controles, dus ze komen altijd overeen. Een blootgestelde poort, een ontbrekende firewall of een open database verschijnt ook op Home, waar je het kunt uitstellen of als bedoeld kunt markeren.
NoteUitstellen of markeren als “bedoeld” geldt alleen voor die exacte blootstelling waarvoor je het deed — die firewall, die poort, die service. Als later een andere opent, verschijnt die als nieuw in plaats van verborgen te blijven.
#Back-ups
“Back-ups uitgeschakeld” wordt beoordeeld op basis van wat je provider tijdens een synchronisatie aan InfraNest doorgeeft: Hetzner en DigitalOcean melden een back-upvenster, OVHcloud zijn automatische back-up, en TransIP of de back-up-add-on actief is. Als een provider tijdens een synchronisatie niet antwoordt, wordt de controle weggelaten in plaats van als uitgeschakeld gemeld.
#Sommige controles hebben de agent nodig
Je cloudprovider ziet een server alleen van buitenaf — hij kan niet zien of updates op een herstart wachten, of wanneer de server voor het laatst herstartte. Zonder de agent worden die controles vermeld als Agent nodig in plaats van geraden. Installeer de agent en ze zijn binnen een minuut ingevuld.
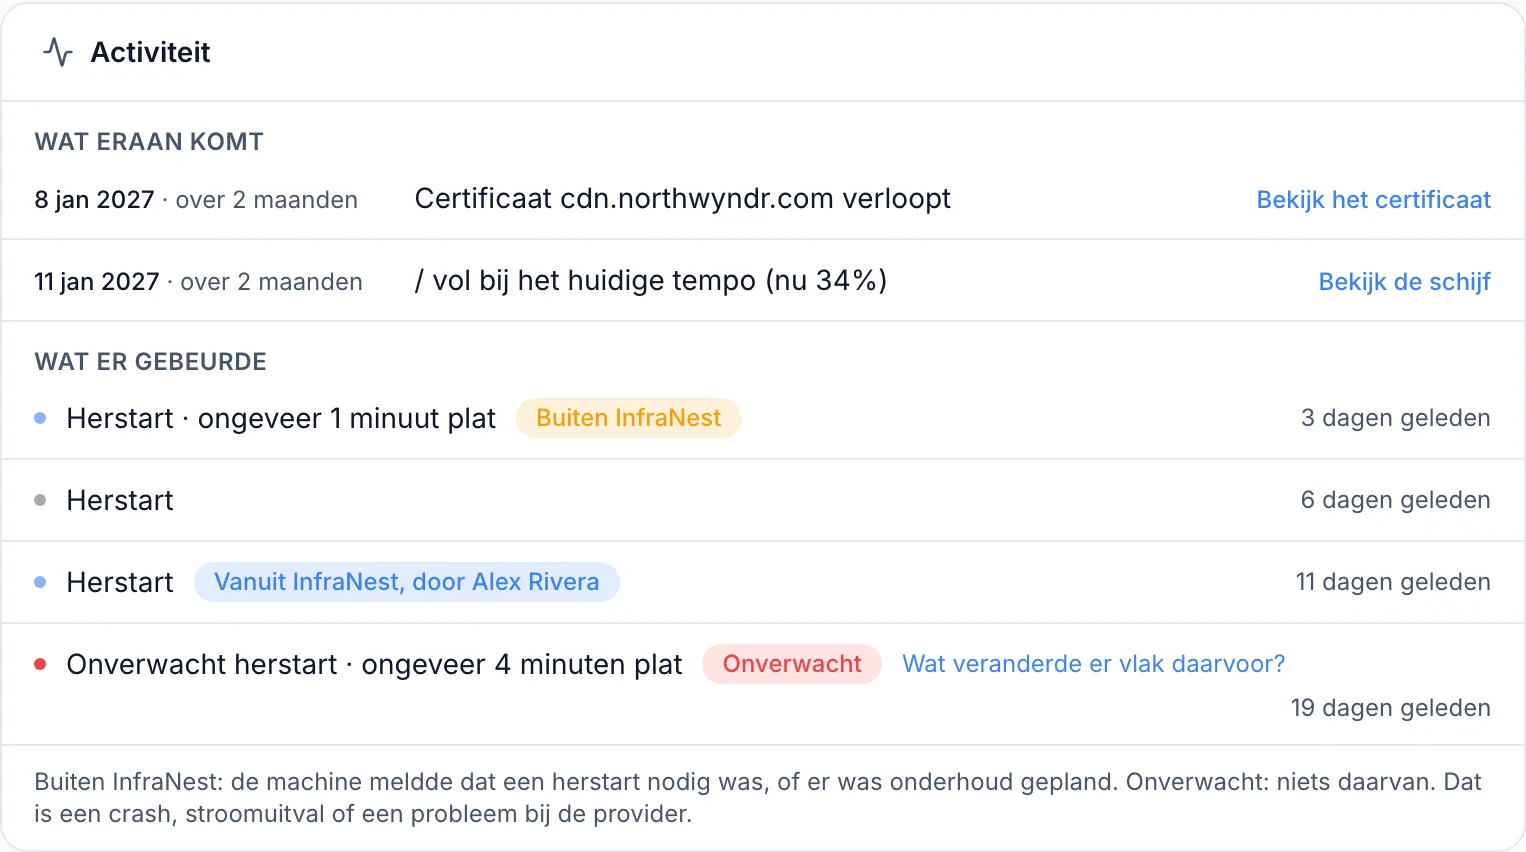
Met de agent tonen de uptime- en herstartcontroles ook herstartgeschiedenis: hoeveel onverwachte herstarts er in de laatste 30 dagen plaatsvonden, en wanneer en waarom de server voor het laatst herstartte — vanuit InfraNest, door een automatisering, buiten InfraNest om, of onverwacht.
#Hoe de server zelf is ingericht
Met de agent geïnstalleerd op een Linuxserver toont het tabblad System hoe de server zelf is geconfigureerd. De agent leest instellingen uit bestanden die elke gebruiker kan lezen — hij draait nooit als root en wijzigt niets. InfraNest controleert vijf dingen:
- SSH accepteert wachtwoorden — en of het hele internet SSH kan bereiken, en of iets (zoals fail2ban of CrowdSec) herhaalde pogingen vertraagt. Als alle drie waar zijn, is het een waarschuwing; als slechts een deel waar is, is het een opmerking. Een poort die alleen in een
ListenAddress-regel staat, wordt niet gelezen, en de opmerking vermeldt dit. Als je de agent toestemming hebt gegeven om het systeemlog te lezen, meldt de controle ook hoeveel mislukte inlogpogingen er in de laatste 24 uur plaatsvonden — alleen het aantal, nooit wie het probeerde of vanaf waar. - Root kan inloggen via SSH — gemarkeerd wanneer wachtwoordinloggen is toegestaan voor root; alleen-sleutel-inloggen is prima.
- Een nieuwe beheerder — iemand die sinds de eerste meting van de agent is toegevoegd aan de groep sudo, wheel of admin. Als jij dit was, klik dan op That was us om het vast te leggen en de waarschuwing te wissen.
- Niets maakt een back-up van deze server — providerback-ups staan uit, en de agent ziet geen back-upsoftware en geen geplande taak die op een back-up lijkt. Gemarkeerd als waarschijnlijk, niet zeker — geef het aan als je op een andere manier back-ups maakt.
- Beveiligingsupdates worden niet automatisch geïnstalleerd — unattended-upgrades of dnf-automatic staat uit of ontbreekt. Een waarschuwing wanneer updates wachten, anders een aanbeveling.
Elke kaart legt hoe we het weten uit — de exacte instelling, het bestand en de regel — en geeft de oplossing als een opdracht die je op de server uitvoert, met een kopieerknop en een link naar de documentatie van je distributie.
WarningVoordat je SSH-wachtwoordinloggen uitschakelt, controleer of je kunt inloggen met een sleutel — anders riskeer je jezelf buiten te sluiten.
Wanneer een instelling niet gelezen kan worden omdat het bestand root-toegang vereist, zegt de regel dat duidelijk, met het commando dat het toont en een knop Copy the command — dat commando toont alleen instellingen, het wijzigt niets.
Verderop vat Security and setup samen hoeveel dingen zijn gecontroleerd en in orde zijn, hoeveel de agent niet kan lezen, en hoeveel hij nooit zonder root leest. Klik op Show the checks om beide lijsten te zien.
Deze controles vereisen agent v0.21.0 of nieuwer en draaien alleen op Linux; op Windows meldt het onderdeel dat het niet wordt gelezen.
#Staat het adres van de server op een mail-blokkadelijst?
Als er ooit spam is verstuurd vanaf het adres van je server, kunnen mailservers de mail weigeren of naar spam sturen — een veelvoorkomende reden waarom contactformulier- of bestellingsmails “nooit aankomen”. InfraNest controleert het publieke IPv4-adres van elke server tegen twee gratis mail-blokkadelijsten, SpamCop en PSBL: een nieuwe server binnen een minuut na toevoegen, daarna dagelijks op betaalde plannen en wekelijks op het Free-plan.
De Protection-kaart van de server toont altijd het resultaat op de regel Mail blocklists: Schoon, met wanneer het voor het laatst is gecontroleerd, of Vermeld, met de naam van de lijst.
Bij vermelding zie je Address is on a mail blocklist op de pagina van de server en op Home. De kaart noemt elke lijst en linkt naar de pagina ervan, waar je het adres kunt opzoeken en verwijdering kunt aanvragen.
Wat te doen:
- Een nieuwe server — providers hergebruiken adressen, dus vraag nu om een ander adres, voordat er iets van dit adres afhangt.
- Een server die je al een tijdje hebt — waarschijnlijk heeft iets erop spam verstuurd. Zoek het op en stop het, en vraag dan verwijdering aan. Als je verwijdering vraagt voordat het probleem is opgelost, word je gewoon opnieuw vermeld.
Je krijgt ook één melding wanneer het adres wordt vermeld, en één wanneer het wordt verwijderd, plus bijbehorende automatiseringstriggers. Gebruik Check again onder de regel Mail blocklists om direct opnieuw te controleren, eenmaal per dag per server. De bevinding verdwijnt vanzelf zodra de lijst het adres niet meer vermeldt.
#Zie wat het internet echt kan bereiken
Een firewallregel zegt alleen dat een poort mogelijk bereikbaar is. Met de agent geïnstalleerd ziet InfraNest ook op welke poorten de server daadwerkelijk luistert, en hoeveel adressen verbinding maken — openbaar, privé of de server zelf. Samen vertellen ze je meer dan elk afzonderlijk:
- Open voor niets — een regel opent een poort en er luistert niets erachter. Verwijder de regel.
- Alleen privé-adressen gebruiken hem — het hele internet kan de poort mogelijk bereiken, maar alleen je eigen netwerk maakt verbinding. Beperk de regel tot je privénetwerk of een dynamisch IP.
- Geen firewall ervoor — iets dat bedoeld is om intern te zijn, luistert op elk adres zonder firewall. Laat het luisteren op
localhostof een privé-adres, of voeg een firewall toe. - Open voor iedereen — een database, extern bureaublad of SSH die iedereen kan bereiken en die luistert.
Het Overview van de server toont deze problemen onder Reachable from the internet, als een tabel met elke poort, wat de firewall toestaat, wat er luistert en het oordeel. All ports on Networking opent de volledige lijst. Een probleempoort heeft daar direct zijn oplossing, zoals Limit to Office of Remove the rule in web-default — vastgelegd in het auditlog.
#Is een database bereikbaar vanaf het internet?
Databases en caches die open staan voor het hele internet zijn een veelvoorkomende manier waarop kleine servers worden overgenomen. Met de agent geïnstalleerd waarschuwt InfraNest je wanneer drie dingen overeenkomen, getoond onder How we know:
- Wat luistert — een database of cache luistert op een openbaar adres of elk adres.
- Niets houdt iemand tegen — een firewallregel staat iedereen toe, of er is geen firewall gekoppeld.
- Een openbaar adres — de server heeft een via internet bereikbaar adres.
De kaart geeft aan hoe zeker het is: Certain wanneer InfraNest zowel de firewall als wat luistert kan lezen; Very likely wanneer de firewall van je provider niet gelezen kan worden (een firewall op serverniveau kan de poort mogelijk alsnog sluiten).
Om het op te lossen, laat je de database alleen op localhost of een privénetwerk luisteren, of beperk je de firewallregel. Close it in the firewall opent de firewall om te wijzigen. Op Windows leest de agent geen luisterende poorten, dus deze waarschuwing verschijnt daar nooit.
#Een poort die deze week is beginnen te luisteren
Wanneer iets op een nieuwe poort begint te luisteren, laat InfraNest dit weten — op het tabblad Workloads van de server, op zijn Overview wanneer iedereen het kan bereiken, en op Home. In de poortentabel op Networking wordt de poort gemarkeerd als New.
De kaart toont wanneer de poort voor het eerst werd gezien en wat er net daarvoor gebeurde (een deploy, een service die startte, een herstart), en wie hem kan bereiken: iedereen, bepaalde adressen, alleen het privénetwerk, of niemand van buitenaf. Een poort die iedereen kan bereiken heeft een gekleurde rand; een database die open staat voor iedereen heeft een rode rand.
Klik op Expected als je van plan was de poort te openen — InfraNest onthoudt dit voor die server en poort. Show details laat zien wat elke bron zag. Expected wordt vastgelegd in het auditlog en kan ongedaan gemaakt worden op Home.
Wat als nieuw telt:
- Alleen poorten die begonnen te luisteren na de eerste meting van de agent
- Een poort die stopte en binnen een week terugkwam, is niet nieuw
- Poorten die alleen vanaf
localhostbereikbaar zijn, worden uitgesloten - Een poort stopt met nieuw zijn een week nadat hij voor het eerst werd gezien
NoteDe agent kan niet altijd zien welk programma een poort vasthoudt, of poorten zien die Docker publiceert zonder dat er een proces op de server zelf op luistert — die worden getoond als Cannot tell in plaats van als probleem gemarkeerd.
#Monitoring en waarschuwingsregels zijn twee afzonderlijke controles
- Monitoring niet geactiveerd — er worden nog geen statistieken verzameld. De oplossing opent de monitoringpagina van de server om deze te activeren en de agent te installeren.
- Geen waarschuwingsregel houdt deze server in de gaten — er komen statistieken binnen, maar niets laat je weten als er iets misgaat. De oplossing opent Alert rules.
De controle voor waarschuwingsregels verschijnt pas zodra monitoring aan staat, en een regel die is uitgeschakeld telt daar niet in mee.
TipAls je net begint, stel dan eenmalig standaardwaarden voor waarschuwingsregels in voor je workspace — elke server, ook degene die je later toevoegt, erft deze automatisch over.
Was dit artikel nuttig?
Bedankt voor je feedback!
Dank je, dit gaat direct naar het docs-team.