

Les rôles déterminent ce que chaque personne de votre équipe peut voir et faire dans InfraNest. Cet article s’adresse à toute personne qui gère les accès de l’équipe, en particulier les propriétaires et administrateurs d’espace de travail.
#Vue d’ensemble
- InfraNest propose trois rôles intégrés qui couvrent la plupart des besoins.
- Si vous avez besoin de quelque chose de plus spécifique, vous pouvez créer des Rôles personnalisés avec exactement les autorisations que vous choisissez.
- Personne ne peut accorder plus d’accès qu’il n’en possède lui-même — cela permet de sécuriser votre espace de travail à mesure qu’il grandit.
#Rôles intégrés
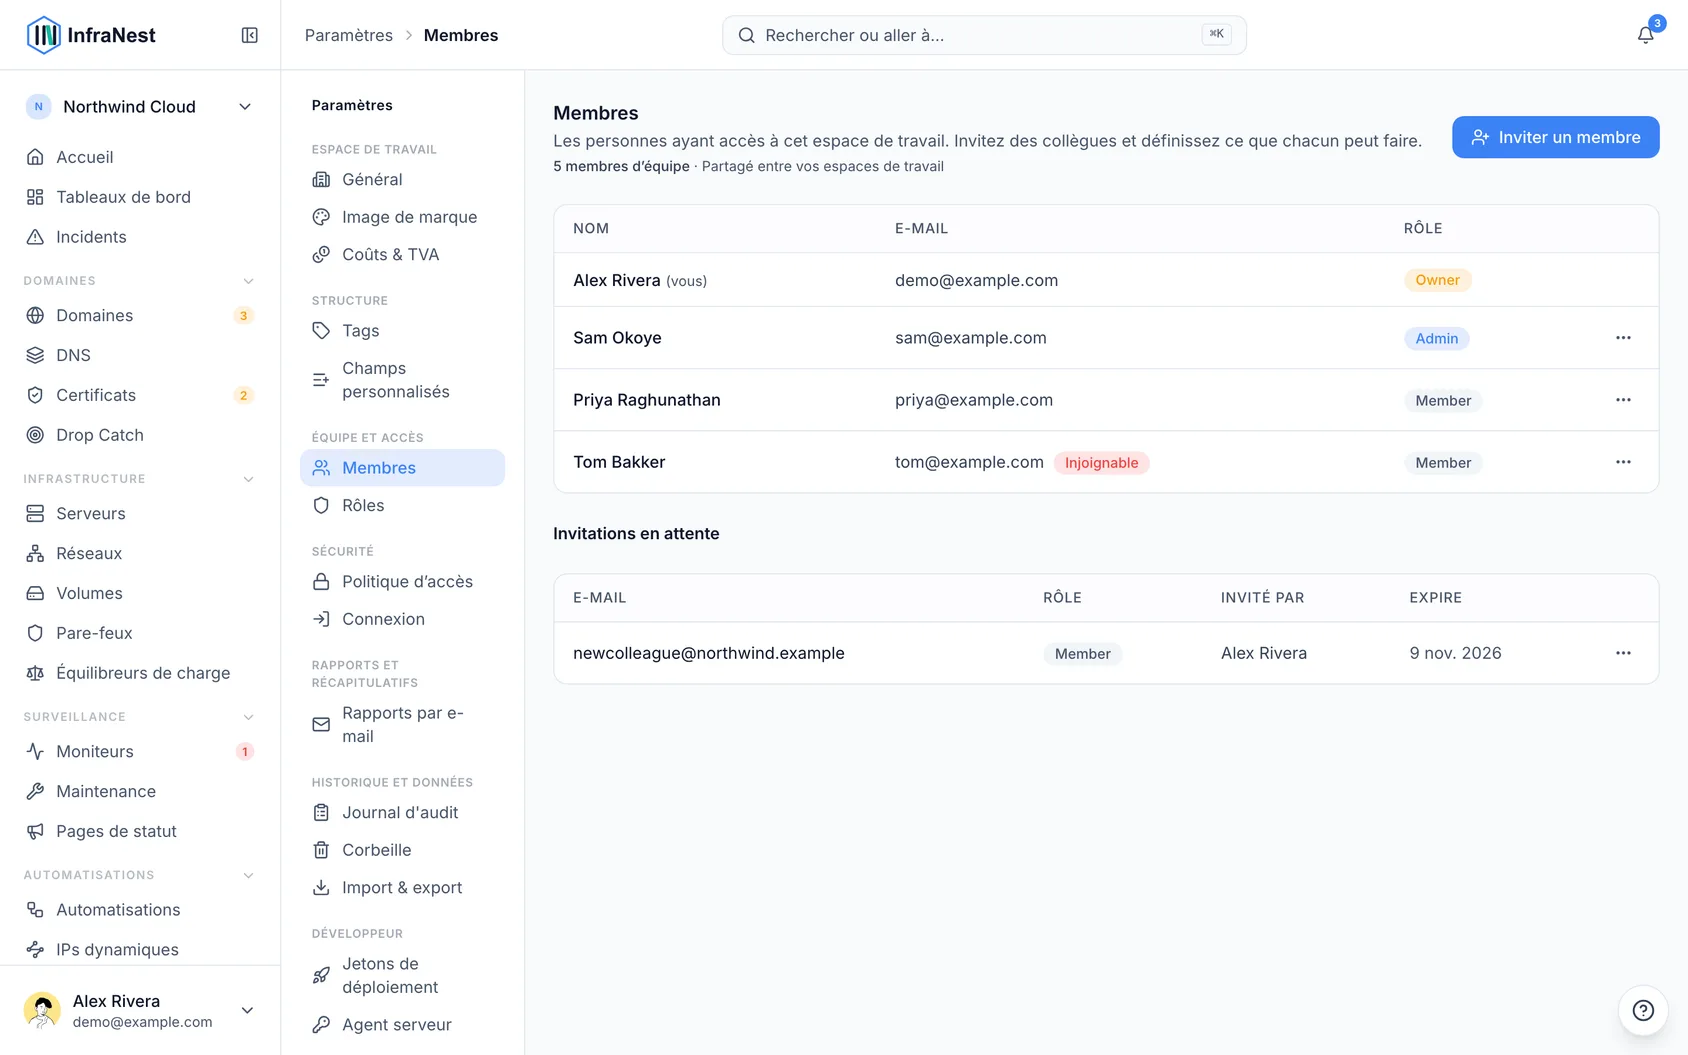
InfraNest inclut trois rôles partagés dans tous les espaces de travail et qui ne peuvent pas être supprimés :
- Owner — contrôle total de l’espace de travail.
- Admin — gère les ressources et les membres.
- Member — accès au quotidien.
#Créer un rôle personnalisé
- Allez dans Rôles et sélectionnez Créer un rôle (ou Nouveau rôle).
- Donnez-lui un Nom du rôle. Notez que vous ne pouvez pas utiliser Owner, Admin ou Member, car ces noms sont réservés aux rôles intégrés.
- Cochez les Permissions qu’il doit avoir. Elles sont organisées par domaine — comme Cloud, DNS, domaines, monitoring et certificats — ainsi que des options pour gérer les membres, la facturation et les rôles.
- Sélectionnez Enregistrer le rôle, puis attribuez le nouveau rôle aux membres depuis la section Équipe.
NoteLa liste complète et toujours à jour des rôles et autorisations est disponible pour les administrateurs dans Paramètres.
#Comprendre les limites d’accès entre les rôles
Pour sécuriser votre espace de travail, InfraNest applique une règle simple : personne ne peut accorder plus d’accès qu’il n’en possède.
- Vous ne pouvez attribuer à quelqu’un qu’un rôle dont vous possédez aussi les autorisations.
- Vous ne pouvez modifier ou retirer que quelqu’un dont le rôle ne dépasse pas le vôtre.
- Les Owners peuvent attribuer n’importe quel rôle à n’importe qui.
Par exemple, un Admin qui n’a pas les autorisations de facturation ou de gestion des rôles ne peut pas créer ou attribuer un rôle incluant ces autorisations — pas même pour lui-même.
#Ce que voient les membres sans une autorisation
InfraNest n’affiche que ce que le rôle d’une personne autorise :
- Si quelqu’un peut consulter une section mais pas la modifier, les boutons pour ajouter, modifier ou supprimer lui sont masqués.
- Une courte note apparaît en haut de la page pour expliquer qu’elle est en lecture seule, et nomme qui, dans l’espace de travail, peut effectuer des modifications (les owners en premier, puis les personnes qui gèrent les membres).
- Si quelqu’un ouvre directement une page de création ou de modification sans l’autorisation requise, il verra cette même explication à la place d’un formulaire.
Cela s’applique aussi à Paramètres : la gestion des membres, des rôles et des paramètres de connexion nécessitent tous l’autorisation de gestion des membres, tandis que les onglets de facturation nécessitent un accès à la facturation.
#Astuces
TipLors de la création d’un rôle personnalisé, ne cochez que les autorisations dont une personne a réellement besoin pour son travail quotidien — il est plus facile d’en ajouter plus tard que de retirer un accès.
Cet article vous a-t-il été utile ?
Merci pour votre retour !
Merci, cela va directement à l’équipe docs.