

Koppel je AWS-account aan InfraNest zodat je je Route 53 DNS, Route 53-domeinen en ACM-certificaten allemaal op één plek kunt beheren. Dit is bedoeld voor iedereen die DNS, domeinen of SSL-certificaten op AWS draait en deze wil bekijken en beheren vanuit InfraNest.
#Overzicht
- Haalt je Route 53 hosted zones en records, je geregistreerde Route 53-domeinen en je uitgegeven ACM-certificaten binnen.
- Je bepaalt zelf voor welke van deze drie functies — DNS, Registrar en Certificaten — de koppeling wordt gebruikt.
- InfraNest controleert AWS ongeveer elk uur op DNS, domeinen en certificaten, en vernieuwt de details van elk domein elke zes uur.
#Voordat je begint
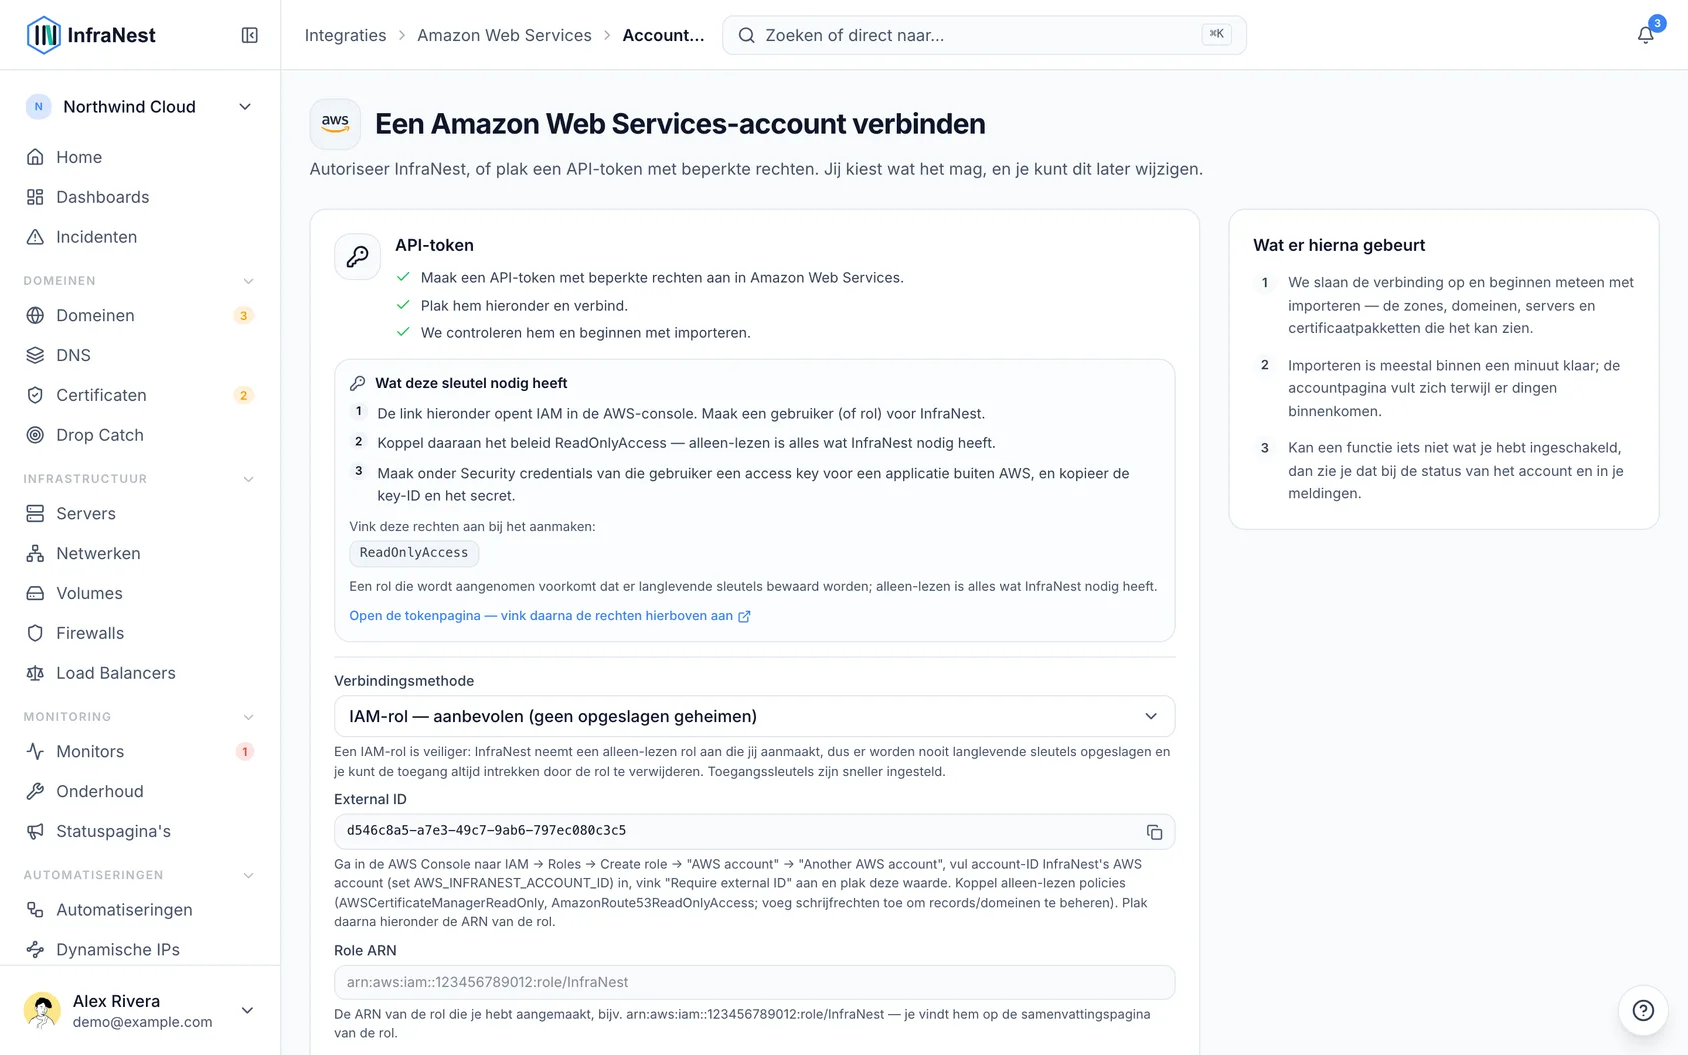
InfraNest heeft toegang nodig tot je AWS-account — een IAM-rol (aanbevolen) of toegangssleutels — met rechten om Route 53, Route 53 Domains en ACM te lezen en wijzigen. Zie Set up AWS access voor de stappen en kom daarna terug met je rol-ARN of je sleutels.
#Koppelen in InfraNest
- Ga naar Integraties, open AWS en selecteer Verbinden.
- Geef de koppeling een Account label (optioneel). Laat je dit leeg, dan wordt de naam van de provider gebruikt — een tweede koppeling met dezelfde provider wordt dan "… (1)", zodat je ze uit elkaar kunt houden.
- Kies voor welke functies je het wilt gebruiken: DNS, Registrar en Certificaten.
- Kies onder Connection method voor IAM role en plak de Role ARN, of kies Access keys en plak de Access Key ID en Secret Access Key.
- Kies de Regions waarin je ACM-certificaten zich bevinden. Laat je dit leeg, dan wordt alleen
us-east-1aangevinkt. Route 53 is wereldwijd, dus DNS en domeinen zijn hier niet van afhankelijk. - Selecteer Verbinden.
NoteAlleen leestoegang tot je AWS-account is voldoende om je lijsten te zien, maar voor elke wijziging die je vanuit InfraNest maakt — een record toevoegen, een domein verlengen, enzovoort — is ook schrijftoegang nodig.
#Wat je krijgt zodra het gekoppeld is
- DNS (Route 53) — je publieke hosted zones en hun records. Records toevoegen, bewerken en verwijderen, en zones aanmaken of verwijderen.
- Domeinen (Route 53 Domains) — domeinen registreren, overzetten en verlengen, de transfercode (EPP) opvragen, nameservers en contactgegevens wijzigen, overdrachten vergrendelen, en WHOIS-privacy en automatisch verlengen in- of uitschakelen. DNSSEC-sleutels kunnen bij de registry aan het domein worden toegevoegd.
- SSL-certificaten (ACM) — je uitgegeven ACM-certificaten verschijnen in je certificatenlijst, met hun verloopdatums, zodat ze worden meegenomen in je verloopherinneringen.
#Wat het niet kan
- Geen EC2-servers. AWS dekt alleen DNS, domeinen en certificaten.
- Private hosted zones (de zones die aan een VPC zijn gekoppeld) worden niet geïmporteerd — alleen publieke zones wel.
- Alias-records worden getoond maar kunnen hier niet worden bewerkt. Wijzig ze in de Route 53-console.
- Alleen uitgegeven certificaten worden opgehaald. Een certificaat dat nog op validatie wacht, of dat is mislukt, verschijnt niet.
- Een Route 53-zone met DNSSEC ondertekenen gebeurt in de Route 53-console. InfraNest voegt alleen de DNSSEC-sleutel toe aan het domein bij de registry.
- Sommige landspecifieke domeinextensies vereisen extra gegevens; InfraNest ondersteunt een vaste selectie hiervan en toont voor de rest een duidelijke melding.
#Problemen oplossen
- Je records worden getoond, maar elke wijziging wordt geweigerd — de rol of gebruiker heeft alleen leestoegang. Geef deze de schrijfrechten die worden vermeld in Set up AWS access. Leestoegang volstaat voor de lijsten; elke wijziging die je vanuit InfraNest maakt, is een schrijfactie.
- "Access denied" direct na het koppelen — controleer bij een rol of de trust relationship het account van InfraNest toestaat en dat Require external ID precies de External ID heeft die InfraNest je heeft getoond.
- Eén functie staat op gepauzeerd — AWS heeft dit tweemaal geweigerd, bijvoorbeeld domeinprijzen. Voeg de ontbrekende rechten toe en selecteer vervolgens Re-enable now op de AWS-pagina onder Integraties.
- Een certificaat ontbreekt — controleer of de bijbehorende regio is geselecteerd bij de koppeling, en of het certificaat is uitgegeven in ACM.
TipBeheer je meerdere AWS-accounts? Geef elke koppeling dan een eigen Account label, zodat je ze in één oogopslag uit elkaar kunt houden.
Was dit artikel nuttig?
Bedankt voor je feedback!
Dank je, dit gaat direct naar het docs-team.
Gerelateerde artikelen
 CloudflareCloudflare koppelenKoppel Cloudflare om je DNS, domeinen en SSL-certificaten vanuit InfraNest te beheren. Je Cloudflare-zones en -records verschijnen automatisch zodra de koppeling actief is.CloudflareEen Cloudflare-API-token aanmakenOm Cloudflare te koppelen heeft InfraNest een API-token van je Cloudflare-account nodig. Hier lees je hoe je er een aanmaakt met de juiste rechten.
 DigitalOceanEen DigitalOcean API-token aanmakenJe hebt dit alleen nodig als je liever geen gebruik maakt van Connect met DigitalOcean, dat hetzelfde doet zonder token. Als je toch een token wilt, kost dat ongeveer een minuut.