

Firewalls bepalen welk verkeer je servers mag bereiken. Dit artikel is bedoeld voor iedereen die firewallregels bij verschillende cloudproviders wil bekijken, bewerken of opschonen vanuit InfraNest.
#Overzicht
- Beheer firewalls van elke gekoppelde provider in één editor.
- Zie in één oogopslag welke servers een firewall beschermt en hoeveel regels deze heeft.
- Krijg waarschuwingen over risicovolle regels — zoals externe toegang die openstaat voor het hele internet — voordat ze problemen veroorzaken.
#Een firewall bewerken
- Ga naar Firewalls en open er een (of open het tabblad Firewall van een server).
- Bewerk de inkomende en uitgaande regels — richting, protocol, poort, en de bron- of doel-IP-reeksen.
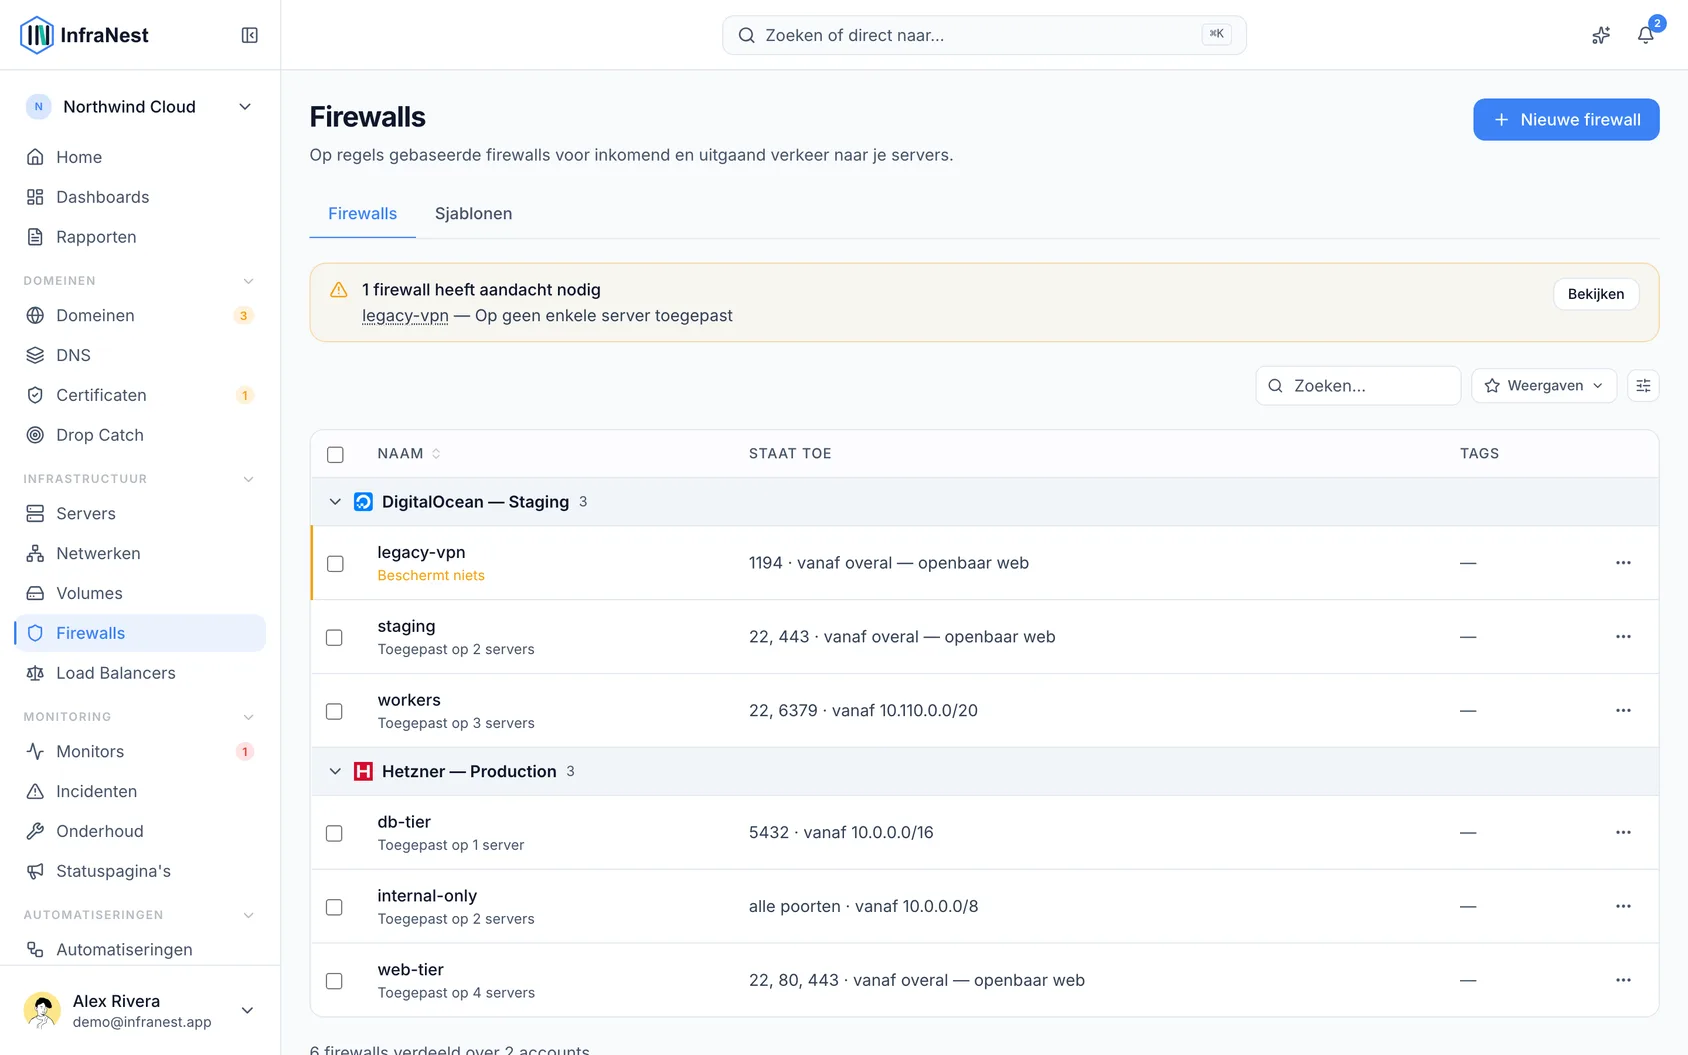
- Selecteer Opslaan. Elke firewall toont op hoeveel servers deze is toegepast.
Vanaf een server kun je de daarop toegepaste firewall ook inschakelen, uitschakelen, resetten of bewerken.
#Wat de pagina van een firewall toont
Open een firewall uit de lijst en je ziet dezelfde indeling die elke cloudpagina gebruikt:
- De koptekst toont de status, hoeveel regels de firewall heeft en op hoeveel servers deze is toegepast, bij welke provider en op welke locatie deze zich bevindt, en wat de maandelijkse kosten zijn wanneer we dat weten. De hoofdactie staat ernaast; al het overige staat onder Acties.
- Overview begint met alles wat jouw aandacht nodig heeft, gevolgd door Hoe elke regel wordt gebruikt — elke inkomende regel afgezet tegen wat de agent ziet luisteren op de servers waarop deze van toepassing is (bijvoorbeeld "8080: niets luistert op een van de 3 servers"), met de optie om een regel te verwijderen die nergens voor wordt gebruikt — daarna Used by — één regel voor elk van de servers die deze beschermt, de dynamische IP's die de regels actueel houden, en de automatiseringen die erop reageren — en een kaart Details met de kenmerken, elk met de schakelaar om deze te wijzigen.
- Rules is de regeleditor. Niet-opgeslagen wijzigingen blijven behouden terwijl je naar een ander tabblad kijkt; Regels opslaan verschijnt in de koptekst zodra je iets wijzigt.
- Activity toont wat eraan is gedaan, door wie en wanneer — het auditlogboek voor alleen deze firewall.
Een firewall die op geen enkele server is toegepast, beschermt niets, en de pagina meldt dit bovenaan met een knop om deze toe te passen.
#Alle regels verwijderen
Een firewall zonder regels is toegestaan en betekent precies wat er staat: er komt niets binnen.
- Verwijder de regels die je niet wilt en selecteer Apply.
- De bevestiging toont elke regel die wordt verwijderd, en waarschuwt je eerst als een van die regels bepaalt of je de server via SSH of extern bureaublad kunt bereiken.
Dit is niet hetzelfde als de firewall verwijderen. De firewall blijft bestaan, blijft gekoppeld aan de servers die deze beschermt, en staat simpelweg niets meer toe — wat precies is wat je wilt als je een server afsluit terwijl je iets uitzoekt.
Bij DigitalOcean kunnen regels die op basis van tags in plaats van IP-adressen zijn geschreven niet door ons worden verwijderd, dus die blijven staan. Ze worden apart vermeld in de editor, en de firewall handhaaft ze nog steeds.
#Een firewall hernoemen
- Klik op de naam van de firewall bovenaan de pagina.
- Typ de nieuwe naam.
- Druk op Enter.
De naam wordt ook bij je provider gewijzigd, zodat deze overal hetzelfde blijft.
TransIP-firewalls kunnen niet worden hernoemd — elke firewall hoort bij één VPS en draagt de naam van die server.
#Een andere server beschermen met een firewall die je al hebt
- Open de firewall en selecteer Attach a server in het paneel Applied to — of open de server en kies Attach a firewall onder Acties.
- Kies de server (of de firewall, vanaf de serverkant) en bevestig. De bescherming begint direct.
- Om de bescherming van een server te stoppen, selecteer je het ✕-teken ernaast in de lijst Applied to.
Je kunt een firewall alleen combineren met een server van hetzelfde provideraccount, dus alles wat je kunt selecteren zal werken.
#De Firewall Advisor
Terwijl je een firewall bekijkt, signaleert InfraNest risicovolle blootstelling — zoals SSH die openstaat voor het hele internet, extern bureaublad dat openstaat voor de hele wereld, of een databasepoort die publiekelijk is blootgesteld — met een uitleg en een oplossing, zodat gevaarlijke regels worden opgemerkt voordat ze problemen veroorzaken.
TipEen firewallregel kan automatisch een veranderend IP-adres volgen — zie Dynamic IP instellen.
#Adressen die we niet kunnen verklaren
Wanneer een Dynamic IP een deel van een firewall actueel houdt, bekijken we ook wat die regel verder nog toestaat — en melden we alles wat wij er niet zelf hebben toegevoegd.
Je ziet een van de volgende twee dingen:
- Een adres dat we vroeger actueel hielden, met naam, en de datum waarop we daarmee zijn gestopt. Dit is degene die de moeite waard is om op te volgen: het was ooit van jou via een oude internetverbinding, wordt niet meer bijgehouden, en providers geven oude adressen door aan andere klanten.
- Een adres dat wij niet hebben geschreven. Voor zover wij weten is er niets mis mee — het kan een collega zijn, een kantoor, of een monitoringdienst — we kunnen alleen niet zeggen wat het is.
Er wordt nooit iets voor je verwijderd. Een toestemmingsregel die wij niet hebben geschreven is niet aan ons om te verwijderen, dus we tonen deze en laten de beslissing aan jou over; bewerk de regel zelf als deze weg moet.
Geef aan wat het is. Gebruik Say what this is om een korte notitie te schrijven — "Kantoor Berlijn", "Pingdom-sonde". De regel is dan geen vraagteken meer, en de volgende persoon die ernaar kijkt (inclusief jijzelf over zes maanden) hoeft het niet opnieuw uit te zoeken. Door de notitie te wissen, wordt deze weer als onverklaard gemarkeerd.
Je krijgt één keer een e-mail over een adres dat we vroeger onderhielden, omdat we daar zeker van kunnen zijn. We sturen geen e-mail over adressen die we simpelweg niet herkennen — anders zou je bij elke controle een melding krijgen over elke regel die je al kent.
Regels die door niets worden gevolgd, blijven ongemoeid, en een regel waarbij jouw Dynamic IP het enige adres is, blijft stil.
#Wat een firewallregel wel en niet dekt
Als een regel openstaat voor het hele internet, is de oplossing om de bron te beperken tot de adressen die die poort daadwerkelijk moeten bereiken — jouw eigen IP, je kantoorbereik, of het adres van de server die ernaartoe verbindt. Selecteer Limit to My IP bij de waarschuwing om dit in één stap te doen.
Een privénetwerk is geen beperktere bron om in dat veld in te vullen. Bij sommige providers — waaronder Hetzner — dekken firewallregels alleen verkeer dat binnenkomt op het publieke adres van de server. Alles dat via een privénetwerk wordt verzonden, bereikt de server zonder te worden getoetst aan een regel die je hier schrijft, dus een regel waarvan de bron een privéreeks is zoals 10.0.0.0/24 komt nergens mee overeen en blokkeert niets. Waar dit het geval is, vermeldt de editor dit boven de inkomende regels.
NoteDit maakt een privénetwerk niet onveilig — het betekent dat iets anders de controle regelt. Daar bepaalt wie met het netwerk is verbonden wie de server kan bereiken, en beheer je dat op het netwerk zelf in plaats van via regels.
#Tips
- Gebruik de voorgestelde oplossing van de Firewall Advisor als uitgangspunt, en beperk de bron daarna verder als dat kan.
- Een notitie bij een onherkend adres bespaart de volgende persoon (inclusief je toekomstige zelf) het opnieuw uitzoeken ervan.
Was dit artikel nuttig?
Bedankt voor je feedback!
Dank je, dit gaat direct naar het docs-team.