

Mit Single Sign-on kann sich jeder in deinem Workspace mit Google, GitHub oder Microsoft statt mit einem Passwort anmelden. Dieser Artikel richtet sich an Workspace-Eigentümer und -Administratoren, die steuern möchten, wie sich Mitglieder anmelden, welche E-Mail-Domains vertrauenswürdig sind und ob die Anmeldung über deinen Identitätsanbieter zum einzigen Weg hinein wird.
#Überblick
- Eine Anmeldeverbindung ist die Richtlinie deines Workspace für einen Anbieter (Google, GitHub oder Microsoft) — welche E-Mail-Domains er akzeptiert und was passiert, wenn sich jemand Neues damit anmeldet.
- Du kannst verlangen, dass alle Single Sign-on verwenden, Verbindungen auf deine eigenen E-Mail-Domains beschränken und externe Auftragnehmer als extern markieren, damit sie nicht ausgesperrt werden.
- Nichts davon ändert die Rolle oder Berechtigungen einer Person, und jede Änderung wird in deinem Audit-Log festgehalten.
#Eine Anmeldeverbindung hinzufügen
- Gehe zu Einstellungen → Sign-in.
- Wähle unter Sign-in connections einen Anbieter zum Hinzufügen aus.
- Die Verbindung ist sofort aktiv — jeder in deinem Workspace kann diesen Anbieter jetzt verwenden.
NoteWird ein Anbieter nicht angeboten, wurde er für die Plattform noch nicht eingerichtet — wende dich an deinen InfraNest-Administrator.
#Die Anmeldung auf deine eigenen E-Mail-Domains beschränken
Standardmäßig akzeptiert eine Verbindung jede Adresse. So schränkst du sie ein:
- Öffne die Einstellungen der Verbindung.
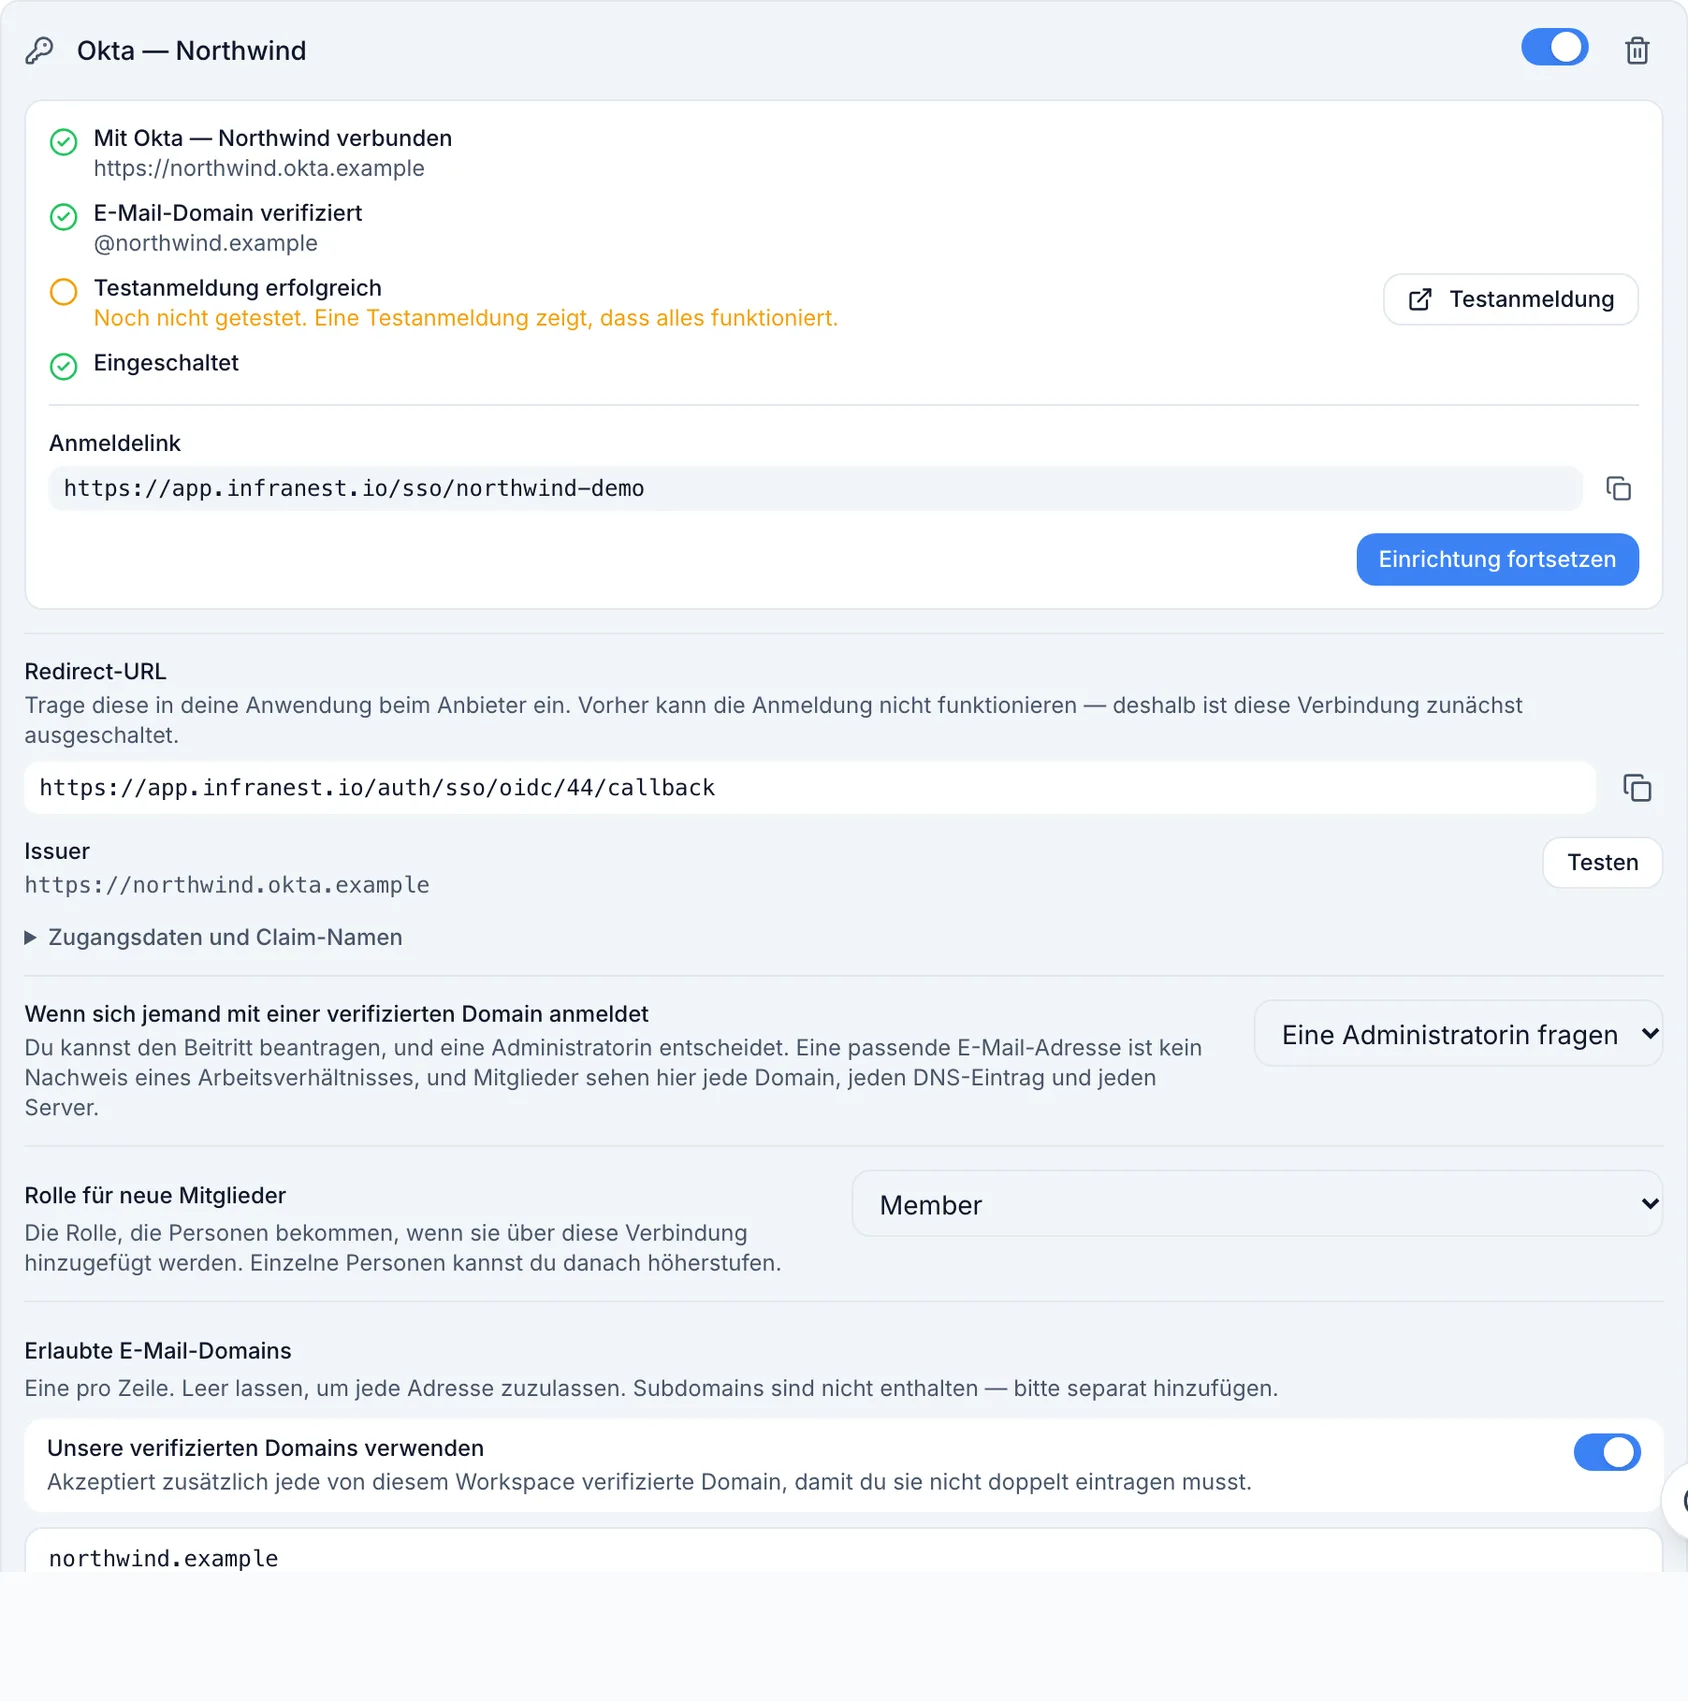
- Trage die gewünschten Domains unter Allowed email domains ein, eine pro Zeile — oder schalte Use our verified domains ein, damit die Verbindung automatisch den Domains folgt, die du bereits verifiziert hast.
- Prüfe die Zeile, die stets zeigt, was die Einschränkung aktuell akzeptiert.
Zwei Dinge solltest du wissen:
- Subdomains sind nicht automatisch eingeschlossen. Wenn du
acme.comerlaubst, istmail.acme.comnicht erlaubt. Füge sie bei Bedarf separat hinzu. - Wird „Use our verified domains“ eingeschaltet, bevor du eine Domain verifiziert hast, akzeptiert die Verbindung alles. Die Zeile weist in diesem Fall darauf hin.
Mitglieder, die keine deiner Verbindungen nutzen können, sind geschützt: Würde eine Einschränkung jemanden aussperren, während Single Sign-on verlangt wird, verweigert InfraNest das Speichern und nennt die betroffenen Personen.
#Single Sign-on verlangen
Wenn du Require single sign-on einschaltest, öffnet sich dein Workspace nur noch für Personen, die sich über eine seiner Verbindungen angemeldet haben. Ein Eigentümer kann außerdem mit einem Passkey hinein, als Notfallzugang. Passkeys anderer Mitglieder zählen dabei nicht, sodass das Entfernen einer Person bei deinem Identitätsanbieter deren Zugriff tatsächlich beendet.
- Bevor du es einschaltest, registriere für mindestens einen Eigentümer einen Passkey unter My account → Sign-in & security.
- Gehe zu Einstellungen → Sign-in.
- Prüfe die Liste unter dem Schalter — sie zeigt genau, wer hineinkommt: jede eingeschaltete Verbindung, die Passkeys der Eigentümer und die externen Mitglieder.
- Schalte Require single sign-on ein.
Die Einstellung gilt für deinen Workspace, nicht für das gesamte Konto all seiner Mitglieder. Wer auch zu einem anderen Workspace gehört, kann sich dort weiterhin mit einem Passwort anmelden. Öffnet die Person danach deinen Workspace, bittet InfraNest sie, sich über dein Single Sign-on anzumelden, und sie bleibt bei beiden angemeldet. Bis dahin sieht sie nichts von deinem Workspace: Deine Benachrichtigungen erscheinen nicht in ihrer Glocke, und dein Workspace wird in ihrer Workspace-Liste nur mit Namen angezeigt, mit einem Schlüsselsymbol daneben. Wer ausschließlich zu Workspaces gehört, die Single Sign-on verlangen, kann überhaupt kein Passwort verwenden.
Für diese Personen zeigt die Seite My account → Sign-in & security an, welcher Anbieter sie anmeldet, und bietet weder Passwort, Zwei-Schritt-Verifizierung noch Passkeys an: Keines davon würde sie in deinen Workspace bringen. InfraNest verweigert auch, sie auf anderem Weg anzulegen, etwa per Passwort-Zurücksetzen-E-Mail, und verknüpft kein Google- oder GitHub-Konto, das dein Workspace nicht akzeptiert. Eigentümer behalten ihre Passkeys, da dies der Notfallzugang ist. Wer auch zu einem anderen Workspace gehört, behält alles, mit einem Hinweis, dass dies für die anderen Workspaces gilt.
Da kein Passwort mehr Zugang zu deinem Workspace verschafft, gelten deine Passwortregeln nicht mehr, solange Single Sign-on verlangt wird: Mindestlänge, erforderliche Zeichen und maximales Passwortalter. Sie werden ausgegraut angezeigt, sodass sie keinen Einfluss mehr auf Passwörter haben, die deine Mitglieder für ihre anderen Workspaces verwenden. Sie bleiben wie eingestellt erhalten und gelten wieder, wenn du die Pflicht ausschaltest. Require two-factor authentication bleibt eingeschaltet: Mitglieder, die sich über deinen eigenen Identitätsanbieter anmelden, erfüllen diese Anforderung bereits über dessen eigene Zwei-Faktor-Prüfung, sie gilt aber weiterhin für einen Eigentümer, der sich mit einem Passkey anmeldet, sowie für Google-, GitHub- oder Microsoft-Anmeldungen.
Bevor du die Funktion aktivieren kannst, prüft InfraNest, dass niemand ausgesperrt wird:
- Jedes Mitglied muss eine deiner Verbindungen nutzen können, und
- mindestens ein Eigentümer muss einen registrierten Passkey haben.
WarningDennoch ausgesperrt — der Passkey-Eigentümer hat das Unternehmen verlassen oder das Gerät ist weg? Kontaktiere den InfraNest-Support. Ein Administrator kann die Passwort-Anmeldung für dich wiederherstellen. Dies wird in deinem Audit-Log festgehalten, und deine Eigentümer werden benachrichtigt, sodass du immer siehst, dass es passiert ist.
#Personen von außerhalb deines Workspace hinzufügen
Der Techniker eines MSP, ein Prüfer oder ein Auftragnehmer ist meist nicht in deinem Identitätsanbieter erfasst, sodass dein Single Sign-on diese Person niemals hereinlassen könnte.
- Gehe zu Einstellungen → Team.
- Öffne das Menü ⋯ in ihrer Zeile.
- Wähle Mark as external.
Ein externes Mitglied meldet sich so an, wie es das eigene Unternehmen verlangt, und dein Workspace lässt es so herein, wie es sich angemeldet hat. Dies wird in deinem Audit-Log festgehalten. Ein Eigentümer kann niemals extern sein.
#Eine Verbindung ausschalten
- Gehe zu Einstellungen → Sign-in.
- Nutze den Schalter an der Verbindung, um Anmeldungen darüber zu stoppen, oder wähle Entfernen, um sie vollständig zu löschen.
Wird Single Sign-on verlangt und ist dies deine einzige Verbindung, verweigert InfraNest den Vorgang — schalte zuerst die Pflicht aus.
TipDer Schalter ist fast immer die richtige Wahl. Das Ausschalten einer Verbindung stoppt Anmeldungen sofort, lässt die Konten aller weiterhin damit verknüpft und kann wieder eingeschaltet werden. Das Entfernen einer Verbindung trennt zudem alle, die sich darüber anmelden, und wer sich bisher ausschließlich auf diesem Weg angemeldet hat, hat kein Passwort als Rückfalloption. Sobald sich jemand über eine Verbindung anmeldet, verhindert InfraNest das Löschen und graut die Löschen-Schaltfläche aus — schalte sie stattdessen aus.
#Gut zu wissen
- Die Anmeldung über einen Anbieter ändert niemals die Rolle oder Berechtigungen einer Person.
- Jede Änderung hier wird in dein Audit-Log geschrieben.
- Solange Single Sign-on verlangt wird, kommen nur Passkeys von Eigentümern hinein. Das ist beabsichtigt: Es ist der Notfallzugang, und ein Mitglied, das dein Unternehmen verlässt, darf keinen Zugang behalten, der deinen Identitätsanbieter umgeht.
- Das Einschalten der Pflicht beendet außerdem Sitzungen, die zuvor auf andere Weise gestartet wurden: Beim nächsten Öffnen des Workspace werden die Personen gebeten, sich über deinen Anbieter anzumelden.
War dieser Artikel hilfreich?
Danke für dein Feedback!
Danke, das geht direkt an das Docs-Team.