

Met single sign-on kan iedereen in je workspace inloggen met Google, GitHub of Microsoft in plaats van een wachtwoord. Dit artikel is bedoeld voor workspace-eigenaren en -beheerders die willen bepalen hoe leden inloggen, welke e-maildomeinen vertrouwd worden, en of inloggen via je identiteitsprovider de enige manier wordt om toegang te krijgen.
#Overzicht
- Een inlogverbinding is het beleid van je workspace voor één provider (Google, GitHub of Microsoft) — welke e-maildomeinen worden geaccepteerd en wat er gebeurt wanneer iemand nieuw daarmee inlogt.
- Je kunt iedereen verplichten single sign-on te gebruiken, verbindingen beperken tot je eigen e-maildomeinen, en externe contractanten als extern markeren zodat ze niet geblokkeerd worden.
- Niets hiervan verandert iemands rol of rechten, en elke wijziging wordt vastgelegd in je Auditlog.
#Een inlogverbinding toevoegen
- Ga naar Instellingen → Inloggen.
- Kies onder Sign-in connections een provider om toe te voegen.
- De verbinding is meteen actief — iedereen in je workspace kan die provider nu gebruiken.
NoteAls een provider niet wordt aangeboden, is deze nog niet ingesteld voor het platform — vraag dit na bij je InfraNest-beheerder.
#Inloggen beperken tot je eigen e-maildomeinen
Standaard accepteert een verbinding elk adres. Om dit te beperken:
- Open de instellingen van de verbinding.
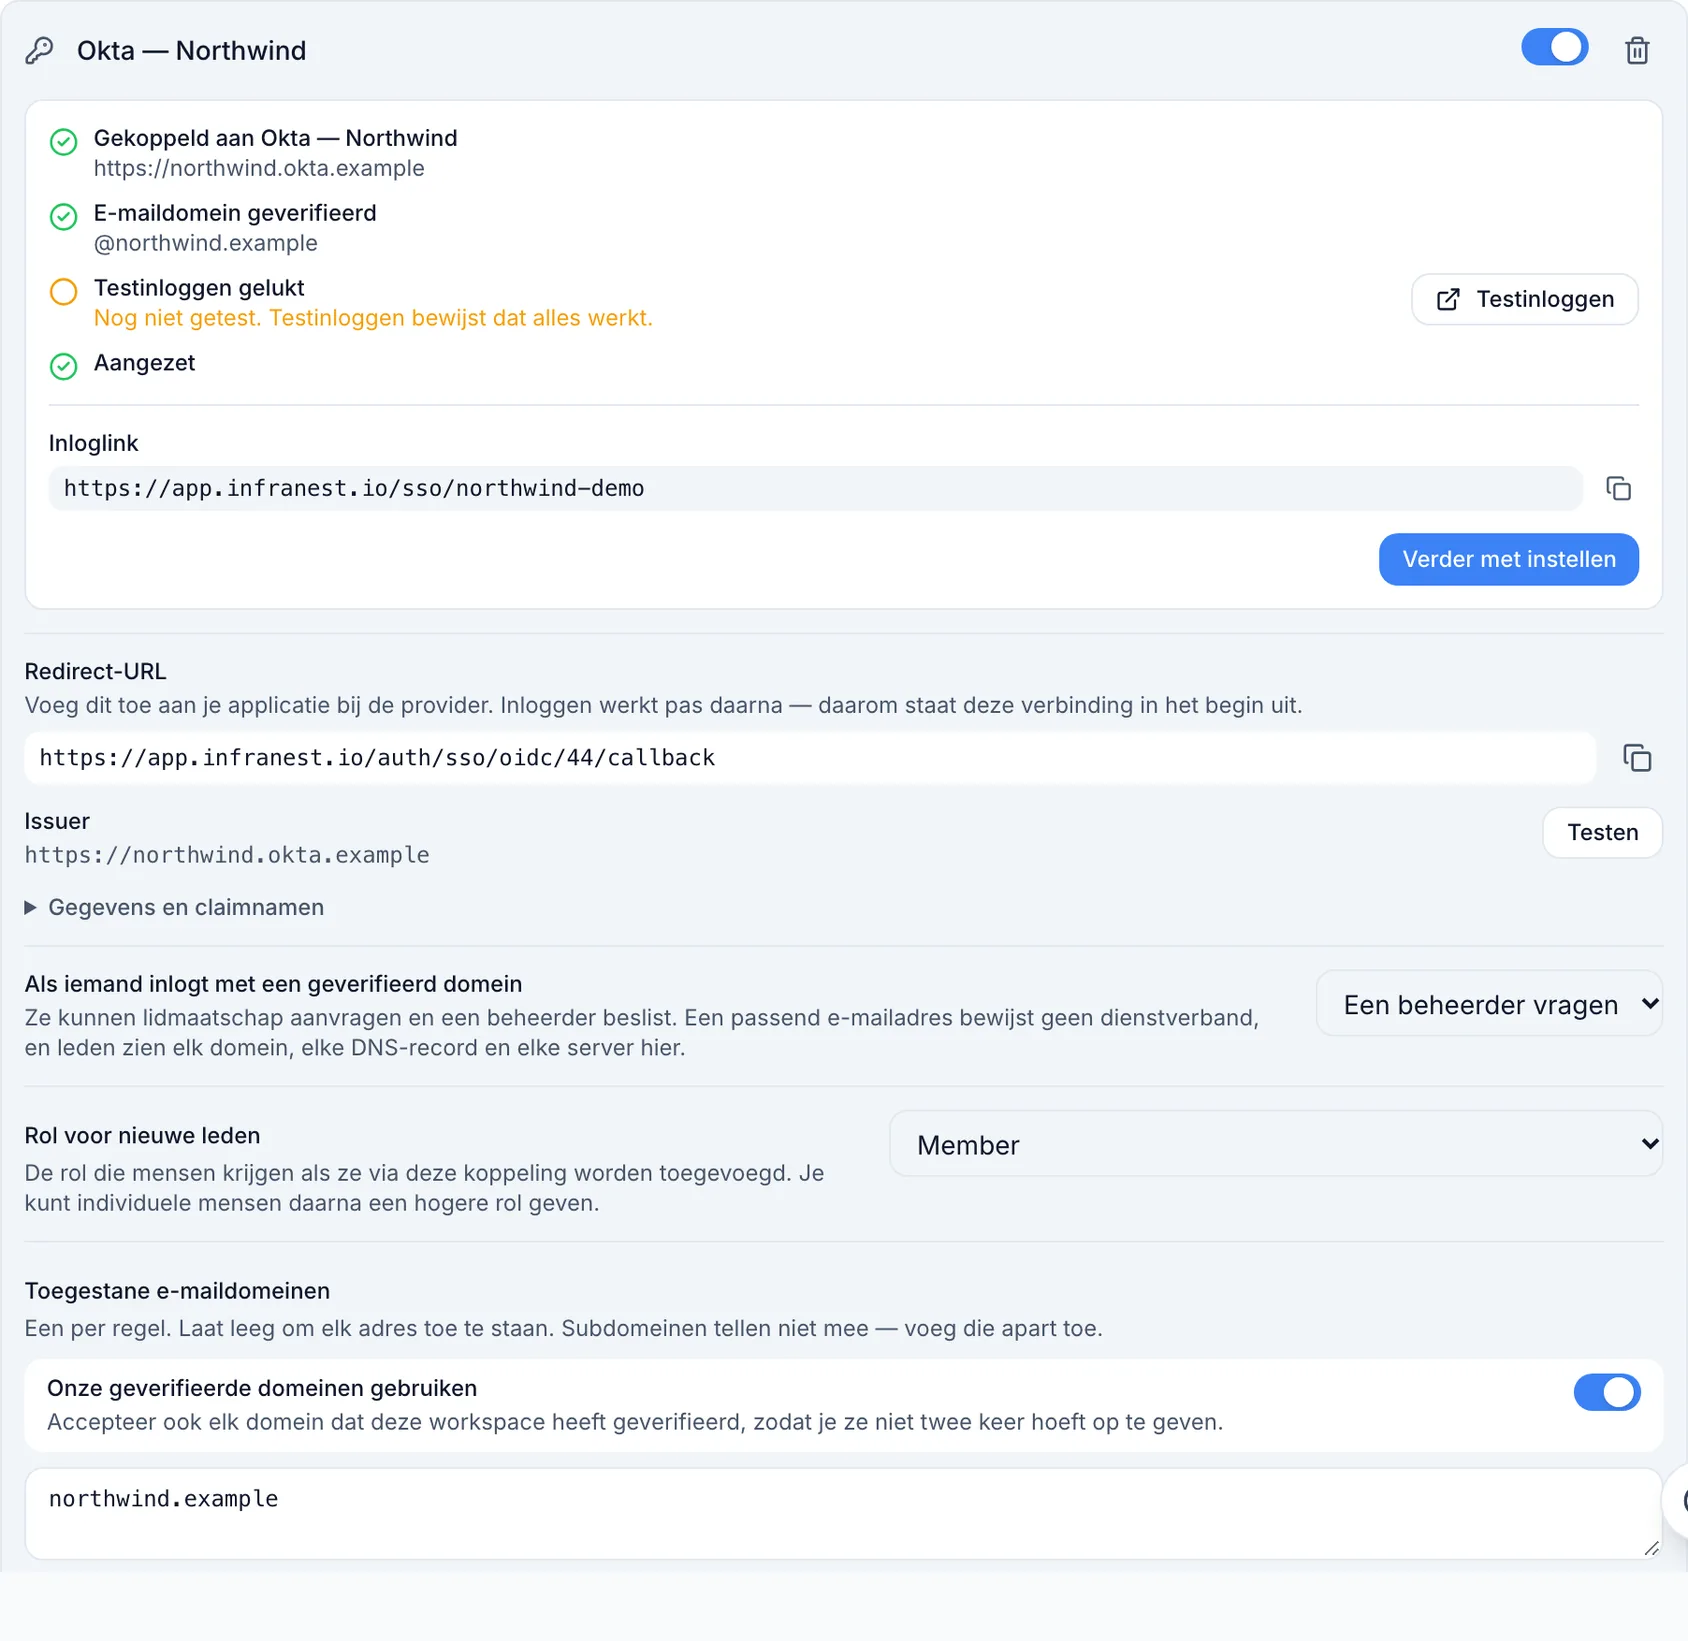
- Typ de domeinen die je wilt toestaan in Allowed email domains, één per regel — of schakel Use our verified domains in zodat de verbinding automatisch de domeinen volgt die je al hebt geverifieerd.
- Controleer de rij, die altijd toont wat de beperking op dit moment accepteert.
Twee dingen om te weten:
- Subdomeinen zijn niet inbegrepen. Het toestaan van
acme.comstaatmail.acme.comniet toe. Voeg dit apart toe als je dat nodig hebt. - Het inschakelen van "Use our verified domains" voordat je domeinen hebt geverifieerd, accepteert alles. De rij geeft dit aan wanneer dat het geval is.
Leden die geen van je verbindingen kunnen gebruiken, zijn beschermd: als een beperking iemand zou buitensluiten terwijl single sign-on verplicht is, weigert InfraNest deze op te slaan en worden de betrokken personen genoemd.
#Single sign-on verplicht stellen
Het inschakelen van Require single sign-on betekent dat je workspace alleen nog opengaat voor mensen die zijn ingelogd via een van de verbindingen ervan. Een eigenaar kan ook binnenkomen met een passkey, als noodtoegang. Passkeys van andere leden tellen niet mee, dus het verwijderen van iemand bij je identiteitsprovider beëindigt écht hun toegang.
- Registreer, voordat je dit inschakelt, een passkey voor minstens één eigenaar, onder Mijn account → Sign-in & security.
- Ga naar Instellingen → Inloggen.
- Bekijk de lijst onder de schakelaar — deze toont precies wat mensen toegang geeft: elke verbinding die is ingeschakeld, passkeys van eigenaren, en externe leden.
- Schakel Require single sign-on in.
Dit geldt voor jouw workspace, niet voor het hele account van iedereen erin. Iemand die ook bij een andere workspace hoort, kan nog steeds met een wachtwoord inloggen om die te bereiken. Wanneer diegene vervolgens jouw workspace opent, vraagt InfraNest om in te loggen via jouw single sign-on, en blijft diegene bij beide aangemeld. Tot dat moment zien ze niets van jouw workspace: je meldingen verschijnen niet in hun belletje, en je workspace staat in hun workspace-lijst alleen op naam, met een sleutel ernaast. Iemand die alleen bij workspaces hoort waar single sign-on verplicht is, kan helemaal geen wachtwoord gebruiken.
Voor die mensen vermeldt hun pagina Mijn account → Sign-in & security via welke provider ze inloggen, en biedt geen wachtwoord, tweestapsverificatie of passkeys aan: geen van die zou hen toegang geven tot jouw workspace. InfraNest weigert ook om ze op een andere manier aan te maken, zoals via een e-mail voor wachtwoordherstel, en koppelt geen Google- of GitHub-account dat jouw workspace niet accepteert. Eigenaren behouden hun passkeys, omdat dat de noodtoegang is. Mensen die ook bij een andere workspace horen, behouden alles, met een toelichting dat dit voor hun andere workspaces is.
Omdat geen enkel wachtwoord jouw workspace nog opent, gelden je wachtwoordregels niet meer zolang single sign-on verplicht is: minimale lengte, verplichte symbolen en maximale wachtwoordleeftijd. Ze worden grijs weergegeven, zodat ze geen invloed meer hebben op wachtwoorden die je leden gebruiken voor hun andere workspaces. Ze blijven bewaard zoals je ze had ingesteld en gelden weer zodra je de verplichting uitzet. Require two-factor authentication blijft aan: leden die inloggen via jouw eigen identiteitsprovider voldoen daar al aan via de eigen tweestapscontrole van die provider, maar het blijft gelden voor een eigenaar die met een passkey inlogt en voor aanmeldingen via Google, GitHub of Microsoft.
Voordat je dit kunt inschakelen, controleert InfraNest of niemand vastloopt:
- elk lid moet een van je verbindingen kunnen gebruiken, en
- minstens één eigenaar moet een passkey geregistreerd hebben.
WarningToch buitengesloten — de eigenaar met de passkey is vertrokken, of het apparaat is kwijt? Neem contact op met InfraNest-support. Een beheerder kan wachtwoordaanmelding voor je herstellen. Dit wordt vastgelegd in je auditlog en je eigenaren worden hierover geïnformeerd, zodat je altijd kunt zien dat het is gebeurd.
#Mensen van buiten je workspace toevoegen
Een engineer van een MSP, een auditor of een contractant zit meestal niet in je identiteitsprovider, waardoor je single sign-on hen nooit zou kunnen toelaten.
- Ga naar Instellingen → Team.
- Open het ⋯-menu op hun rij.
- Kies Mark as external.
Een extern lid logt in zoals hun eigen bedrijf vereist, en je workspace laat hen toe op de manier waarop ze dat deden. Dit wordt vastgelegd in je Auditlog. Een eigenaar kan nooit extern zijn.
#Een verbinding uitschakelen
- Ga naar Instellingen → Inloggen.
- Gebruik de schakelaar bij de verbinding om inloggen ermee te stoppen, of kies Remove om deze volledig te verwijderen.
Als single sign-on verplicht is en dit je enige verbinding is, weigert InfraNest dit — zet eerst de verplichting uit.
TipDe schakelaar is bijna altijd wat je wilt. Een verbinding uitschakelen stopt inloggen ermee meteen, houdt ieders accounts eraan gekoppeld, en kan weer worden aangezet. Een verbinding verwijderen ontkoppelt ook iedereen die daarmee inlogt, en iemand die alleen ooit op deze manier heeft ingelogd, heeft geen wachtwoord als terugvaloptie. Zodra iemand via een verbinding inlogt, voorkomt InfraNest dat je deze verwijdert en wordt de verwijderknop grijs weergegeven — zet de verbinding dan uit in plaats van te verwijderen.
#Goed om te weten
- Inloggen met een provider verandert nooit iemands rol of rechten.
- Elke wijziging hier wordt vastgelegd in je Auditlog.
- Zolang single sign-on verplicht is, komen alleen passkeys van eigenaren binnen. Dat is met opzet: het is de noodtoegang, en een lid dat je bedrijf verlaat, mag er geen behouden die je identiteitsprovider omzeilt.
- Het inschakelen van de verplichting beëindigt ook sessies die voordien op een andere manier gestart zijn: mensen wordt gevraagd om via je provider in te loggen de volgende keer dat ze de workspace openen.
Was dit artikel nuttig?
Bedankt voor je feedback!
Dank je, dit gaat direct naar het docs-team.