

Connectez le fournisseur d’identité de votre entreprise afin que votre équipe se connecte à InfraNest avec les comptes que vous gérez déjà dans Okta, Microsoft Entra ID, Google Workspace ou un autre fournisseur OpenID Connect. Cette fonctionnalité s’adresse aux administrateurs du plan Enterprise qui souhaitent un contrôle d’accès centralisé — une personne supprimée chez votre fournisseur perd aussi l’accès ici.
#Vue d’ensemble
- Votre équipe se connecte avec les comptes que vous gérez déjà, au lieu d’un mot de passe InfraNest distinct.
- Une personne supprimée chez votre fournisseur ne peut plus se connecter à InfraNest.
- Disponible sur les offres Enterprise. Pour la connexion avec Google, GitHub ou Microsoft sans votre propre fournisseur, consultez plutôt l’authentification unique et les connexions de connexion.
#Configuration
- Allez dans Paramètres, puis Connexion, et choisissez Set up single sign-on.
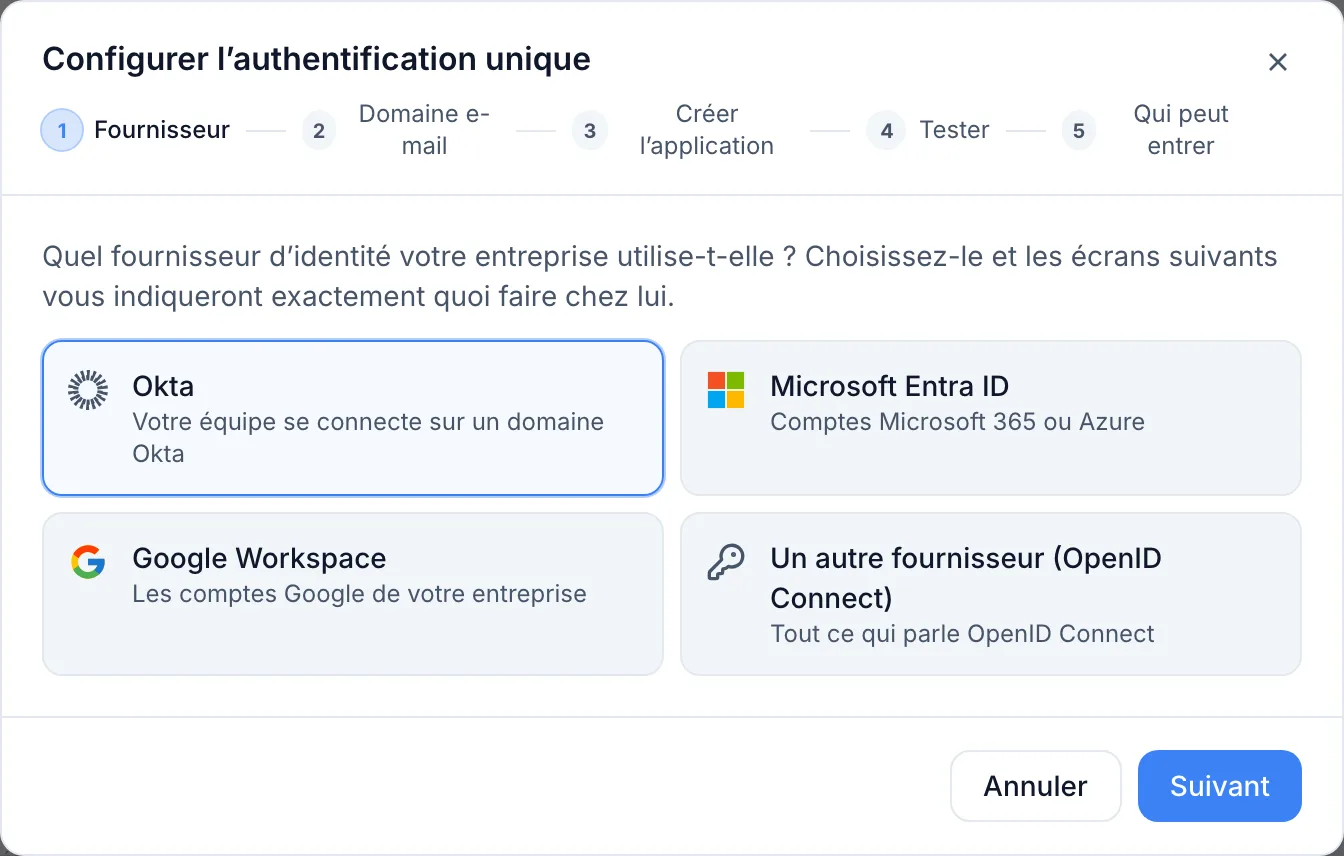
- Provider : choisissez Okta, Microsoft Entra ID, Google Workspace, ou Another provider (OpenID Connect).
- Email domain (recommandé) : saisissez le domaine sur lequel se trouvent les adresses de vos collaborateurs. Une fois vérifié, les personnes peuvent saisir leur adresse professionnelle sur la page de connexion et les nouvelles personnes peuvent rejoindre automatiquement. Vous pouvez ignorer cette étape — votre équipe utilise alors le lien de connexion de votre espace de travail, et les nouvelles personnes rejoignent sur invitation.
- Create the app : copiez l’URL de redirection, puis créez une application pour InfraNest chez votre fournisseur en l’utilisant comme URL de redirection. Votre fournisseur vous donne un Client ID et un Client secret à coller en retour, plus un champ supplémentaire selon votre fournisseur :
- Okta : votre domaine Okta, par exemple
acme.okta.com. - Microsoft Entra ID : votre tenant ID, ou tout domaine appartenant à votre tenant.
- Google Workspace : rien à renseigner en plus.
- Another provider (OpenID Connect) : la Discovery URL qu’il publie, se terminant généralement par
/.well-known/openid-configuration.
- Okta : votre domaine Okta, par exemple
- Try it : connectez-vous chez votre fournisseur avec votre propre compte, dans un nouvel onglet. Une connexion ne peut être activée qu’une fois ce test réussi.
- Who gets in : choisissez ce qui se passe lorsqu’une nouvelle personne se connecte, et le rôle qu’elle obtient. Puis choisissez Switch on.
InfraNest lit tout le reste — l’adresse de connexion, l’adresse de jeton et les clés de signature de votre fournisseur — directement depuis le fournisseur. S’il ne parvient pas à joindre le fournisseur, la connexion n’est pas enregistrée, et l’erreur explique ce qui a été tenté.
Par la suite, chaque connexion indique son état : connectée à votre fournisseur, test de connexion réussi, activée, et si un domaine e-mail est vérifié. Elle affiche aussi le Sign-in link de votre espace de travail et continue d’afficher son URL de redirection, au cas où vous en auriez de nouveau besoin.
NoteCe flux de configuration est disponible sur les offres Enterprise.
#Comment votre équipe se connecte
- Utilisez le lien de connexion de votre espace de travail, affiché sur la connexion avec un bouton de copie. Il ressemble à
https://app.infranest.io/sso/acme, oùacmeest le nom de connexion de votre espace de travail. Les personnes peuvent le mettre en favori, et il fonctionne que vous ayez vérifié un domaine ou non. - Ou choisissez Use single sign-on, le lien sous le bouton Sign in sur la page de connexion. Il demande le nom de connexion de votre espace de travail, ou une adresse e-mail professionnelle.
- Ou saisissez simplement une adresse e-mail professionnelle sur la page de connexion. Si son domaine est un domaine que vous avez vérifié, un bouton Continue with … apparaît.
Vous pouvez aussi placer le lien de connexion dans le tableau de bord de votre fournisseur, afin que les personnes puissent démarrer depuis la tuile InfraNest qui s’y trouve.
TipLe nom de connexion de votre espace de travail est son slug, que l’on trouve sous Paramètres → Général. Le modifier change le lien de connexion, de sorte qu’un lien mis en favori par quelqu’un cesse de fonctionner.
Lorsque l’authentification unique est obligatoire, saisir une adresse professionnelle sur votre domaine affiche Continue with … comme bouton principal, le champ du mot de passe étant replié sous Sign in with a password instead.
#Comment les nouvelles personnes rejoignent
- Avec un domaine e-mail vérifié, une nouvelle personne peut rejoindre dès sa première connexion, selon ce que vous avez choisi dans « Decide who gets in » ci-dessous.
- Sans domaine vérifié, les personnes rejoignent plutôt sur invitation. Invitez-les depuis Équipe comme d’habitude.
- L’e-mail d’invitation ouvre une page avec Continue with … votre fournisseur : la personne se connecte là en tant qu’adresse invitée, et elle est intégrée. Si elle possède déjà un compte InfraNest avec cette adresse, celui-ci est utilisé, pas dupliqué.
Une personne qui se connecte via votre fournisseur sans invitation, sans domaine vérifié et sans compte lié à celui-ci est refusée, et aucun compte n’est créé pour elle.
Les personnes qui ont déjà un compte, par exemple parce qu’elles ont rejoint avec un mot de passe, peuvent le lier à votre fournisseur sous Mon compte → Connexion et sécurité → Comptes connectés. Ensuite, elles se connectent via votre fournisseur, domaine vérifié ou non.
InfraNest reconnaît aussi un compte existant de lui-même, si son adresse appartient à votre domaine vérifié et que votre fournisseur indique que l’adresse est vérifiée. Les fournisseurs ne le disent pas toujours : dans Okta, une personne créée par un administrateur avec un mot de passe a une adresse non vérifiée tant qu’elle ne l’a pas confirmée. Le test de connexion vous indique quand votre fournisseur n’a pas confirmé l’adresse. Ces personnes effectuent alors la liaison depuis leur profil, ou confirment leur adresse chez votre fournisseur.
#Décider qui peut entrer
Deux réglages distincts se trouvent sur la connexion :
- Allowed email domains restreint les adresses autorisées à l’utiliser. Les sous-domaines ne sont pas inclus —
acme.comn’autorise pasmail.acme.com. - When somebody new signs in détermine ce qu’une connexion réussie accorde :
- Do nothing — la personne a quand même besoin d’une invitation.
- Ask an admin — sa connexion crée une demande d’adhésion qu’un administrateur doit approuver.
- Add them straight away — la personne obtient immédiatement un accès, avec le rôle que vous choisissez.
La troisième option n’existe que pour votre propre fournisseur d’identité, pas pour la connexion Google ou GitHub, car seul votre fournisseur sait qui est autorisé à utiliser InfraNest : une personne que votre service informatique n’a pas affectée à l’application dans Okta ou Entra ID ne peut absolument pas passer l’écran de connexion. Google, en revanche, authentifiera volontiers toute adresse de votre domaine — y compris les prestataires, les boîtes partagées et les personnes parties dont le compte existe encore.
Le rôle que les nouveaux membres obtiennent ne peut jamais être propriétaire, ni aucun rôle capable de modifier ou supprimer des éléments — relevez le rôle des personnes individuellement par la suite.
L’adhésion est toujours cumulative. Une personne qui possède déjà son propre espace de travail InfraNest le conserve et obtient en plus une adhésion au vôtre.
#Attribuer des rôles à partir de vos propres groupes
Si votre fournisseur sépare déjà qui fait quoi — un groupe infra-admins et un groupe infra-readonly, par exemple — InfraNest peut s’en servir au lieu que vous définissiez un rôle par personne ici.
Sous Credentials and claim names :
- Renseignez Groups claim avec le champ dans lequel votre fournisseur envoie les groupes. Okta envoie généralement
groups; Entra ID envoierolespour les rôles d’application. Laissez-le vide et les groupes ne sont pas utilisés du tout. Après un test de connexion, InfraNest indique quel champ votre fournisseur a réellement utilisé, avec un bouton pour l’utiliser. - Ajoutez une ligne par groupe : le nom du groupe exactement comme votre fournisseur l’écrit, et le rôle qu’il doit obtenir ici. Les noms de groupes que votre fournisseur a envoyés lors de connexions précédentes sont suggérés au fur et à mesure que vous tapez.
À quoi s’attendre ensuite :
- Les rôles suivent votre fournisseur. Déplacez quelqu’un vers un autre groupe et son rôle ici change à sa prochaine connexion.
- Vos propres modifications sont conservées. Modifiez manuellement le rôle de quelqu’un ici et il reste tel que vous l’avez défini — ses groupes ne le décident plus à partir de ce moment.
- Un groupe que vous n’avez pas associé ne change rien. Une personne dont les groupes ne correspondent à aucune ligne conserve le rôle qu’elle a, de sorte qu’un nom de claim mal saisi ne peut pas rétrograder toute votre équipe.
- Les rôles capables de modifier ou supprimer des éléments ne peuvent pas être associés, tout comme le rôle par défaut. Relevez le rôle des personnes individuellement vous-même.
#Confirmer les actions sensibles
Votre espace de travail peut demander aux personnes de confirmer les suppressions, reconstructions et actions critiques en prouvant à nouveau leur identité (Paramètres → Access policy). Une personne qui se connecte via votre fournisseur d’identité peut le faire là : la confirmation affiche Confirm with votre fournisseur, une petite fenêtre s’ouvre, et la personne se reconnecte.
InfraNest n’accepte cela que lorsque votre fournisseur lui a réellement demandé de se reconnecter, pas lorsqu’il l’a laissée passer sur une session déjà existante. Il vérifie l’heure de connexion envoyée par votre fournisseur, et une confirmation est utilisée une seule fois, pour l’action pour laquelle elle a été demandée.
- Okta fonctionne tel quel.
- Entra ID nécessite l’ajout du claim
auth_timeà l’application, ce qui prend une minute. - Google Workspace ne peut pas le faire, car Google n’offre aucun moyen de forcer une reconnexion. Les personnes confirment plutôt avec une clé d’accès, une application d’authentification ou leur mot de passe.
- Les autres fournisseurs fonctionnent lorsqu’ils envoient
auth_timedans le jeton ID. Si le vôtre ne le fait pas, la fenêtre l’indique.
Si un navigateur bloque la fenêtre, autorisez les fenêtres pop-up pour InfraNest et réessayez.
#Renouveler le secret client
- Allez dans Credentials and claim names sur la connexion.
- Saisissez le nouveau secret.
- Choisissez Replace.
WarningLe secret enregistré n’est plus jamais affiché, donc laisser le champ vide conserve toujours le secret actuel — vérifiez bien que vous avez collé le nouveau secret correctement avant de le remplacer.
#Dépannage
- Testez d’abord la connexion — elle identifie le problème dans la plupart des cas, par exemple un fournisseur injoignable, ou un fournisseur annonçant désormais un émetteur différent de celui avec lequel cette connexion a été configurée.
- « Your identity provider rejected this connection's credentials » signifie que le secret client a expiré ou a été renouvelé chez votre fournisseur. Remplacez-le comme décrit ci-dessus.
- «
does not use signifie que la personne appartient à un autre espace de travail qui exige son propre fournisseur. Se connecter via le bon fournisseur fonctionne.for single sign-on » - Un fournisseur qui a basculé vers un autre tenant nécessite une nouvelle connexion : l’émetteur est fixé à la création de la connexion, et chaque connexion y est vérifiée. C’est volontaire — c’est ce qui empêche qu’un fournisseur soit discrètement remplacé par un autre.
- Vos administrateurs peuvent voir chaque tentative échouée, avec la raison, dans Paramètres → Journal d’audit.
#Noms des claims
Laissez Claim names vide sauf si votre fournisseur utilise des noms non standard pour l’adresse e-mail ou le nom d’une personne. Les valeurs par défaut sont correctes pour Okta, Entra ID et Google Workspace.
Cet article vous a-t-il été utile ?
Merci pour votre retour !
Merci, cela va directement à l’équipe docs.